


鑫捷科技(Webplus)專精於AI整合、資訊安全、系統與網路建置、虛擬化、大數據分析及軟體開發,提供一站式企業IT解決方案,服務涵蓋從網路連線到端點安全,涵括雲端資訊整合、資料備份、系統備援規劃等,協助臺灣及海外政府機關與中大型企業客戶規劃與整合資訊系統,共創資訊科技新未來。


企業透過定期弱點掃描,掌握伺服器、網路設備及應用程式的潛在漏洞,並搭配修補與複測,建立持續性的資安管理機制。
企業每天仰賴伺服器、網路設備、應用程式及各種資訊系統維持營運,但這些設備與系統在長期使用的過程中,可能因軟體版本過舊、設定不當、更新未完成,或新漏洞被揭露,而逐漸累積安全風險。
即使企業已經部署防火牆、端點偵測與應變(EDR)等資安設備,也不代表系統本身沒有弱點。
若缺乏定期檢查與追蹤機制,部分漏洞可能長期存在,直到遭到攻擊時才被發現。
因此,弱點掃描不應只是年度例行檢查,而應納入企業日常資安管理,搭配風險評估、弱點修補及複測,持續掌握資訊環境的安全狀態。
資訊系統並不是建置完成後就不再改變。作業系統、應用程式及網路設備會持續更新,企業也可能因業務需求新增服務、開放網路連線或調整系統設定。每一次變動,都可能帶來新的安全風險。
弱點掃描的目的,就是透過工具檢查系統與設備中已知的安全漏洞、設定問題及其他潛在風險,讓企業能在問題遭到利用之前,先掌握需要處理的項目。
根據美國網路安全中心(CIS)發布的《CIS Controls v8.1》,持續弱點管理(Continuous Vulnerability Management)是企業資安管理的重要項目。其 Control 7 不只要求建立弱點管理流程,也涵蓋弱點修補、作業系統與應用程式更新,以及內外部資產的自動化弱點掃描。
對企業而言,定期弱點掃描主要有以下幾項價值:
弱點掃描的範圍,應依企業實際的 IT 環境與檢測需求規劃。常見的檢查對象包括伺服器、網路設備、對外服務、網站及應用程式等。
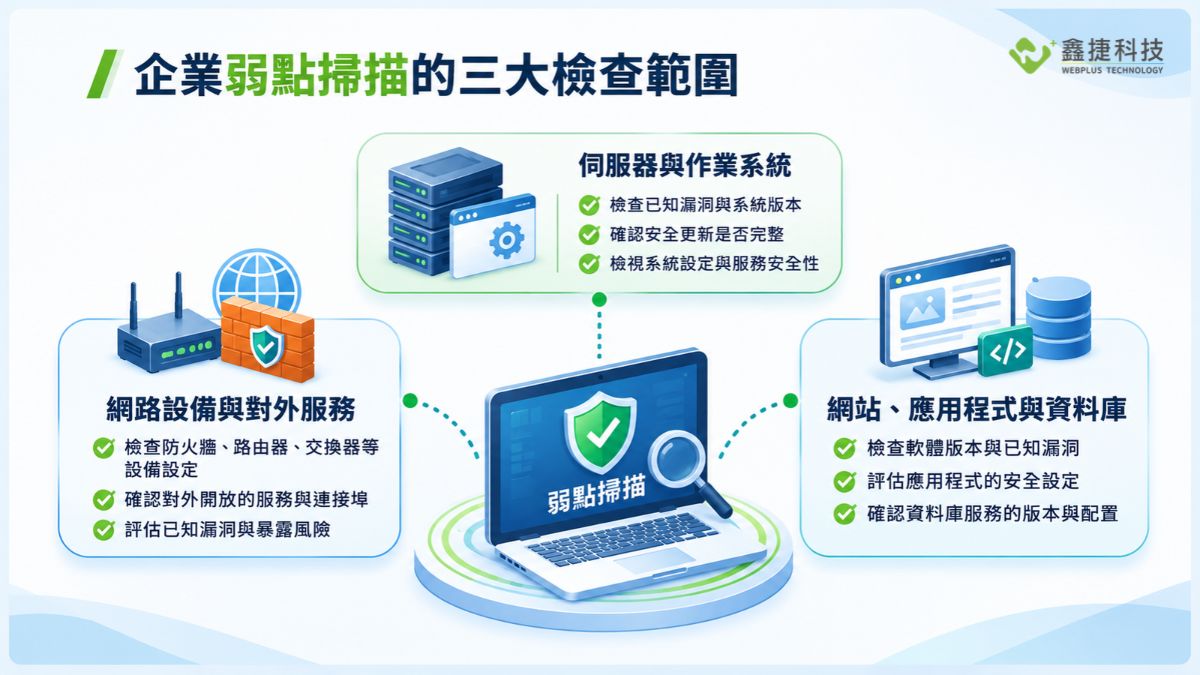
企業弱點掃描涵蓋伺服器、網路設備、網站及資料庫等 IT 資產,協助檢查系統漏洞、安全設定與潛在暴露風險。
檢查伺服器是否存在已知漏洞、系統版本是否過舊,以及安全更新是否完整安裝。部分弱點也可能來自不安全的系統設定,例如不必要的服務未關閉、權限設定不當或使用不安全的通訊協定。
檢查防火牆、交換器、路由器及其他網路設備的安全設定,並確認對外開放的連接埠與服務是否存在已知漏洞或不必要的暴露風險。
檢查網站及應用程式可能存在的安全問題,例如已知軟體漏洞、不安全的設定,以及資料庫服務的版本與安全配置。實際檢測項目會依系統架構與檢測方式有所不同。
企業在規劃弱點掃描時,也應先盤點資訊資產,確認哪些系統需要納入檢查。若只掃描部分設備,卻忽略其他仍在運作的系統,就可能留下未被掌握的風險。
弱點掃描並沒有適用於所有企業的固定頻率,實際執行週期應考量系統重要性、對外暴露程度、更新頻率及企業可投入的維運資源。不過,國際資安機構已提供可供企業參考的管理基準。
美國網路安全中心(CIS)在《CIS Controls v8.1》的 Control 7 中,針對弱點掃描與修補提出具體建議:
另外,英國國家網路安全中心(NCSC)在其弱點管理指引中,建議企業至少每月對整體 IT 環境進行一次弱點評估;對於可從網際網路連線的服務,成熟度較高的組織也應考慮提高檢查頻率。
因此,企業不宜只依照固定週期安排掃描。若系統有重大異動、發現新的重大漏洞,或相關服務被列入已知遭利用弱點清單,就應視風險提前安排檢查。
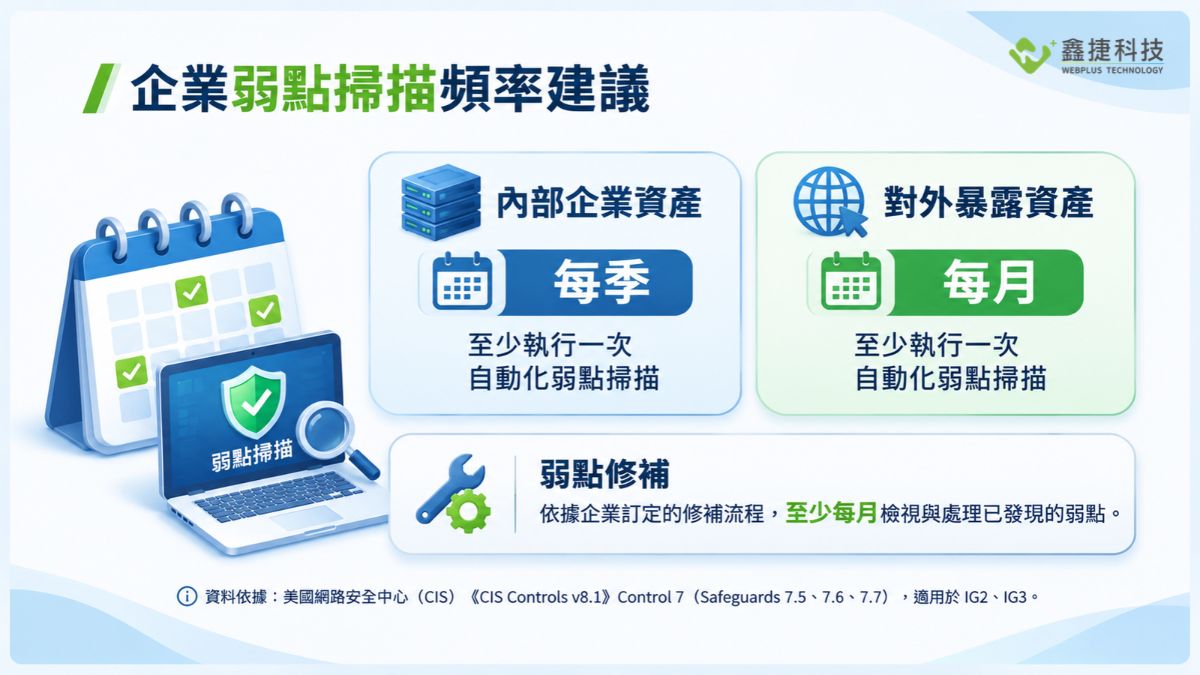
依據 CIS Controls v8.1,企業可參考內部資產每季、對外暴露資產每月執行自動化弱點掃描,並定期檢視與處理已發現的弱點。相關建議適用於 IG2、IG3。
弱點掃描的價值不只在於找出問題,更重要的是後續能否完成修補與確認。如果企業取得掃描報告後,沒有安排負責人、修補期限及複查機制,即使檢測出大量弱點,也不一定能真正降低資安風險。
美國國家標準暨技術研究院(NIST)在《企業修補管理規劃指南》中指出,企業修補管理應涵蓋弱點與更新的識別、優先排序、取得、安裝及驗證。這也代表弱點管理不能停留在掃描報告,而必須形成持續追蹤的作業流程。
一般而言,企業可以依照以下步驟處理:
取得掃描報告後,先確認弱點是否存在於實際使用的系統,並依據嚴重程度、系統重要性、是否對外開放,以及是否已有遭利用的情況進行排序。
針對已確認的弱點,依照系統環境採取適當措施,例如安裝安全更新、升級軟體版本、調整系統設定或關閉不必要的服務。如果暫時無法修補,也應評估替代防護措施並持續追蹤。
完成修補後,應再次進行掃描或必要的檢測,確認弱點是否已經排除。若問題仍然存在,就需要進一步確認原因,避免只完成表面上的更新,卻沒有真正解決風險。
企業也可以參考 NCSC 的弱點管理指引,建立弱點分類、修補優先順序及追蹤機制,讓不同單位能清楚掌握問題狀態與後續處理進度。
弱點掃描(Vulnerability Assessment, VA)與滲透測試(Penetration Testing, PT)都是企業常見的資安檢測方式,但兩者的目的與執行深度並不相同。
弱點掃描主要用來找出系統中可能存在的安全問題;滲透測試則進一步模擬攻擊者的行為,驗證特定弱點是否可能被實際利用,以及可能造成的影響。
| 比較項目 | 弱點掃描(VA) | 滲透測試(PT) |
|---|---|---|
| 主要目的 | 找出已知漏洞與安全設定問題 | 驗證弱點是否能被利用 |
| 執行方式 | 透過工具自動化檢測為主 | 由測試人員依範圍進行安全測試 |
| 檢測重點 | 漏洞、版本、設定及服務暴露情況 | 攻擊路徑、漏洞利用及可能影響 |
| 執行頻率 | 適合定期執行 | 依系統重要性、重大異動或專案需求安排 |
| 主要成果 | 弱點清單、風險等級及改善建議 | 弱點驗證結果、攻擊情境及風險影響 |
兩種檢測方式並不是互相取代的關係。企業可以先透過弱點掃描掌握整體環境中的潛在問題,再針對重要系統或高風險項目安排滲透測試,進一步確認實際風險。
企業的資訊環境持續變動,新的漏洞也不斷出現。即使已經部署防火牆、EDR 或其他資安設備,仍不能忽略系統本身可能存在的安全弱點。
企業若不確定目前的系統是否存在潛在弱點,或希望進一步確認既有防護措施是否足夠,可以透過專業檢測掌握實際風險。
鑫捷科技提供 VA / PT 弱點掃描與滲透測試服務,依企業需求與檢測範圍,協助檢視系統、網站及網路服務的潛在弱點,透過風險評估、改善建議與後續複測,協助企業釐清問題、安排修補優先順序,並確認改善結果。
無論是定期弱點檢查、系統上線前的安全檢測,或既有系統的風險評估,都可以依實際環境規劃適合的檢測方式。
想進一步了解企業目前的資安風險?
歡迎與鑫捷科技聯繫,討論企業的檢測需求與適合的服務範圍。
資料來源
 https://www.webplus.com.tw/wp-content/uploads/2026/11/it261116-business-vulnerability-scanning-featured.jpg
1000
1000
Linda
/wp-content/uploads/2024/10/資產-17@300x.png
Linda2026-11-16 00:43:512026-11-13 09:49:50企業為什麼需要定期弱點掃描?從資安防護到持續改善
 https://www.webplus.com.tw/wp-content/uploads/2026/11/it261113-microsoft-365-global-outage-security-news.jpg
1000
1000
Linda
/wp-content/uploads/2024/10/資產-17@300x.png
Linda2026-11-13 10:22:342026-11-13 10:35:49【資安快訊】Microsoft 365 全球服務異常!Outlook、Teams 等服務受影響
 https://www.webplus.com.tw/wp-content/uploads/2026/11/it261112-ai-edr-evasion-autobypass-featured.jpg
1000
1000
Linda
/wp-content/uploads/2024/10/資產-17@300x.png
Linda2026-11-12 00:38:072026-11-13 09:50:22AI 正在改變 EDR 規避方式?從 AutoBypass 研究看企業端點防護的新挑戰
 https://www.webplus.com.tw/wp-content/uploads/2026/11/it261105-veeam-backup-replication-13-security-update-featured.jpg
900
900
Linda
/wp-content/uploads/2024/10/資產-17@300x.png
Linda2026-11-05 00:35:172026-11-13 09:54:33【技術快訊】Veeam Backup & Replication 發布安全性更新!
 https://www.webplus.com.tw/wp-content/uploads/2026/10/cs2610271_pre.jpg
900
900
Linda
/wp-content/uploads/2024/10/資產-17@300x.png
Linda2026-10-27 16:05:502026-10-30 16:06:18電子材料科技企業|弱點掃描服務專案
 https://www.webplus.com.tw/wp-content/uploads/2026/10/cs2610272_pre.jpg
900
900
Linda
/wp-content/uploads/2024/10/資產-17@300x.png
Linda2026-10-27 16:04:132026-10-30 16:05:47廣告設計企業|FortiGate 71G 防火牆採購案
 https://www.webplus.com.tw/wp-content/uploads/2026/10/cs2610221_pre.jpg
900
900
Linda
/wp-content/uploads/2024/10/資產-17@300x.png
Linda2026-10-22 16:03:362026-10-30 16:04:04食品製造企業|Veeam 備份續約服務
 https://www.webplus.com.tw/wp-content/uploads/2026/10/cs2610201_pre.jpg
900
900
Linda
/wp-content/uploads/2024/10/資產-17@300x.png
Linda2026-10-20 16:03:082026-10-30 16:03:33機械製造企業|機房整併與 Proxmox VE 虛擬化建置專案
讓鑫捷科技幫助您推動企業數位轉型,提升企業效率與競爭力。
立即聯繫,獲得量身打造的資訊解決方案!
鑫捷科技(Webplus)專精於AI整合、資訊安全、系統與網路建置、虛擬化、大數據分析及軟體開發,提供一站式企業IT解決方案,服務涵蓋從網路連線到端點安全,涵括雲端資訊整合、資料備份、系統備援規劃等,協助臺灣及海外政府機關與中大型企業客戶規劃與整合資訊系統,共創資訊科技新未來。
