解決方案
ISO|資安合規與風險評估

協助企業逐步建立資訊安全管理制度,從現況盤點、風險評估到制度導入與驗證準備。
填寫需求表單 →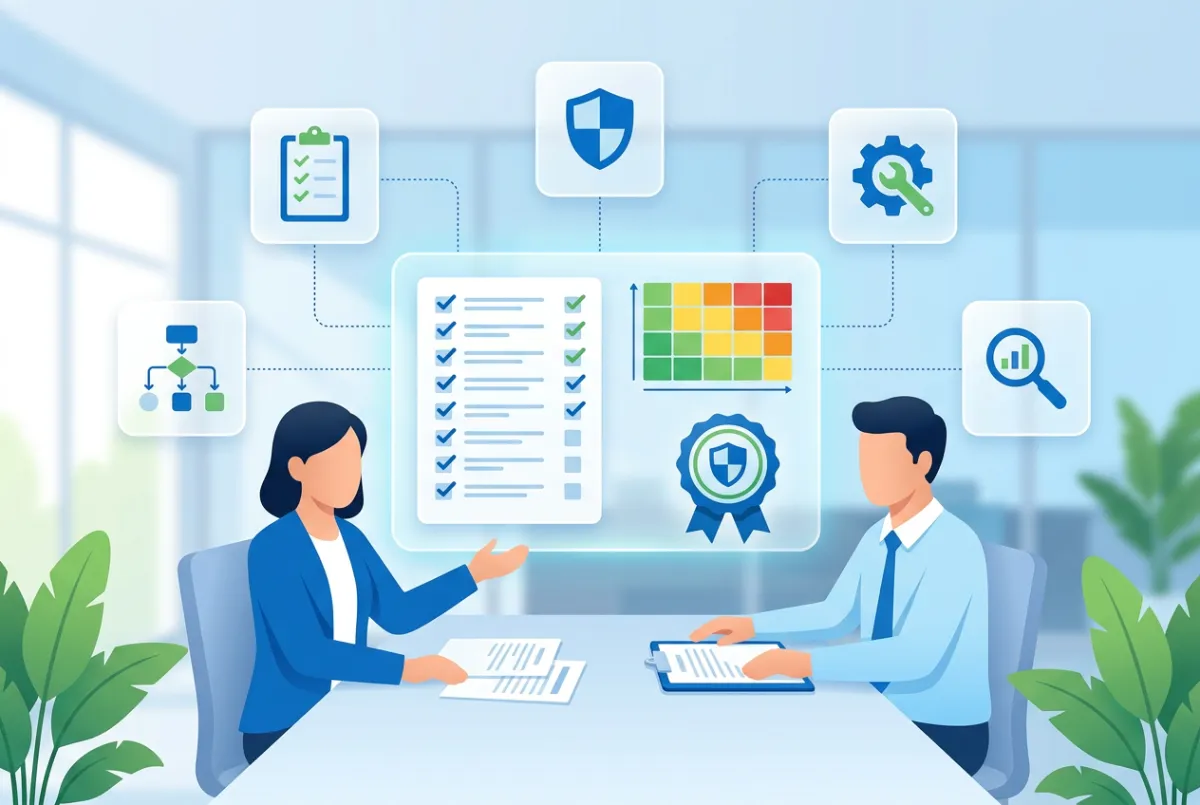
持續循環:建立範圍 → 辨識風險 → 建立控制措施 → 執行與紀錄 → 檢視與改善
了解既有資安管理方式,找出待改善項目。
梳理資訊安全風險及管理需求。
協助建立、整理與落實相關制度文件及流程。
依進度整理紀錄,配合相關顧問與第三方驗證資源。
依企業現況與需求展開。
依規劃逐步執行與檢視。
依規劃逐步執行與檢視。
依規劃逐步執行與檢視。
確認結果並整理後續改善方向。
查看資訊安全管理制度導入案例。
閱讀案例 →透過常見情境,看看 ISO 如何與其他服務分工合作。
以下為服務組合示意,實際搭配需依企業環境、產品能力、資料來源與服務範圍評估,不代表所有系統都會自動串接。
將管理制度中的風險與責任,轉化為具體的技術防護措施。
辨識管理需求、責任分工與改善事項。
依資料類型與政策規劃使用及傳輸防護。
依角色及工作需求管理資料與系統存取權限。
把風險盤點、弱點改善與復原準備納入持續檢視。
建立風險檢視、執行紀錄與改善機制。
協助辨識技術環境中需要改善的弱點。
依營運與資料需求規劃備份及還原測試。
歡迎說明企業現況與需求,鑫捷科技將進一步聯繫,討論適合的服務方向。
鑫捷科技(Webplus)專精於AI整合、資訊安全、系統與網路建置、虛擬化、大數據分析及軟體開發,提供一站式企業IT解決方案,服務涵蓋從網路連線到端點安全,涵括雲端資訊整合、資料備份、系統備援規劃等,協助臺灣及海外政府機關與中大型企業客戶規劃與整合資訊系統,共創資訊科技新未來。


