解決方案
WAF / IPS|網路與應用防護

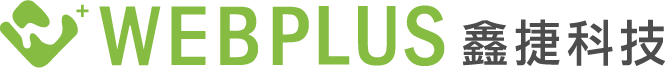
依企業網路與應用服務架構,規劃流量檢視、攻擊辨識與阻擋策略。
填寫需求表單 →
持續循環:流量檢視 → 異常辨識 → 攻擊阻擋 → 策略調整
依網路架構規劃入侵偵測及阻擋。
針對 Web 應用及相關服務規劃防護。
依服務需求建立與調整安全規則。
檢視誤判與防護效果,調整規則。
依企業現況與需求展開。
依規劃逐步執行與檢視。
依規劃逐步執行與檢視。
依規劃逐步執行與檢視。
確認結果並整理後續改善方向。
透過常見情境,看看 WAF / IPS 如何與其他服務分工合作。
以下為服務組合示意,實際搭配需依企業環境、產品能力、資料來源與服務範圍評估,不代表所有系統都會自動串接。
由弱點檢測找出問題,再以應用防護與監控補足。
協助找出網站、應用程式或服務的潛在弱點。
依部署方式與安全規則,檢視並處置符合條件的攻擊流量。
在相關日誌與事件已納入範圍時,協助掌握可疑活動。
將攻擊面改善、端點狀況與網路防護一起納入檢視。
協助確認已知弱點是否獲得改善。
依網站服務特性檢視規則與事件。
補充伺服器或相關端點的可疑活動線索,視部署範圍而定。
歡迎說明企業現況與需求,鑫捷科技將進一步聯繫,討論適合的服務方向。
鑫捷科技(Webplus)專精於AI整合、資訊安全、系統與網路建置、虛擬化、大數據分析及軟體開發,提供一站式企業IT解決方案,服務涵蓋從網路連線到端點安全,涵括雲端資訊整合、資料備份、系統備援規劃等,協助臺灣及海外政府機關與中大型企業客戶規劃與整合資訊系統,共創資訊科技新未來。


