


鑫捷科技(Webplus)專精於AI整合、資訊安全、系統與網路建置、虛擬化、大數據分析及軟體開發,提供一站式企業IT解決方案,服務涵蓋從網路連線到端點安全,涵括雲端資訊整合、資料備份、系統備援規劃等,協助臺灣及海外政府機關與中大型企業客戶規劃與整合資訊系統,共創資訊科技新未來。


透過 AI Agent 自動化產生測試樣本並調整策略,呈現 AutoBypass 研究所揭示的 EDR 規避風險,以及企業端點防護面臨的新挑戰。
企業導入 EDR(端點偵測與回應)後,通常會透過端點監控、行為分析與威脅偵測機制,降低惡意程式執行及入侵活動帶來的風險。不過,隨著生成式 AI 與 AI Agent 技術逐漸成熟,攻擊者也開始利用 AI 加快工具開發、測試與調整的速度。過去需要資安人員具備專業知識、反覆測試的工作,如今有機會透過自動化流程完成。
2026 年 8 月,一篇名為《Mutate to Bypass: Autonomous Endpoint Evasion via Knowledge-Driven Multi-Agent Orchestration》的研究提出 AutoBypass 框架,展示 AI 多代理系統如何運用公開資安知識,產生不同形式的測試樣本,並根據端點防護系統的回應持續調整策略。這項研究也讓企業重新思考:當攻擊者能更有效率地測試防護機制,既有的端點防護策略是否足以應對新的威脅?
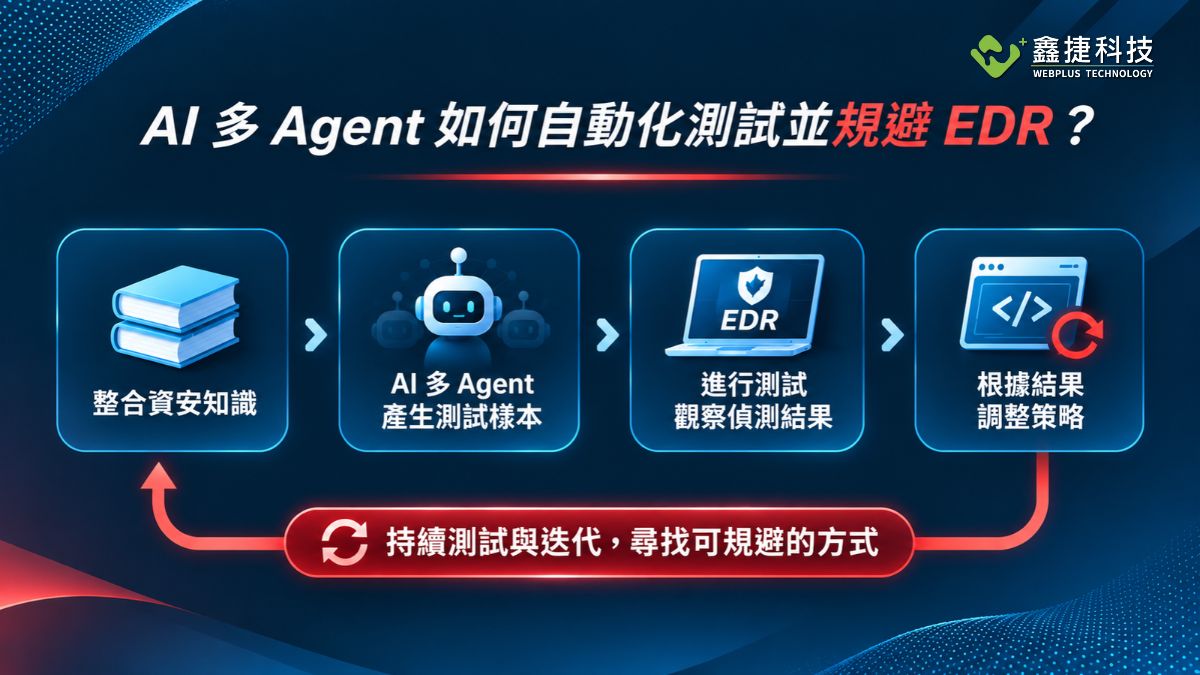
AutoBypass 透過資安知識整合、多 Agent 協作、端點防護測試及結果分析,形成持續測試與調整的循環流程。
AutoBypass 是研究團隊提出的知識驅動型多代理框架,主要目的是自動化評估端點防護系統面對已知規避技術時的韌性。
它的特點並不是讓 AI 從零發明全新的攻擊技術,而是將分散在公開研究、威脅情報、技術文章及開源專案中的資訊整理成知識庫,再由不同 AI Agent 分工執行策略規劃、程式生成、編譯與測試。
整體流程可分成三個部分:
1. 建立偵測感知知識庫:整理公開的攻擊技術、偵測規則及過去測試經驗,讓 AI 能依照不同情境選擇適合的測試策略。
2. 多 Agent 協作產生測試樣本:由不同 Agent 負責策略規劃、程式撰寫、建置及除錯,產生不同形式的測試樣本。
3. 根據防護回饋調整策略:將測試結果與系統遙測資料交叉分析,推測遭到偵測或阻擋的原因,再回饋給系統進行下一輪調整。
這種設計最大的差異,在於 AI 不再只是接收指令、產生程式碼,而是能將知識整理、策略選擇、測試及結果分析串成一個持續調整的流程。
研究團隊在隔離環境中,使用三種不同的測試載荷,針對七套商用端點防護產品進行評估,包含 Windows Defender、Trend Micro、Kaspersky、Avira、McAfee、Bitdefender 及 Elastic Security。
以 Cobalt Strike 測試載荷為例,研究公布的規避成功率如下:
| 受測產品 | 規避成功率 |
|---|---|
| Windows Defender | 90.0% |
| Trend Micro | 86.7% |
| McAfee | 83.3% |
| Kaspersky | 53.3% |
| Avira | 23.3% |
| Elastic Security | 16.7% |
| Bitdefender | 13.3% |
研究中的每組產品與載荷組合進行 30 次測試,成功條件是測試載荷能建立穩定的 C2 連線,且未觸發 EDR 警示。不同載荷的測試結果也有所差異,例如 Bitdefender 在 Cobalt Strike 測試中的成功率為 13.3%,但換用其他載荷後,規避成功率分別提高至 60% 與 76.7%。
這代表端點防護產品面對不同攻擊樣本時,可能呈現不同的偵測結果,也反映出攻擊者若能快速產生並測試不同形式的樣本,就有更多機會找到防護機制尚未有效攔截的情境。
不過,這些數據必須放在研究條件下解讀。測試使用特定產品版本與預設安裝設定,且主要聚焦於 Shellcode Loader 的執行與規避,並非涵蓋所有攻擊途徑,也不能直接視為企業實際環境中的防護失效率。
除了 AutoBypass 的學術研究,ZeroFox Intelligence 也在 2026 年 6 月發布威脅情報報告,指出研究人員觀察到一名未知威脅行為者,疑似使用商用 AI 工具開發及反覆測試 EDR 規避技術。
該活動包含多個攻擊工具與自動化模組,利用 AI 協助程式開發、測試、分析及調整。報告也提到,攻擊者透過不同 AI Agent 分工處理工具測試、文件整理及環境部署等工作,並將測試結果回饋至後續開發流程。
值得注意的是,ZeroFox 並未將這起事件定義為完全自主的 AI 攻擊。從目前掌握的資訊來看,整體流程仍由人員主導,AI 主要用來縮短工具開發與測試時間。報告也指出,AI Agent 回報的規避成功結果,與實際測試輸出之間存在落差,因此不能只依賴 AI 自行回報的結果判斷攻擊是否成功。
將 AutoBypass 與這起事件放在一起觀察,可以看到兩個不同層面的發展:研究團隊已展示 AI 多代理系統自動化測試 EDR 的能力,而真實威脅活動也顯示,攻擊者開始將 AI 工具導入攻擊工具的開發與測試流程。
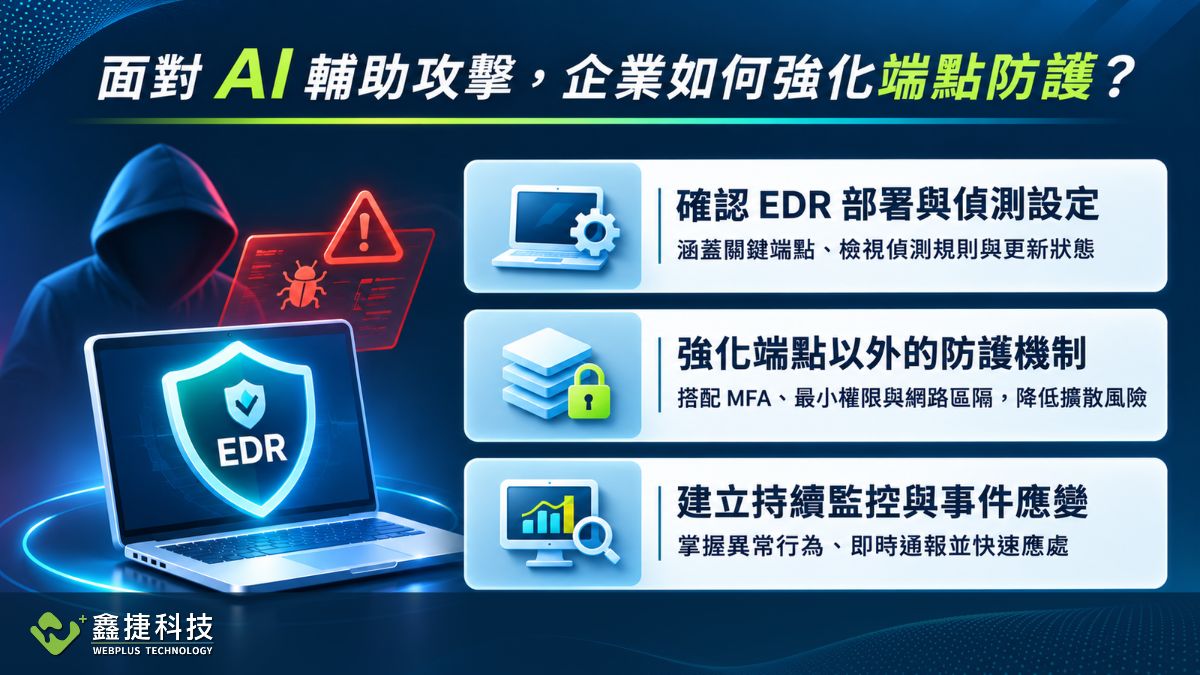
企業應確認 EDR 部署範圍與偵測設定,搭配多因素驗證、最小權限及網路區隔,並建立持續監控與資安事件應變機制。
AI 並沒有讓 EDR 失去作用,但攻擊者能更有效率地測試不同攻擊方式,確實提高了企業維持防護能力的難度。企業除了部署端點防護產品,也需要確認偵測、監控與事件應變機制是否能有效配合。
以下幾個方向值得優先檢視:
端點防護的價值,不只是成功攔截某一個惡意程式,更在於能否持續掌握端點活動,並在異常發生時及時發現與處理。
AutoBypass 的研究顯示,AI Agent 已經能將公開資安知識、程式生成與測試回饋整合成自動化流程。當這類技術被用於攻擊工具開發,攻擊者便有機會更快速地調整手法,增加既有防護機制的應對難度。
對企業而言,這並不代表需要立即更換現有 EDR,而是應重新檢視端點防護是否具備適當的部署範圍、偵測設定與事件應變能力。透過端點防護、身分管理、網路安全及持續監控等多層機制相互配合,才能降低單一防護環節失效所帶來的風險。
面對持續變化的攻擊手法,企業真正需要建立的,是能夠持續偵測、及時回應並逐步改善的資安防護體系。
 https://www.webplus.com.tw/wp-content/uploads/2026/11/it261112-ai-edr-evasion-autobypass-featured.jpg
1000
1000
Linda
/wp-content/uploads/2024/10/資產-17@300x.png
Linda2026-11-12 00:38:072026-11-12 10:35:13AI 正在改變 EDR 規避方式?從 AutoBypass 研究看企業端點防護的新挑戰
 https://www.webplus.com.tw/wp-content/uploads/2026/11/it261105-veeam-backup-replication-13-security-update-featured.jpg
900
900
Linda
/wp-content/uploads/2024/10/資產-17@300x.png
Linda2026-11-05 00:35:172026-11-04 13:53:13【技術快訊】Veeam Backup & Replication 發布安全性更新!
 https://www.webplus.com.tw/wp-content/uploads/2026/11/it261104-Synology-NAS-Ransomware-DSM-Security-Update-Featured.jpg
1000
1000
Linda
/wp-content/uploads/2024/10/資產-17@300x.png
Linda2026-11-04 00:23:082026-11-03 17:54:40【技術快訊】Synology NAS 遭勒索攻擊鎖定!官方呼籲立即更新 DSM,避免資料遭加密
 https://www.webplus.com.tw/wp-content/uploads/2026/10/it261102-deep-instinct-ai-cybersecurity-featured.jpg
1000
1000
Linda
/wp-content/uploads/2024/10/資產-17@300x.png
Linda2026-11-03 10:15:052026-11-03 10:15:05Deep Instinct 如何運用深度學習與生成式 AI 強化資安防護?
 https://www.webplus.com.tw/wp-content/uploads/2026/10/cs2610271_pre.jpg
900
900
Linda
/wp-content/uploads/2024/10/資產-17@300x.png
Linda2026-10-27 16:05:502026-10-30 16:06:18電子材料科技企業|弱點掃描服務專案
 https://www.webplus.com.tw/wp-content/uploads/2026/10/cs2610272_pre.jpg
900
900
Linda
/wp-content/uploads/2024/10/資產-17@300x.png
Linda2026-10-27 16:04:132026-10-30 16:05:47廣告設計企業|FortiGate 71G 防火牆採購案
 https://www.webplus.com.tw/wp-content/uploads/2026/10/cs2610221_pre.jpg
900
900
Linda
/wp-content/uploads/2024/10/資產-17@300x.png
Linda2026-10-22 16:03:362026-10-30 16:04:04食品製造企業|Veeam 備份續約服務
 https://www.webplus.com.tw/wp-content/uploads/2026/10/cs2610201_pre.jpg
900
900
Linda
/wp-content/uploads/2024/10/資產-17@300x.png
Linda2026-10-20 16:03:082026-10-30 16:03:33機械製造企業|機房整併與 Proxmox VE 虛擬化建置專案
讓鑫捷科技幫助您推動企業數位轉型,提升企業效率與競爭力。
立即聯繫,獲得量身打造的資訊解決方案!
鑫捷科技(Webplus)專精於AI整合、資訊安全、系統與網路建置、虛擬化、大數據分析及軟體開發,提供一站式企業IT解決方案,服務涵蓋從網路連線到端點安全,涵括雲端資訊整合、資料備份、系統備援規劃等,協助臺灣及海外政府機關與中大型企業客戶規劃與整合資訊系統,共創資訊科技新未來。
