


鑫捷科技(Webplus)專精於AI整合、資訊安全、系統與網路建置、虛擬化、大數據分析及軟體開發,提供一站式企業IT解決方案,服務涵蓋從網路連線到端點安全,涵括雲端資訊整合、資料備份、系統備援規劃等,協助臺灣及海外政府機關與中大型企業客戶規劃與整合資訊系統,共創資訊科技新未來。
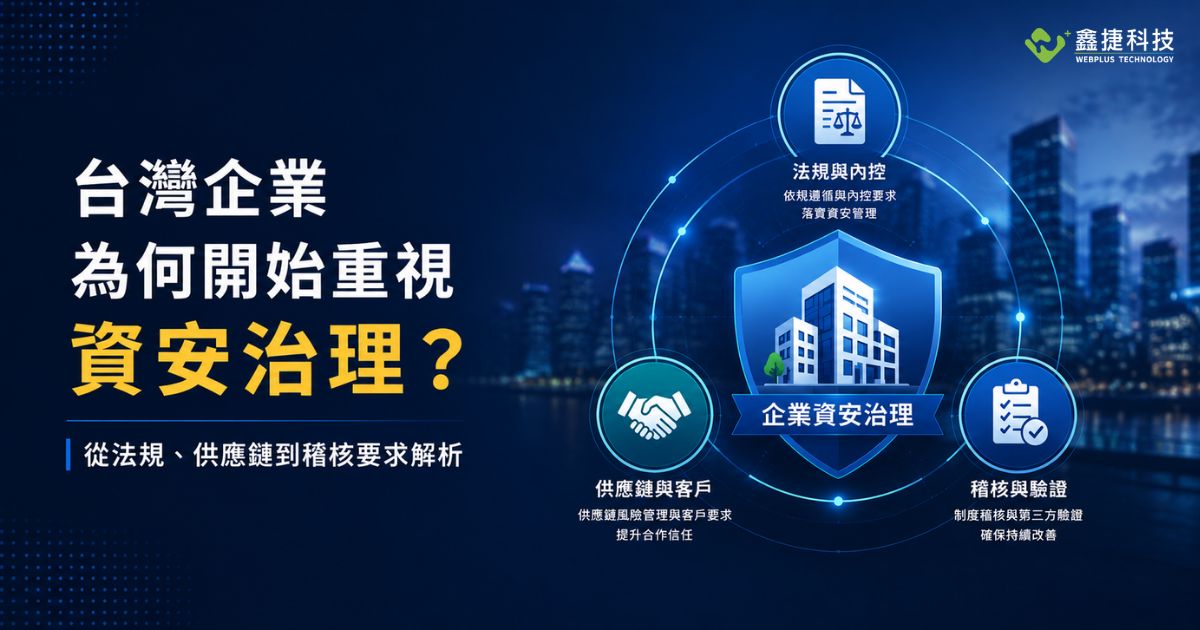
台灣企業面對法規與內控、供應鏈及稽核驗證等要求,資安逐漸從技術防護走向制度化的企業資安治理。
過去談到企業資安,討論的往往是防火牆、防毒軟體、郵件過濾或資料備份;但這幾年企業面對的問題,已經逐漸從「有沒有部署資安設備」,變成「資安到底怎麼管理」。
客戶可能在合作前要求填寫資安表單,供應鏈開始詢問資訊安全政策與管理機制,上市櫃公司也面對公司治理、內控制度與資訊揭露等要求。企業即使已經部署不少安全工具,仍開始需要回答另一組問題:
公司有哪些重要資訊資產?誰負責管理?發生事件時如何處理?委外廠商怎麼管?相關措施有沒有留下紀錄,而且真的有持續執行?
資安防護與資安治理有關,但兩者關注的層次不完全相同。
防火牆、EDR、MFA、弱點掃描、備份等技術,主要解決特定的安全問題;資安治理則是從企業管理角度,確認這些措施為什麼要做、由誰負責、如何執行,以及能不能持續檢查與改善。例如,公司可能已經有備份,但有沒有定期測試能否成功還原?已經部署 EDR,但告警發生後由誰判斷與處理?員工離職後,帳號與系統權限是否有明確的回收流程?
單看設備清單,這些企業可能「都有做資安」;但從治理角度來看,真正重要的是能不能形成一套可持續執行的管理機制。
因此,資安治理通常會涉及幾個面向:資訊資產與風險盤點、權責分工、存取控制、事件通報與應變、委外與供應商管理、教育訓練,以及定期稽核與改善。這也是為什麼資安開始從 IT 部門的工作,逐漸變成管理階層需要共同參與的議題。
企業開始重視資安治理,並不是單一因素造成。實務上,通常同時來自三個方向:法規與內控、客戶與供應鏈,以及稽核與驗證。
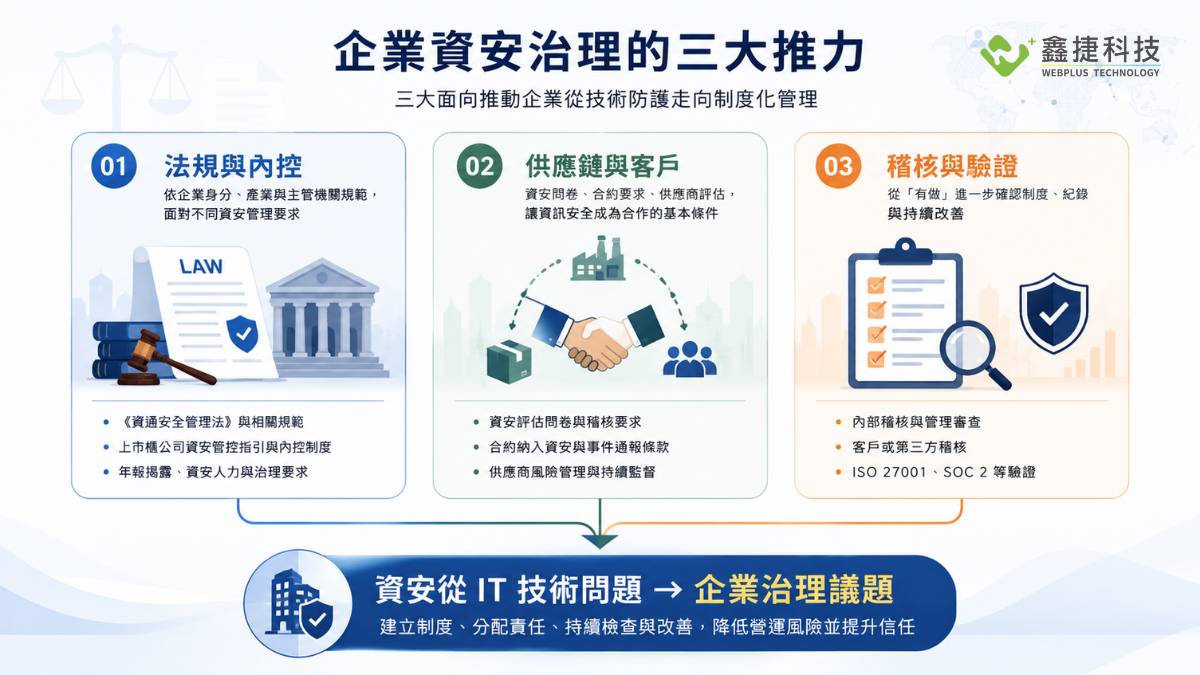
企業資安治理需求主要來自法規與內控、供應鏈與客戶,以及稽核與驗證三個面向,讓資訊安全逐漸從 IT 技術問題延伸至企業治理議題。
首先需要釐清一個常見誤解:並不是所有台灣企業,都受到完全相同的資安法規要求。企業實際需要遵循哪些規範,會依產業別、公司身分及主管機關要求而有所不同。
台灣《資通安全管理法》於 2025 年完成修法,修正後全文自 2025 年 12 月 1 日施行;配套的《資通安全管理法施行細則》也於 2026 年 1 月 5 日完成修正並正式施行。現行制度主要針對公務機關及特定非公務機關等建立相應的資安管理與事件應變機制。因此,不能把《資通安全管理法》直接理解成「所有一般民營企業現在都必須採取相同的資安措施」。
另一方面,對上市櫃公司而言,資安也逐漸與公司治理及內部控制產生更直接的連結。
現行《上市上櫃公司資通安全管控指引》涵蓋資安政策與推動組織、核心業務、資訊系統盤點與風險評估、安全防護、委外管理、事件通報,以及持續精進與績效管理等面向;相關規範也針對資安治理組織與資安人力配置提出要求。
此外,現行指引也要求於年報敘明資安政策、具體管理方案、投入資安管理的資源,以及重大資安事件的損失、可能影響與因應措施等相關資訊,並提出評估導入 ISO 27001、CNS 27001 等資訊安全管理系統標準,或 SOC 2 Type 2 等第三方驗證。
換句話說,對部分企業而言,資安已經不只是「IT 有沒有把系統顧好」,而是逐漸與內部控制、管理責任、風險管理及資訊揭露連結在一起。
除了法規與公司治理,企業另一個越來越容易感受到的壓力,其實來自客戶與供應鏈。當供應商、系統商或委外服務商可能接觸客戶資料、企業內部系統、雲端環境或其他重要資訊時,合作夥伴本身的安全管理能力,也可能成為整體供應鏈風險的一部分。
部分高度監管產業已經有較明確的供應商風險管理規範。例如證券、期貨及投信投顧等相關業者,就有針對資訊服務供應商遴選、管理、風險評估及稽核等機制的參考指引。但對一般企業而言,資安要求不一定來自法律,也可能透過客戶的採購政策、合約或供應商管理制度向外延伸。企業可能開始遇到:
這些要求不一定全部來自法律強制規定,卻可能直接影響企業能不能進入特定客戶的供應鏈,或能不能繼續維持合作關係。
企業需要思考的已經不只是:「我們自己的系統安不安全?」,
還多了一個問題:「我們要怎麼讓客戶知道,公司具備基本且持續運作的資訊安全管理能力?」
當企業開始面對內部稽核、客戶查核、供應商評估或第三方驗證時,只回答「我們有做備份」、「我們有裝 EDR」,通常已經不足以完整呈現管理狀況。
例如企業說:「我們有做備份。」接下來可能被問:備份多久執行一次?誰負責?有沒有執行紀錄?多久進行一次還原測試?最近一次測試結果如何?
如果企業說:「我們有管理帳號權限。」下一步則可能需要說明:新進、調職、離職的權限如何申請與取消?誰負責核准?是否定期檢查閒置帳號與高權限帳號?
這些問題關注的都不是「有沒有買工具」,而是企業是否真的建立管理流程,而且能夠證明這些流程持續執行。
ISO/IEC 27001:2022 的核心,就是透過資訊安全管理系統(ISMS),建立、實施、維護並持續改善資訊安全管理。企業可以依自身需求導入相關管理制度,也可以進一步接受第三方認證。
需要注意的是,ISO 27001 並不是所有台灣企業普遍必須取得的法定認證。不同企業是否需要取得認證,仍會受到法規、主管機關、客戶、供應鏈或自身管理需求等因素影響。
對企業來說,真正重要的改變是:資安不能只存在於設備與 IT 人員的經驗裡,而要逐步形成可以執行、留下紀錄、定期檢查並持續改善的管理制度。
面對法規、客戶與稽核要求,企業不一定要一開始就追求完整認證,也不代表所有公司都必須採用相同的資安架構。比較實際的方式,是先知道自己的現況。
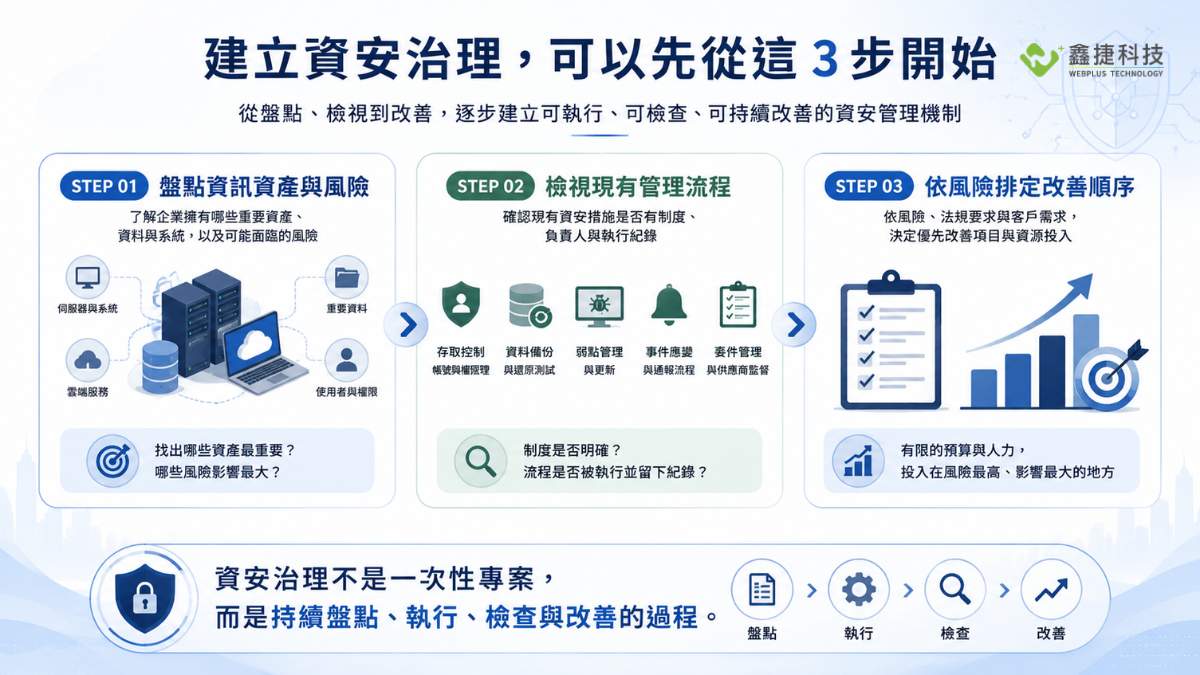
企業建立資安治理可從盤點資訊資產與風險、檢視現有管理流程,再依風險、法規與客戶需求排定改善順序,逐步建立持續管理機制。
可以先從資訊資產盤點開始。企業有哪些重要伺服器、端點、網路設備、雲端服務與資料?哪些系統一旦停止運作,會直接影響日常營運?哪些系統存放重要資料或個人資料?
如果連需要保護什麼都還沒有盤點清楚,後續很難有效判斷資安投資的優先順序。
接下來可以回頭檢視目前已經部署的資安措施。例如:
帳號權限怎麼申請與回收?漏洞多久檢查一次?備份是否測試過還原?EDR 發生異常告警後由誰處理?資安事件發生時該通知誰?委外廠商有哪些系統權限?
有些企業其實已經部署不少設備,真正缺少的不是工具,而是制度、紀錄與後續處理流程。
端點安全也是類似的情況。EDR 可以協助企業掌握端點異常,但是否有人持續監控、判讀與回應,又會牽涉到企業的人力與管理方式。
延伸閱讀:EDR、MDR、XDR 怎麼選?企業如何建立端點防護策略
完成基本盤點後,再根據企業所屬產業、客戶要求、法規適用情況及實際風險,決定哪些地方需要優先改善。
有些企業缺的是端點安全,有些需要改善帳號與權限管理,有些則是備份、弱點管理或事件應變流程不足。
因此,建立資安治理並不等於一次購足所有資安產品。真正的重點,是知道企業目前最大的風險在哪裡,再把有限的預算與人力放在最需要改善的地方。
法規會調整,客戶要求會改變,企業使用的系統、雲端服務、合作廠商與人員也不會永遠相同。如果每次都是等到客戶寄來資安問卷、稽核日期接近,才開始整理文件、確認權限或補做紀錄,資安很容易變成一次又一次的臨時專案。
比較完整的做法,是逐步把資產盤點、風險評估、權限管理、弱點改善、備份驗證、事件應變與供應商管理納入日常維運。
對現在的台灣企業來說,資安治理的目的已經不只是「符合規定」。它同時關係到企業如何降低營運風險、回應客戶要求,以及在供應鏈合作中建立可信任的管理基礎。
當客戶、稽核單位或管理階層開始問:「你們公司怎麼管理資訊安全?」企業真正需要準備的,也就不再只是一張資安設備清單。
 https://www.webplus.com.tw/wp-content/uploads/2026/10/it261019-vmware-to-proxmox-ve-migration-featured.jpg
900
900
Linda
/wp-content/uploads/2024/10/資產-17@300x.png
Linda2026-10-19 00:06:112026-10-19 16:25:56VMware 如何移轉到 Proxmox VE?企業實際移轉流程與注意事項
 https://www.webplus.com.tw/wp-content/uploads/2026/10/w261211-esg-seminar-carbon-disclosure-featured.jpg
1000
1000
Linda
/wp-content/uploads/2024/10/資產-17@300x.png
Linda2026-10-16 13:42:052026-10-16 15:10:14從碳盤查到永續揭露:打造企業一站式 ESG 合規解決方案
 https://www.webplus.com.tw/wp-content/uploads/2026/10/w261110-zero-trust-access-security-seminar-featured.jpg
1000
1000
Linda
/wp-content/uploads/2024/10/資產-17@300x.png
Linda2026-10-16 11:29:452026-10-16 11:29:45【線上】零信任不只做身分驗證!企業存取安全的實務應用
 https://www.webplus.com.tw/wp-content/uploads/2026/10/w261014-asia-university-gemini-ai-competition-featured.jpg
1024
1024
Linda
/wp-content/uploads/2024/10/資產-17@300x.png
Linda2026-10-14 00:45:592026-10-16 11:59:23亞洲大學舉辦 Gemini Enterprise AI 創新應用競賽,鑫捷科技支持校園創新
 https://www.webplus.com.tw/wp-content/uploads/2026/10/cs2608261_pre.jpg
900
900
Linda
/wp-content/uploads/2024/10/資產-17@300x.png
Linda2026-10-02 10:02:382026-10-02 10:02:38國立成功大學醫學院附設醫院|能力導向、職涯發展與培育管理系統建置
 https://www.webplus.com.tw/wp-content/uploads/2026/09/cs2609110_pre.jpg
1000
1000
Linda
/wp-content/uploads/2024/10/資產-17@300x.png
Linda2026-09-11 18:42:272026-09-18 18:43:28農業科技企業|Microsoft 採購專案
 https://www.webplus.com.tw/wp-content/uploads/2026/09/cs2609100_pre.jpg
800
800
Linda
/wp-content/uploads/2024/10/資產-17@300x.png
Linda2026-09-10 18:42:062026-09-18 18:43:38科技製造企業|資安事件後威脅痕跡盤點與分析專案
 https://www.webplus.com.tw/wp-content/uploads/2026/09/it260902-evergreen-logistics-iso-27001.jpg
1024
1024
webplus.tw
/wp-content/uploads/2024/10/資產-17@300x.png
webplus.tw2026-09-02 15:33:342026-09-04 09:12:53長榮物流攜手鑫捷科技、亞瑞仕國際驗證,成功取得 ISO 27001 認證
讓鑫捷科技幫助您推動企業數位轉型,提升企業效率與競爭力。
立即聯繫,獲得量身打造的資訊解決方案!
鑫捷科技(Webplus)專精於AI整合、資訊安全、系統與網路建置、虛擬化、大數據分析及軟體開發,提供一站式企業IT解決方案,服務涵蓋從網路連線到端點安全,涵括雲端資訊整合、資料備份、系統備援規劃等,協助臺灣及海外政府機關與中大型企業客戶規劃與整合資訊系統,共創資訊科技新未來。

 科技製造企業|資安事件後威脅痕跡盤點與分析專案