


鑫捷科技(Webplus)專精於AI整合、資訊安全、系統與網路建置、虛擬化、大數據分析及軟體開發,提供一站式企業IT解決方案,服務涵蓋從網路連線到端點安全,涵括雲端資訊整合、資料備份、系統備援規劃等,協助臺灣及海外政府機關與中大型企業客戶規劃與整合資訊系統,共創資訊科技新未來。


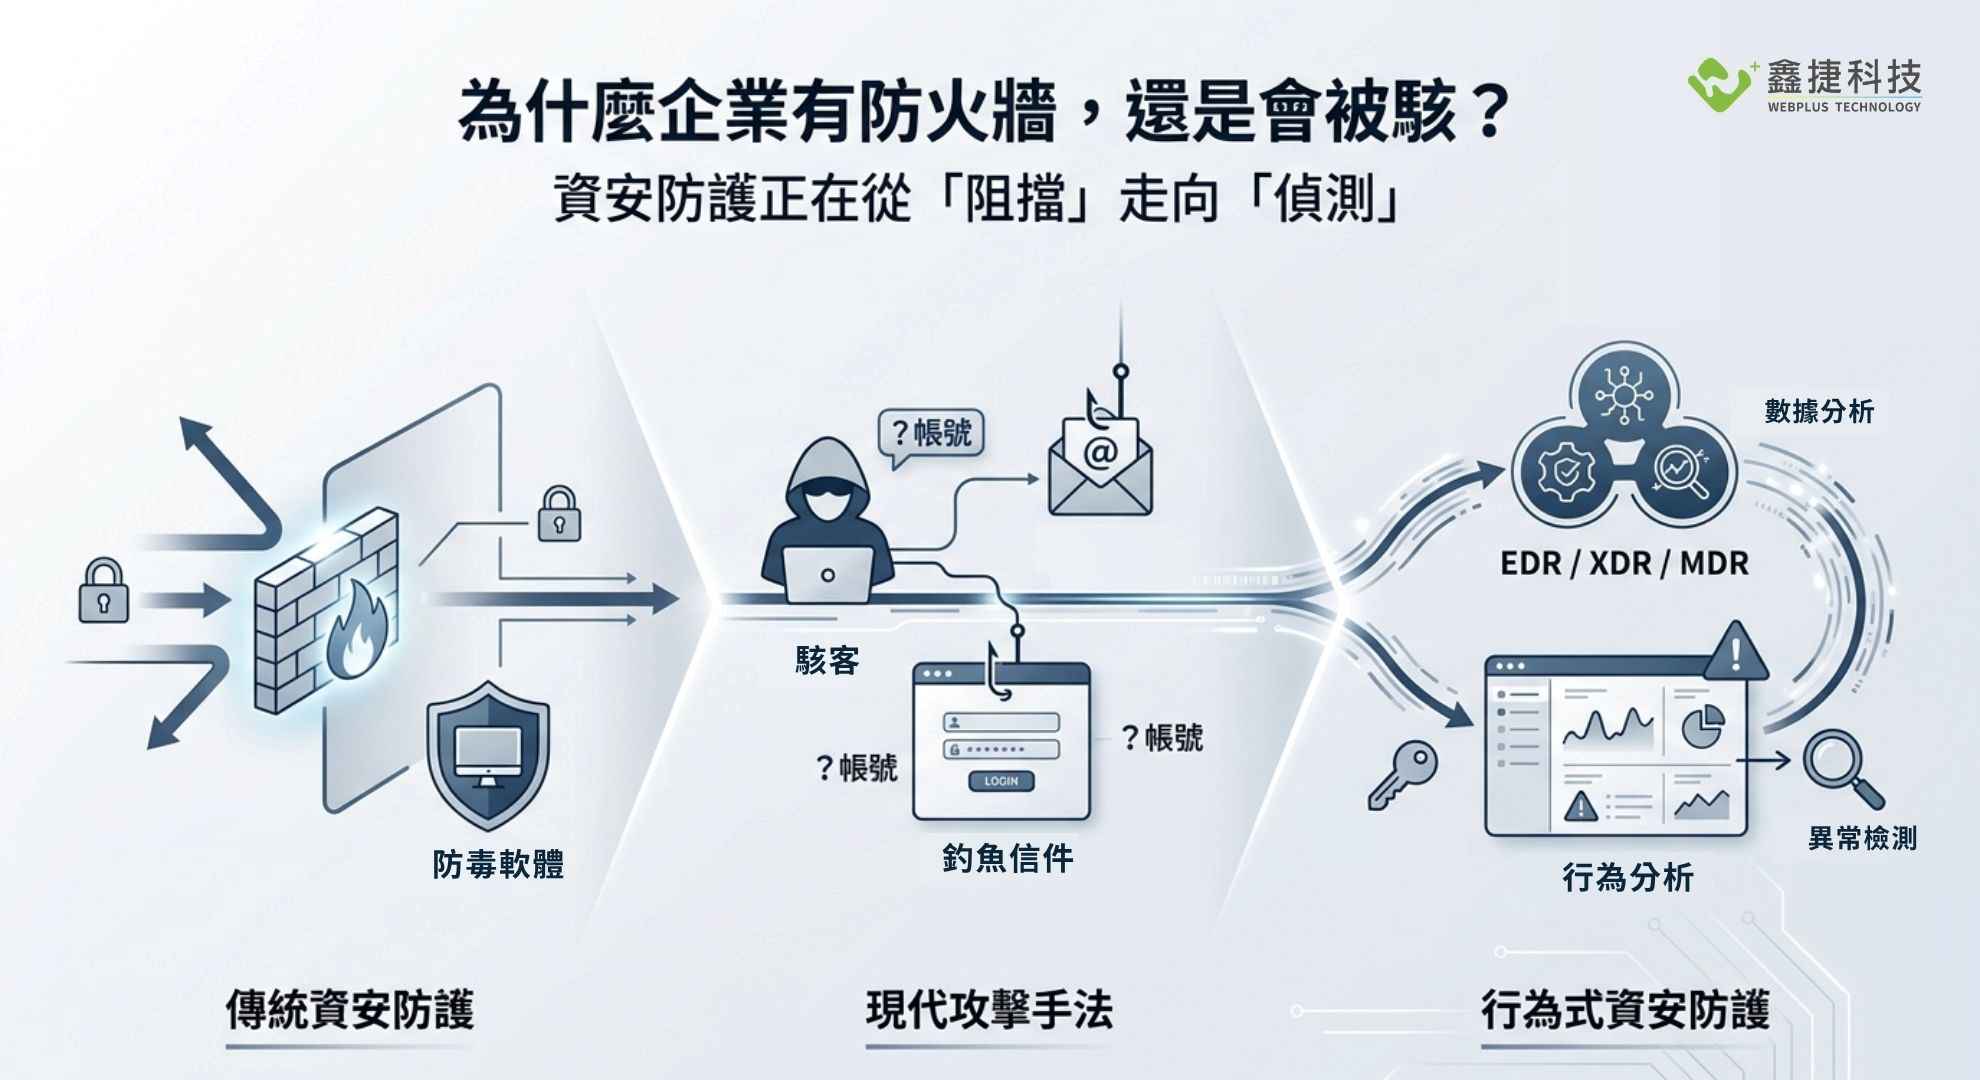
呈現傳統資安防護與現代攻擊手法之間的落差,以及新一代偵測型資安架構的必要性。
多數企業在資安建置上其實已經投入不少資源,從防火牆、端點防毒,到郵件過濾與網路監控,基本防護架構幾乎都已具備。
但近年無論是勒索病毒、帳號盜用,還是資料外洩事件,仍然頻繁發生。甚至不少案例是在「防護設備正常運作」的情況下發生,讓企業開始質疑:既然已經有資安設備,為什麼還是會被攻擊?
問題的核心,往往不在「有沒有設備」,而在於「攻擊方式已經改變」。
過去企業網路架構相對單純,資安防護的思維也比較集中在邊界控制,也就是把外部威脅擋在企業網路之外。
常見的防護手段包括:
這種模式在過去確實有效,但前提是「威脅主要來自外部」,而且攻擊行為相對單一。然而現在的現實是,攻擊早已不只發生在邊界之外。
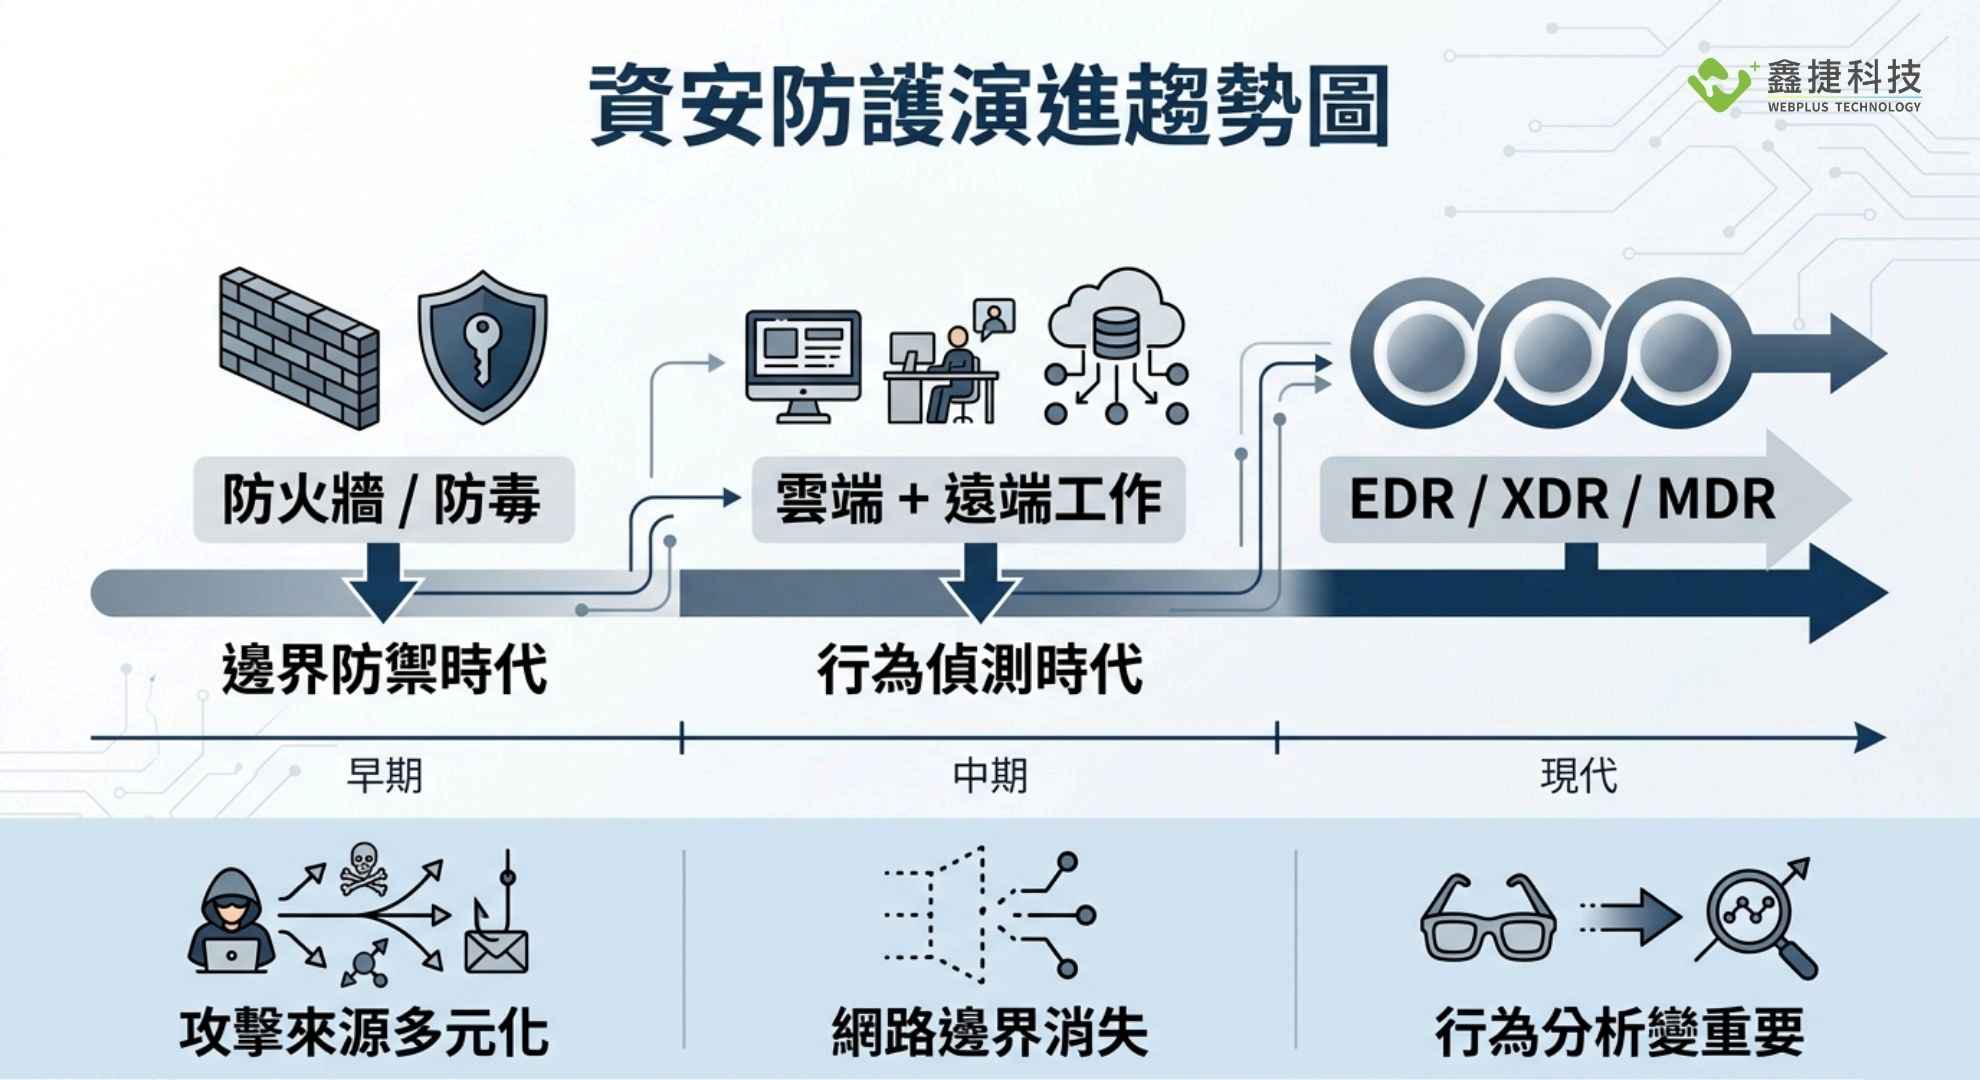
展示資安防護從傳統邊界防禦,逐步轉向以行為分析與持續監控為核心的演進過程。
目前企業遭遇的資安事件,越來越多並不是直接突破防火牆,而是透過更隱蔽的方式進入內部環境。
| 攻擊方式 | 特點 |
|---|---|
| 社交工程 | 偽裝成主管、供應商誘導操作 |
| 帳號盜用 | 使用合法帳密登入系統 |
| 漏洞利用 | 利用未修補系統進入內網 |
| 權限濫用 | 利用過高權限進行橫向移動 |
| 內部誤用 | 員工誤操作或誤開惡意檔案 |
這些攻擊的共同特點是:它們往往不會觸發傳統防毒或防火牆警示,因為在系統看來,這些行為「可能是正常使用」。
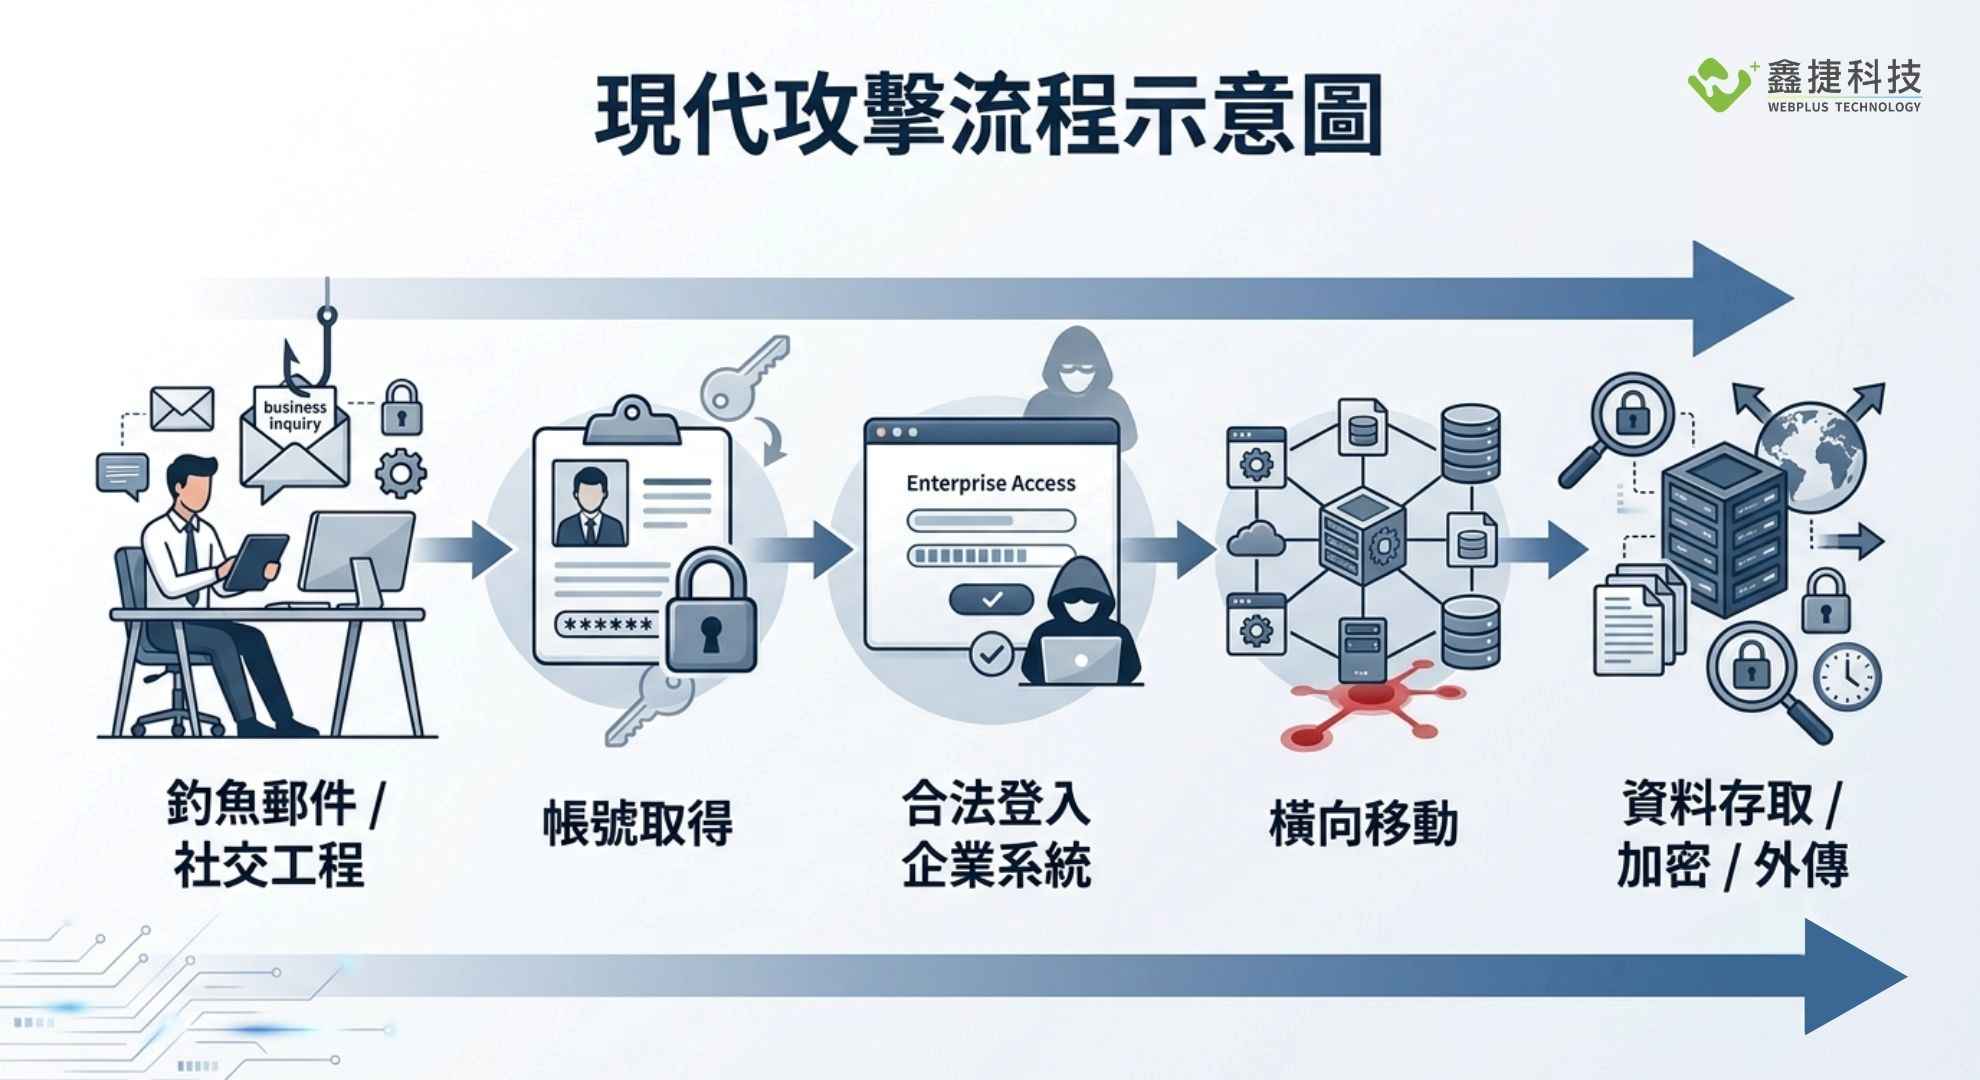
說明現代攻擊多透過合法帳號與正常系統行為逐步滲透企業內部。
現代資安最大的挑戰,是攻擊行為已經從「明顯的惡意流量」轉變為「正常行為中的異常」。例如:
這些行為不一定違反規則,但卻可能是攻擊正在進行的徵兆。傳統防火牆與防毒軟體的限制就在於:它們主要針對「已知威脅」,而不是「行為異常」。

比較傳統邊界防護與新一代行為式資安監控技術的差異。
隨著攻擊手法演變,企業資安架構也開始轉型,不再只依賴邊界防護,而是強調持續監控與即時應變能力。因此近年越來越多企業導入:
| 類型 | 重點能力 |
|---|---|
| 防火牆 | 阻擋外部流量 |
| 防毒軟體 | 偵測已知病毒 |
| EDR | 行為分析與端點監控 |
| XDR | 跨系統威脅關聯分析 |
| MDR | 代管式資安應變服務 |
這些工具的核心目的不是取代傳統防護,而是補足「看不見的攻擊行為」。
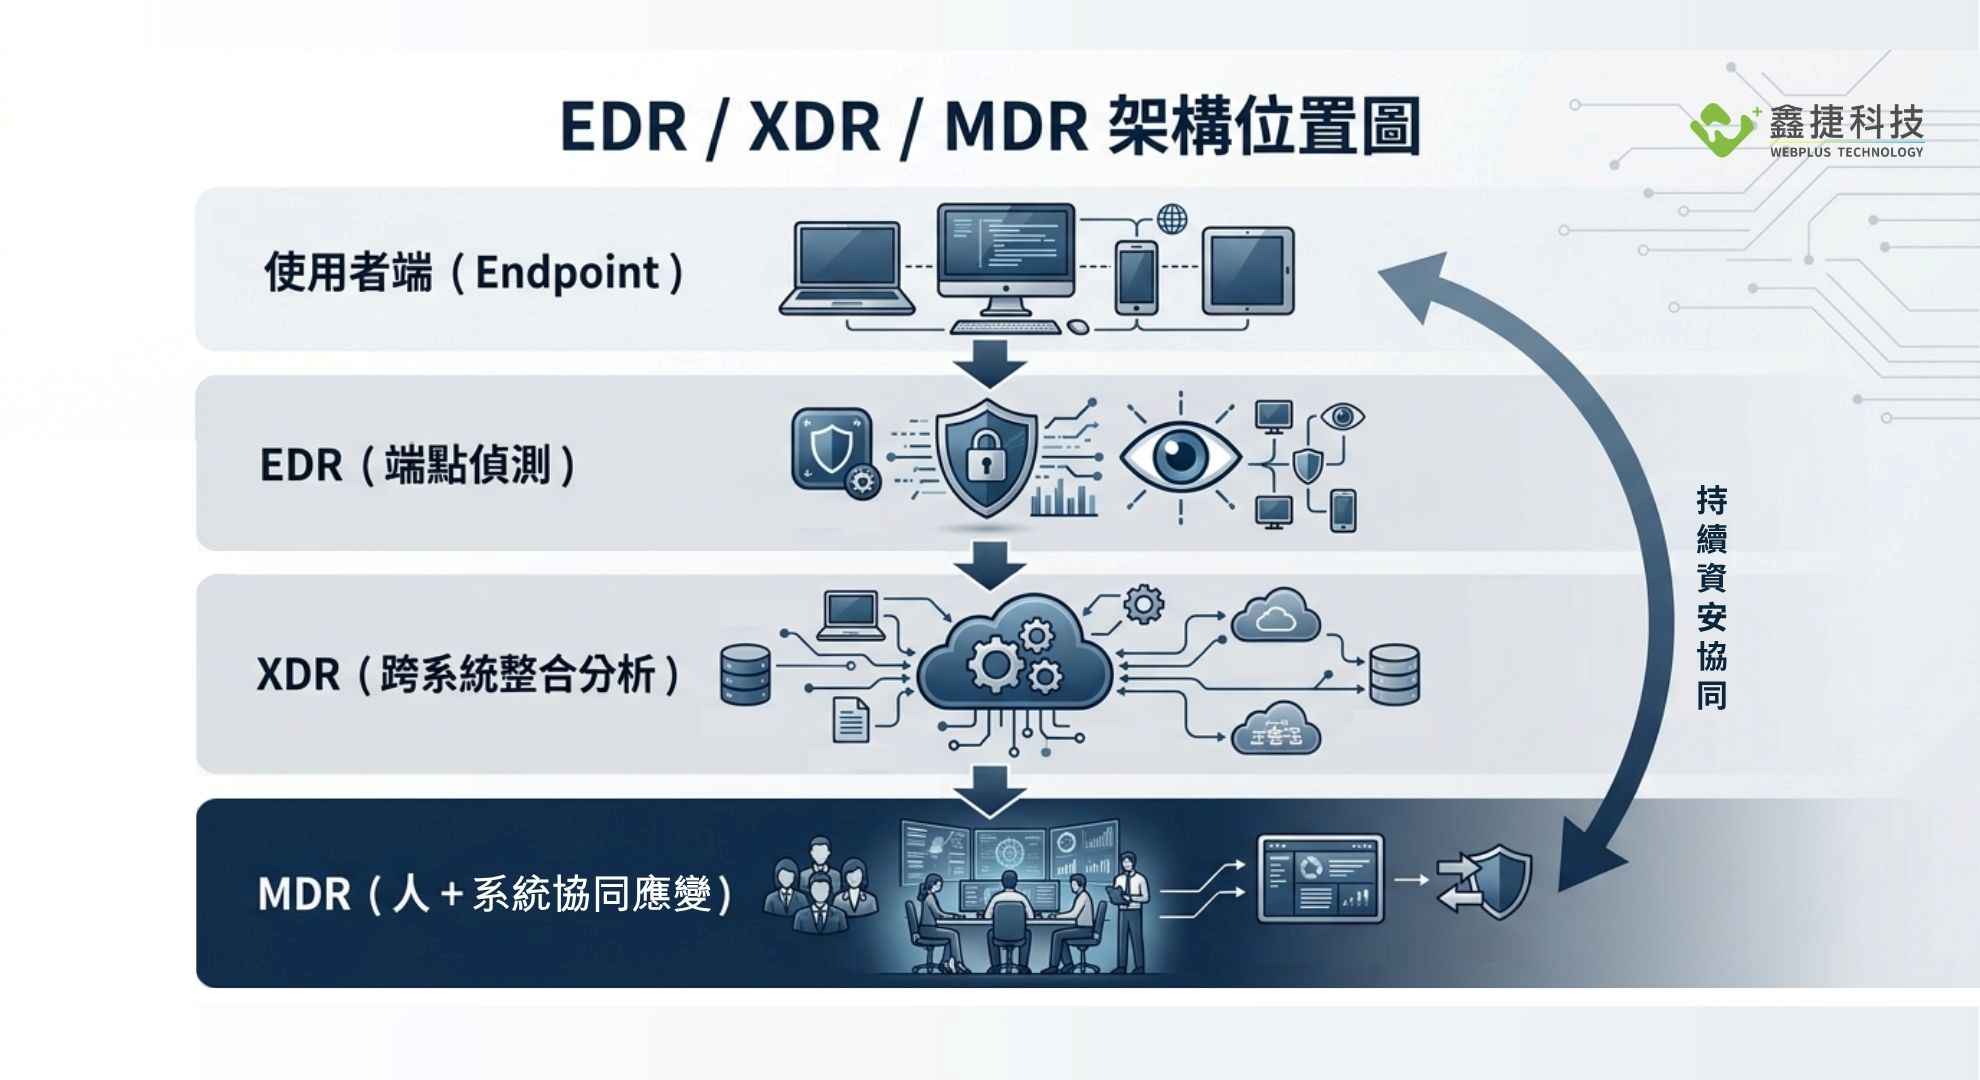
呈現現代資安架構從端點偵測到跨系統分析,再到代管應變的完整流程。
很多企業在發生資安事件後才發現,問題往往不是缺少某一套工具,而是整體資安治理沒有連動。真正影響資安風險的因素通常包括:
當這些環節沒有整合,即使設備再完整,也可能出現防護漏洞。
防火牆與防毒軟體仍然是基礎,但它們已經不足以單獨應付現代攻擊模式。企業真正需要的是一套能夠「發現異常、快速反應、降低損害」的整體防護策略。資安的關鍵,已經不只是阻擋攻擊,而是讓企業能夠在攻擊發生時,第一時間知道發生了什麼。
鑫捷科技提供多種IT解決方案,歡迎填寫表單與我們聯繫>>立即聯絡


 https://www.webplus.com.tw/wp-content/uploads/2026/09/it260907-enterprise-cybersecurity-governance-taiwan.jpg
1024
1024
webplus.tw
/wp-content/uploads/2024/10/資產-17@300x.png
webplus.tw2026-09-07 00:50:582026-09-02 15:51:23台灣企業為何開始重視資安治理?從法規、供應鏈到稽核要求解析
 https://www.webplus.com.tw/wp-content/uploads/2026/09/it260903-taiwan-weekly-cyber-attacks-4306.jpg
1024
1024
webplus.tw
/wp-content/uploads/2024/10/資產-17@300x.png
webplus.tw2026-09-04 00:50:142026-09-02 15:50:45【技術快訊】臺灣每週平均遭受 4,306 次網路攻擊,居亞太地區首位
 https://www.webplus.com.tw/wp-content/uploads/2026/09/w260901-nycu-gemini-training.jpg
1024
1024
webplus.tw
/wp-content/uploads/2024/10/資產-17@300x.png
webplus.tw2026-09-01 11:17:572026-09-01 11:17:57鑫捷科技前進陽明交大|Gemini 教育訓練工作坊
 https://www.webplus.com.tw/wp-content/uploads/2026/08/it260828-proxmox-nvidia-ai-factory.jpg
1024
1024
webplus.tw
/wp-content/uploads/2024/10/資產-17@300x.png
webplus.tw2026-08-28 08:00:102026-08-25 16:43:37【產業快訊】Proxmox 攜手 NVIDIA,強化 AI Factory 高可用架構
 https://www.webplus.com.tw/wp-content/uploads/2026/09/it260902-evergreen-logistics-iso-27001.jpg
1024
1024
webplus.tw
/wp-content/uploads/2024/10/資產-17@300x.png
webplus.tw2026-09-02 15:33:342026-09-04 09:12:53長榮物流攜手鑫捷科技、亞瑞仕國際驗證,成功取得 ISO 27001 認證
 https://www.webplus.com.tw/wp-content/uploads/2026/08/cs2608050.png
1024
1024
webplus.tw
/wp-content/uploads/2024/10/資產-17@300x.png
webplus.tw2026-08-05 16:14:512026-08-14 16:19:29大型製造業者|印尼據點防火牆維護建置
 https://www.webplus.com.tw/wp-content/uploads/2026/08/cs2607310.png
1024
1024
webplus.tw
/wp-content/uploads/2024/10/資產-17@300x.png
webplus.tw2026-07-31 16:12:402026-08-14 16:19:14化工材料企業|X-FORT採購專案
 https://www.webplus.com.tw/wp-content/uploads/2026/08/cs2607282.png
1024
1024
webplus.tw
/wp-content/uploads/2024/10/資產-17@300x.png
webplus.tw2026-07-28 16:11:182026-08-14 16:18:56精密製造業龍頭|IDExpert身分認證系統
讓鑫捷科技幫助您推動企業數位轉型,提升企業效率與競爭力。
立即聯繫,獲得量身打造的資訊解決方案!
鑫捷科技(Webplus)專精於AI整合、資訊安全、系統與網路建置、虛擬化、大數據分析及軟體開發,提供一站式企業IT解決方案,服務涵蓋從網路連線到端點安全,涵括雲端資訊整合、資料備份、系統備援規劃等,協助臺灣及海外政府機關與中大型企業客戶規劃與整合資訊系統,共創資訊科技新未來。

 觀光飯店集團|弱點掃描服務方案