


鑫捷科技(Webplus)專精於AI整合、資訊安全、系統與網路建置、虛擬化、大數據分析及軟體開發,提供一站式企業IT解決方案,服務涵蓋從網路連線到端點安全,涵括雲端資訊整合、資料備份、系統備援規劃等,協助臺灣及海外政府機關與中大型企業客戶規劃與整合資訊系統,共創資訊科技新未來。
Check Point 2026 年 7 月威脅數據顯示,臺灣每個組織平均每週遭受 4,306 次網路攻擊,反映企業持續面對的資安威脅與網路攻擊壓力。
根據 Check Point 最新公布的 2026 年 7 月全球網路威脅態勢,全球每個組織平均每週遭受 2,336 次網路攻擊,較去年同期增加 16%。
值得注意的是,iThome 引述 Check Point 統計指出,臺灣每個組織平均每週遭受 4,306 次網路攻擊,約為全球平均的 1.84 倍,並居亞太地區首位。
不過,「每週 4,306 次」並不代表企業真的每週被成功入侵 4,306 次。這項數據反映的是觀察到的網路攻擊活動量,其中包含掃描、惡意連線、弱點利用等不同攻擊嘗試。對企業來說,比單純看攻擊次數更重要的是:這麼多攻擊持續發生時,我們看不看得到真正的異常?
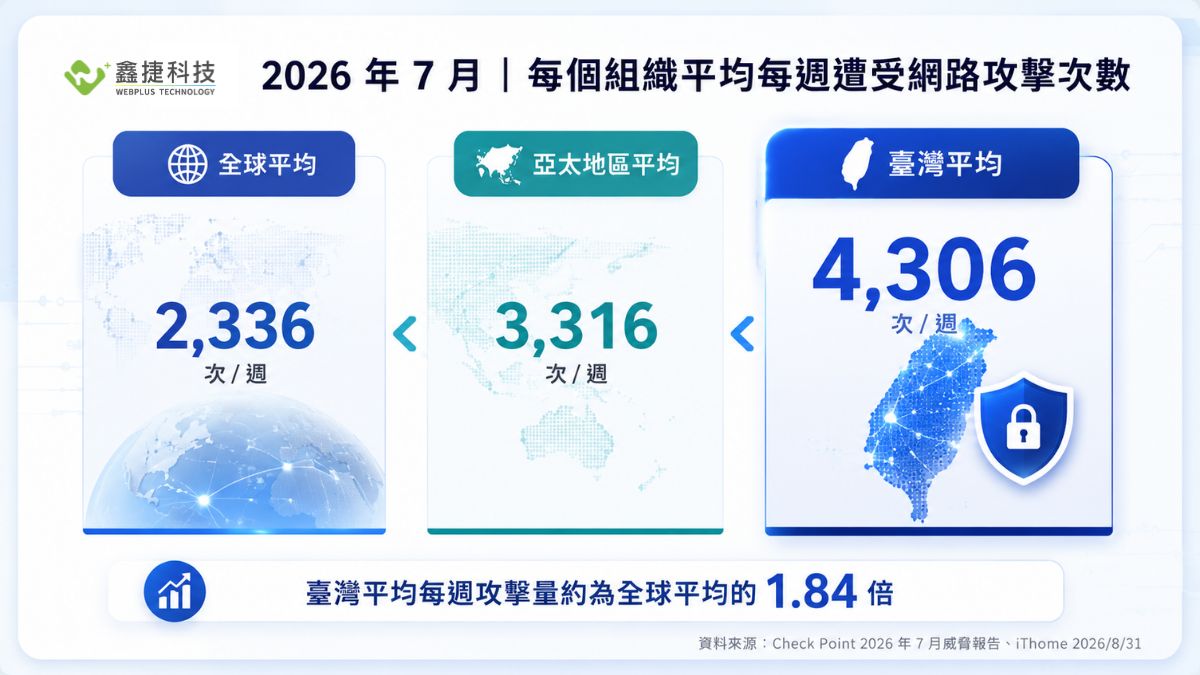
2026 年 7 月每個組織平均每週遭受網路攻擊次數比較:全球平均 2,336 次、亞太地區平均 3,316 次、臺灣平均 4,306 次,臺灣約為全球平均的 1.84 倍。
如果只和 6 月相比,7 月全球平均每週攻擊量增加約 3%,看起來變化並不算特別大,但把時間拉長,趨勢就比較明顯。
| 觀察指標 | 2026 年 7 月數據 |
|---|---|
| 全球平均每週攻擊 | 2,336 次 |
| 較 2026 年 6 月 | +3% |
| 較 2025 年同期 | +16% |
| 臺灣平均每週攻擊 | 4,306 次 |
Check Point 也指出,自 2026 年 5 月以來,全球每個組織平均每週遭受的攻擊次數已增加 13.7%。換句話說,目前看到的並不是某一週突然爆量,而是企業面對的攻擊壓力持續維持在高檔。
從產業來看,教育產業仍是攻擊活動最頻繁的領域,2026 年 7 月平均每個組織每週遭受 4,848 次攻擊;其次為政府單位與電信產業。
這也提醒企業,攻擊者的目標並不限於金融或科技業。只要組織高度依賴資訊系統、掌握大量資料,或營運服務具有不中斷需求,都可能持續面對各種自動化攻擊與入侵嘗試。
這次 Check Point 公布的資料中,不只有整體攻擊次數增加,另外還有幾個和企業日常資安管理直接相關的變化。
2026 年 7 月公開揭露的勒索軟體受害組織達到 964 個,比 6 月增加 49%,與去年同期相比增加 87%。
不過,這項數據主要來自勒索軟體組織公開的受害者資訊,因此較適合拿來觀察趨勢,不能直接視為全球實際發生的全部勒索事件。
全球約每 128 封 Email,就有 1 封被分類為釣魚郵件。
對企業而言,除了郵件安全機制之外,員工能不能辨識異常郵件、點擊之後是否能快速發現,以及事件發生後有沒有明確的處理流程,同樣重要。
隨著生成式 AI 進入企業工作流程,新的風險也跟著出現。
Check Point 統計顯示,企業網路產生的 GenAI Prompt 中,約每 36 個就有 1 個具有較高的敏感資料外洩風險。
這類風險和傳統惡意程式不同,企業除了阻擋外部攻擊,也開始需要思考:員工可以把哪些資料輸入 AI?哪些資料不能?有沒有相對應的使用規範與管理機制?
看到 4,306 次,很容易把焦點放在「我們的防火牆能不能全部擋掉」。
但企業日常面對大量自動化掃描與攻擊嘗試,本來就是現在的網路環境常態。真正需要確認的,是當其中出現具有實際風險的事件時,現有防護能不能及時辨識。企業可以先從幾個問題檢查:
如果這些問題很難回答,即使企業已經部署不少資安工具,實際防護仍可能存在斷點。
資安防護真正需要確認的三件事
1. 看不看得到?能否從大量事件中辨識真正的異常。
2. 有沒有人處理?告警出現後,是否有人持續判讀與追蹤。
3. 處理能不能串起來?端點、帳號、Email、網路與事件應變是否各自為政。
這也是為什麼現在談企業資安,已經很難只討論某一套工具夠不夠。
從外部攻擊持續增加,到 Email、勒索軟體與 GenAI 帶來不同型態的風險,企業需要處理的攻擊面正在擴大。工具仍然重要,但更重要的是讓工具、人員與管理流程真正接得起來。
延伸閱讀:台灣企業為何開始重視資安治理?從法規、供應鏈到稽核要求解析
延伸閱讀:EDR、MDR、XDR 怎麼選?企業端點防護不能只看功能
資料來源:本文依據 Check Point 2026 年 7 月全球網路威脅態勢資料,以及 iThome 2026 年 8 月 31 日報導整理。
 https://www.webplus.com.tw/wp-content/uploads/2026/10/it261019-vmware-to-proxmox-ve-migration-featured.jpg
900
900
Linda
/wp-content/uploads/2024/10/資產-17@300x.png
Linda2026-10-19 00:06:112026-10-19 16:25:56VMware 如何移轉到 Proxmox VE?企業實際移轉流程與注意事項
 https://www.webplus.com.tw/wp-content/uploads/2026/10/w261211-esg-seminar-carbon-disclosure-featured.jpg
1000
1000
Linda
/wp-content/uploads/2024/10/資產-17@300x.png
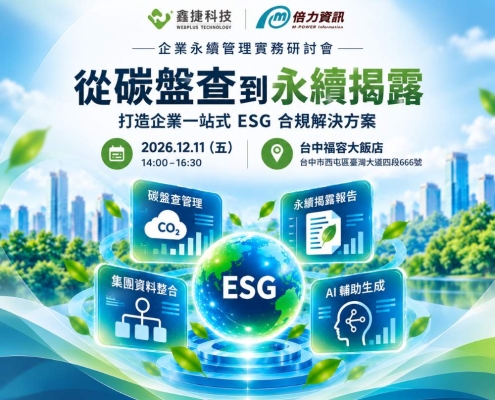
Linda2026-10-16 13:42:052026-10-16 15:10:14從碳盤查到永續揭露:打造企業一站式 ESG 合規解決方案
 https://www.webplus.com.tw/wp-content/uploads/2026/10/w261110-zero-trust-access-security-seminar-featured.jpg
1000
1000
Linda
/wp-content/uploads/2024/10/資產-17@300x.png
Linda2026-10-16 11:29:452026-10-16 11:29:45【線上】零信任不只做身分驗證!企業存取安全的實務應用
 https://www.webplus.com.tw/wp-content/uploads/2026/10/w261014-asia-university-gemini-ai-competition-featured.jpg
1024
1024
Linda
/wp-content/uploads/2024/10/資產-17@300x.png
Linda2026-10-14 00:45:592026-10-16 11:59:23亞洲大學舉辦 Gemini Enterprise AI 創新應用競賽,鑫捷科技支持校園創新
 https://www.webplus.com.tw/wp-content/uploads/2026/10/cs2608261_pre.jpg
900
900
Linda
/wp-content/uploads/2024/10/資產-17@300x.png
Linda2026-10-02 10:02:382026-10-02 10:02:38國立成功大學醫學院附設醫院|能力導向、職涯發展與培育管理系統建置
 https://www.webplus.com.tw/wp-content/uploads/2026/09/cs2609110_pre.jpg
1000
1000
Linda
/wp-content/uploads/2024/10/資產-17@300x.png
Linda2026-09-11 18:42:272026-09-18 18:43:28農業科技企業|Microsoft 採購專案
 https://www.webplus.com.tw/wp-content/uploads/2026/09/cs2609100_pre.jpg
800
800
Linda
/wp-content/uploads/2024/10/資產-17@300x.png
Linda2026-09-10 18:42:062026-09-18 18:43:38科技製造企業|資安事件後威脅痕跡盤點與分析專案
 https://www.webplus.com.tw/wp-content/uploads/2026/09/it260902-evergreen-logistics-iso-27001.jpg
1024
1024
webplus.tw
/wp-content/uploads/2024/10/資產-17@300x.png
webplus.tw2026-09-02 15:33:342026-09-04 09:12:53長榮物流攜手鑫捷科技、亞瑞仕國際驗證,成功取得 ISO 27001 認證
讓鑫捷科技幫助您推動企業數位轉型,提升企業效率與競爭力。
立即聯繫,獲得量身打造的資訊解決方案!
鑫捷科技(Webplus)專精於AI整合、資訊安全、系統與網路建置、虛擬化、大數據分析及軟體開發,提供一站式企業IT解決方案,服務涵蓋從網路連線到端點安全,涵括雲端資訊整合、資料備份、系統備援規劃等,協助臺灣及海外政府機關與中大型企業客戶規劃與整合資訊系統,共創資訊科技新未來。

 台灣企業為何開始重視資安治理?從法規、供應鏈到稽核...