


鑫捷科技(Webplus)專精於AI整合、資訊安全、系統與網路建置、虛擬化、大數據分析及軟體開發,提供一站式企業IT解決方案,服務涵蓋從網路連線到端點安全,涵括雲端資訊整合、資料備份、系統備援規劃等,協助臺灣及海外政府機關與中大型企業客戶規劃與整合資訊系統,共創資訊科技新未來。


RSAC 2025 以「Many Voices. One Community」為題,聚焦 AI 快速發展下的資安挑戰。
2025 年的 RSA Conference(RSAC 2025) 於美國舊金山盛大登場,吸引來自全球超過 45,000 名資訊安全專業人士參與,討論最新網路安全趨勢與技術創新。此次大會以主題 「Many Voices. One Community」 呼籲全球資安社群攜手因應人工智慧(AI)快速發展下所帶來的各種潛在風險。尤其 AI 在資安領域的應用成為焦點,涵蓋自主代理系統(Agentic AI)、非人類身份管理、量子計算威脅等多項議題。
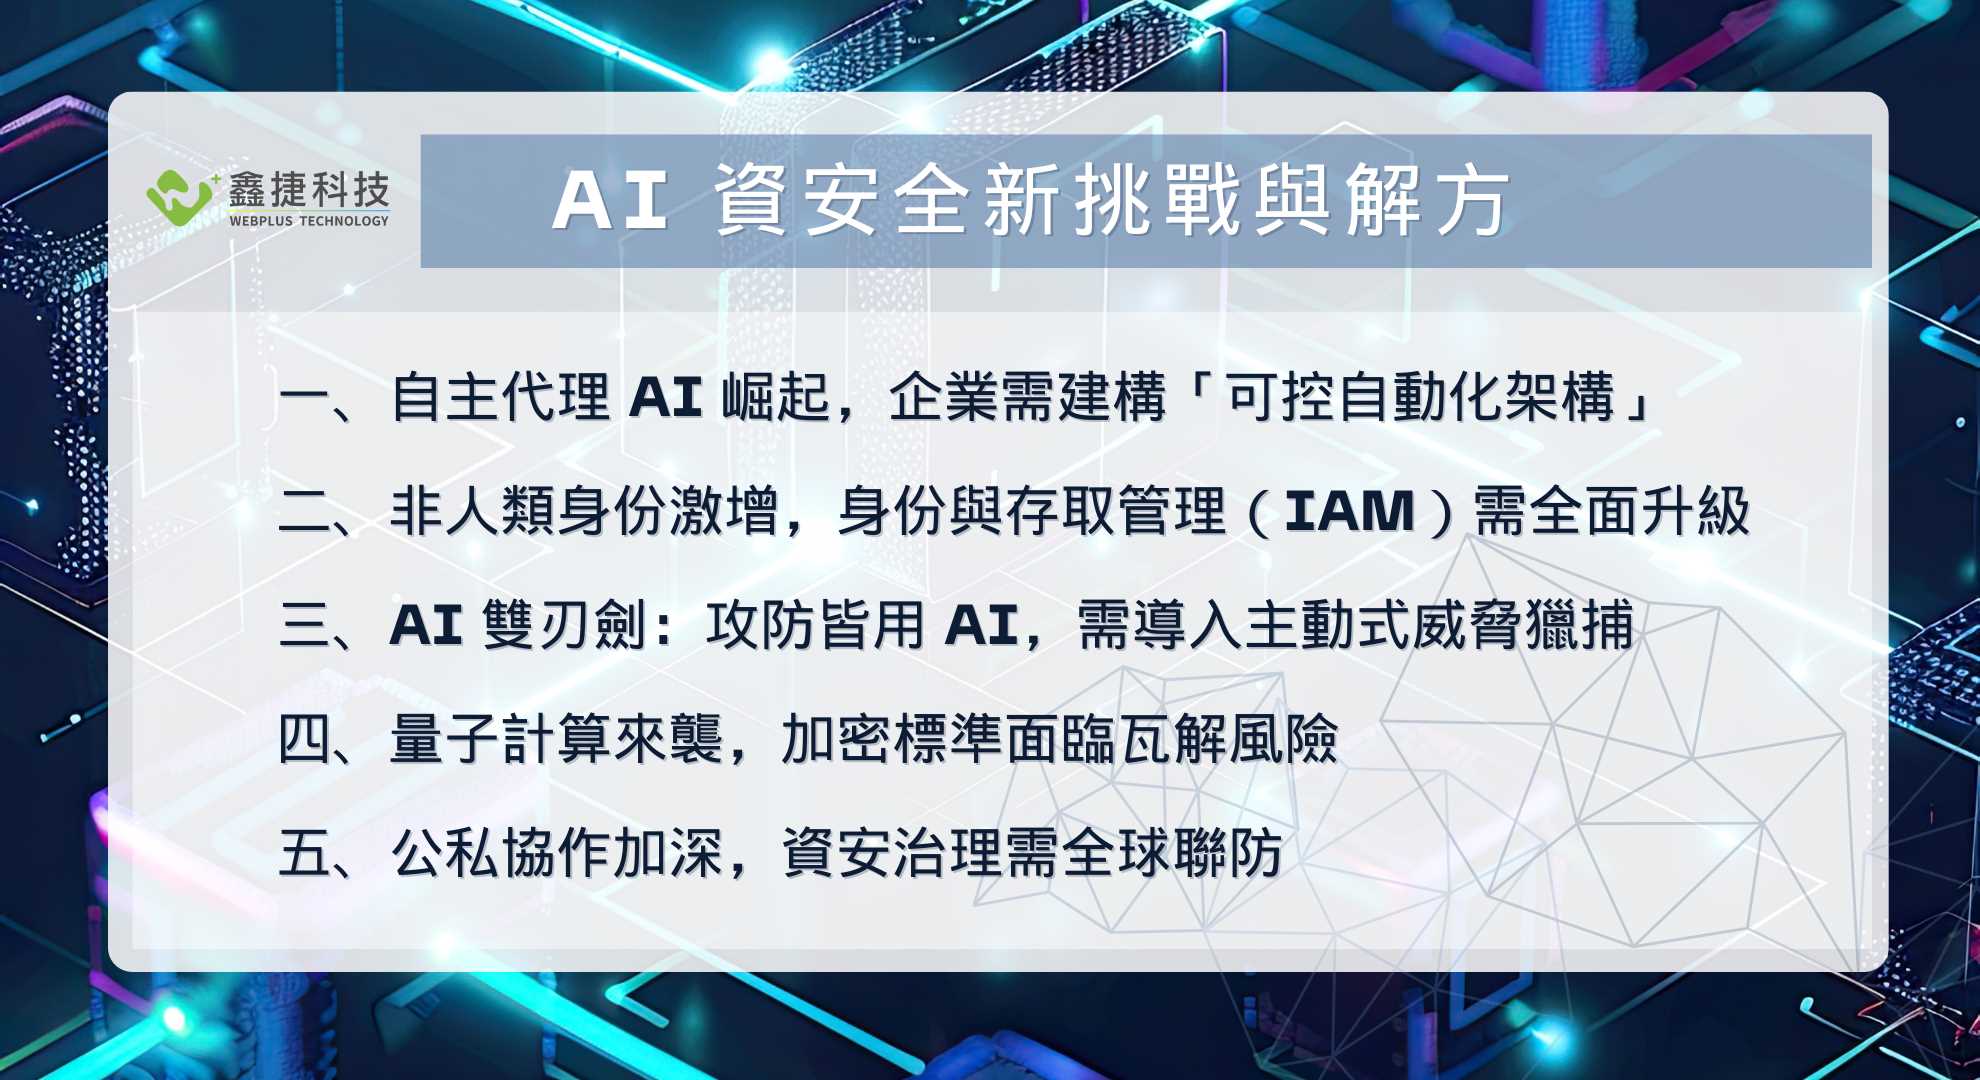
RSAC 2025 提出的核心資安趨勢與應對方向
自主代理(Agentic AI)是指能夠在無需人類干預下,自主做決策並執行任務的 AI 系統。雖然這類技術能大幅提升效率與資安應變能力,但也伴隨極高風險。例如:代理 AI 若被誤導或遭惡意操控,可能造成誤封合法用戶、資料外洩甚至服務中斷。
根據 RSAC 報告,企業系統中已出現超過 50% 的存取行為來自機器帳號、應用程式或自動化工具。這些非人類身份(Non-human Identity)往往未被嚴格控管,導致成為駭客入侵的跳板。
AI 既是資安利器,也被駭客用來發動更精密的攻擊。會中指出,有 APT(Advanced Persistent Threat)組織已利用 AI 生成極擬真的釣魚郵件與假網站,突破傳統防禦機制。此外,AI 亦被用於自動化漏洞掃描與資安情報分析。
量子技術持續進步,預計未來數年將能破解現行 RSA 與 ECC 等主流加密演算法。若企業未及時轉型,可能導致機密資料暴露或通信被攔截。
RSAC 2025 明確指出,資安已不再是單一企業的責任。美國政府官員於大會中強調,需仰賴企業提供威脅情報與技術支援,形成強大聯防網路。尤其面對跨國勒索攻擊與假訊息戰,國際合作變得更加重要。
RSAC 2025 釋出一個明確訊息:AI 正在重塑資安格局,風險與機會並存。面對自主代理、自動化攻擊、量子威脅與非人類身份等議題,企業若僅靠傳統防火牆與反病毒已無法應對。唯有結合 AI 驅動的資安工具、零信任架構、主動防禦思維與跨部門合作,才能有效應對日益嚴峻的資安挑戰。
參考資料:
鑫捷科技提供多種 IT解決方案,歡迎填寫表單與我們聯繫>>立即聯絡


 https://www.webplus.com.tw/wp-content/uploads/2026/09/it260907-enterprise-cybersecurity-governance-taiwan.jpg
1024
1024
webplus.tw
/wp-content/uploads/2024/10/資產-17@300x.png
webplus.tw2026-09-07 00:50:582026-09-02 15:51:23台灣企業為何開始重視資安治理?從法規、供應鏈到稽核要求解析
 https://www.webplus.com.tw/wp-content/uploads/2026/09/it260903-taiwan-weekly-cyber-attacks-4306.jpg
1024
1024
webplus.tw
/wp-content/uploads/2024/10/資產-17@300x.png
webplus.tw2026-09-04 00:50:142026-09-02 15:50:45【技術快訊】臺灣每週平均遭受 4,306 次網路攻擊,居亞太地區首位
 https://www.webplus.com.tw/wp-content/uploads/2026/09/w260901-nycu-gemini-training.jpg
1024
1024
webplus.tw
/wp-content/uploads/2024/10/資產-17@300x.png
webplus.tw2026-09-01 11:17:572026-09-01 11:17:57鑫捷科技前進陽明交大|Gemini 教育訓練工作坊
 https://www.webplus.com.tw/wp-content/uploads/2026/08/it260828-proxmox-nvidia-ai-factory.jpg
1024
1024
webplus.tw
/wp-content/uploads/2024/10/資產-17@300x.png
webplus.tw2026-08-28 08:00:102026-08-25 16:43:37【產業快訊】Proxmox 攜手 NVIDIA,強化 AI Factory 高可用架構
 https://www.webplus.com.tw/wp-content/uploads/2026/09/it260902-evergreen-logistics-iso-27001.jpg
1024
1024
webplus.tw
/wp-content/uploads/2024/10/資產-17@300x.png
webplus.tw2026-09-02 15:33:342026-09-04 09:12:53長榮物流攜手鑫捷科技、亞瑞仕國際驗證,成功取得 ISO 27001 認證
 https://www.webplus.com.tw/wp-content/uploads/2026/08/cs2608050.png
1024
1024
webplus.tw
/wp-content/uploads/2024/10/資產-17@300x.png
webplus.tw2026-08-05 16:14:512026-08-14 16:19:29大型製造業者|印尼據點防火牆維護建置
 https://www.webplus.com.tw/wp-content/uploads/2026/08/cs2607310.png
1024
1024
webplus.tw
/wp-content/uploads/2024/10/資產-17@300x.png
webplus.tw2026-07-31 16:12:402026-08-14 16:19:14化工材料企業|X-FORT採購專案
 https://www.webplus.com.tw/wp-content/uploads/2026/08/cs2607282.png
1024
1024
webplus.tw
/wp-content/uploads/2024/10/資產-17@300x.png
webplus.tw2026-07-28 16:11:182026-08-14 16:18:56精密製造業龍頭|IDExpert身分認證系統
讓鑫捷科技幫助您推動企業數位轉型,提升企業效率與競爭力。
立即聯繫,獲得量身打造的資訊解決方案!
鑫捷科技(Webplus)專精於AI整合、資訊安全、系統與網路建置、虛擬化、大數據分析及軟體開發,提供一站式企業IT解決方案,服務涵蓋從網路連線到端點安全,涵括雲端資訊整合、資料備份、系統備援規劃等,協助臺灣及海外政府機關與中大型企業客戶規劃與整合資訊系統,共創資訊科技新未來。

 【政府補助】企業資安風險評估與弱點掃描實務班