


鑫捷科技(Webplus)專精於AI整合、資訊安全、系統與網路建置、虛擬化、大數據分析及軟體開發,提供一站式企業IT解決方案,服務涵蓋從網路連線到端點安全,涵括雲端資訊整合、資料備份、系統備援規劃等,協助臺灣及海外政府機關與中大型企業客戶規劃與整合資訊系統,共創資訊科技新未來。
UAT-5918 新興駭客組織針對臺灣關鍵基礎設施的攻擊
近期,思科旗下的威脅情報團隊 Talos 揭露了一個新興駭客組織 UAT-5918,該組織自 2023 年起專門針對臺灣的關鍵基礎設施(Critical Infrastructure, CI)發動攻擊,目標涵蓋電信、醫療保健、資訊科技等產業。
UAT-5918 主要利用尚未修補的已知漏洞,對外部曝露的網站或應用程式伺服器進行初步入侵。
成功入侵後,駭客會部署 Web Shell,並使用開源工具進行內部偵察,以建立持續存取受害組織的途徑,最終目的是竊取機敏資訊。
值得注意的是,UAT-5918 的戰略、手段和流程(TTP)與多個知名的中國駭客組織,如 Volt Typhoon、Flax Typhoon、Earth Estries、Tropic Trooper 和 Dalbit 等有相似之處,這引發了對其可能與中國有關聯的猜測。
UAT-5918 的攻擊流程包括:
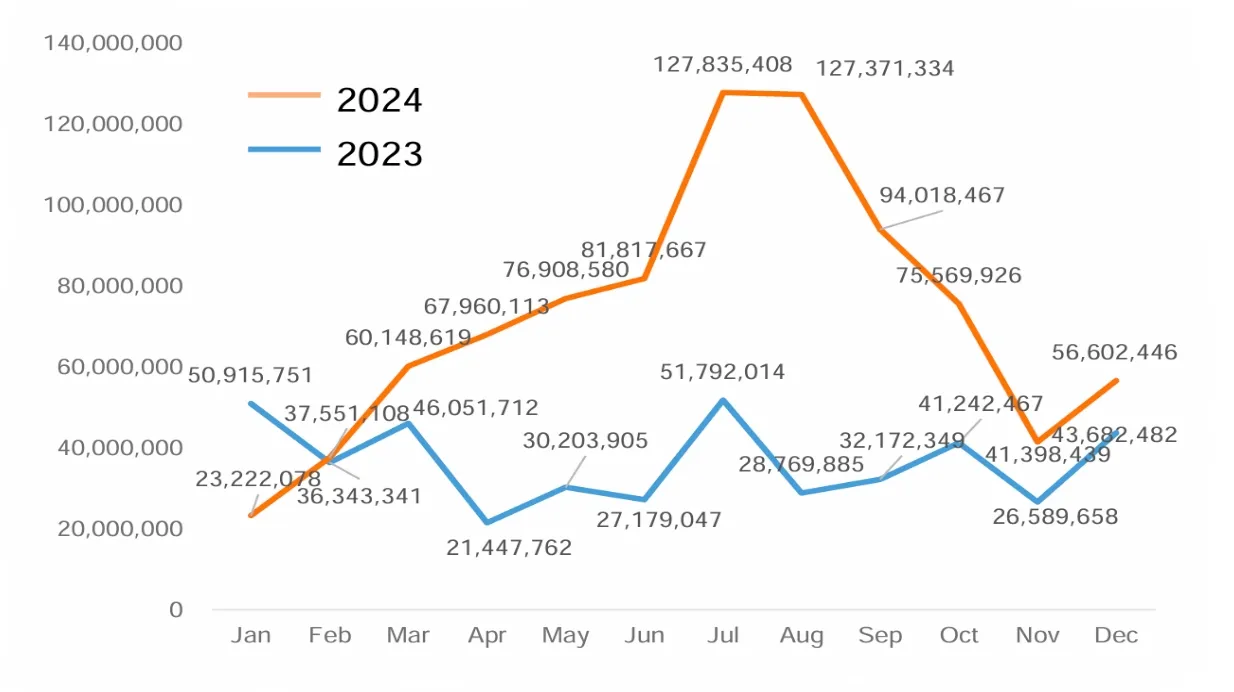
2024年,台灣遭受來自中國的攻擊次數是前一年的兩倍,夏季攻擊次數激增。 資料來源:台灣國家統計局、圖片來源:DARK READING
針對 UAT-5918 的攻擊行為,企業和組織應採取以下措施:
面對日益增加的網路威脅,企業應該積極強化資安防護,防範潛在攻擊。參考資料:iThome、THN、Tech Informed、DARK READING
鑫捷科技提供多種 IT解決方案,歡迎填寫表單與我們聯繫>>立即聯絡


 https://www.webplus.com.tw/wp-content/uploads/2026/10/it261005-the-gentlemen-ransomware-featured.jpg
1254
1254
Linda
/wp-content/uploads/2024/10/資產-17@300x.png
Linda2026-10-05 00:49:302026-10-07 11:53:44The Gentlemen 勒索軟體:如何先削弱 EDR 與備份,再進入企業加密階段?
 https://www.webplus.com.tw/wp-content/uploads/2026/10/w261002-2026-taiwan-healthcare-executive-summit-thank-you-webplus.jpg
1000
1000
Linda
/wp-content/uploads/2024/10/資產-17@300x.png
Linda2026-10-03 00:31:182026-10-02 17:31:592026 臺灣醫療資訊主管會議圓滿落幕|感謝蒞臨鑫捷科技攤位交流
 https://www.webplus.com.tw/wp-content/uploads/2026/09/it261001-vulnerability-remediation-priority-featured.jpg
800
800
Linda
/wp-content/uploads/2024/10/資產-17@300x.png
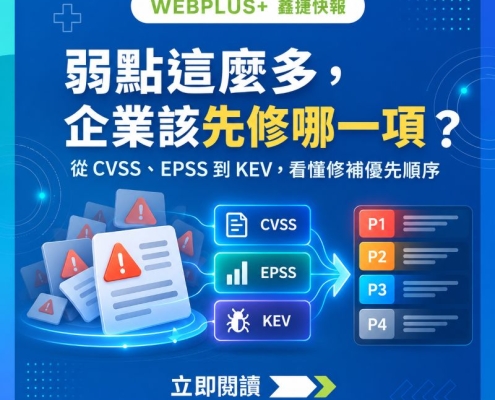
Linda2026-10-02 00:57:432026-09-29 11:58:27弱點這麼多,企業該先修哪一項?從 CVSS、EPSS 到 KEV 看懂修補優先順序
 https://www.webplus.com.tw/wp-content/uploads/2026/09/it260930-webplus-cbme-medical-career-development-system-featured.jpg
1024
1024
Linda
/wp-content/uploads/2024/10/資產-17@300x.png
Linda2026-09-30 00:50:312026-09-29 14:51:43醫院導入 CBME 系統前,應該先確認哪些事情?從制度、評量到數位化管理一次了解
 https://www.webplus.com.tw/wp-content/uploads/2026/10/cs2608261_pre.jpg
900
900
Linda
/wp-content/uploads/2024/10/資產-17@300x.png
Linda2026-10-02 10:02:382026-10-02 10:02:38國立成功大學醫學院附設醫院|能力導向、職涯發展與培育管理系統建置
 https://www.webplus.com.tw/wp-content/uploads/2026/09/cs2609110_pre.jpg
1000
1000
Linda
/wp-content/uploads/2024/10/資產-17@300x.png
Linda2026-09-11 18:42:272026-09-18 18:43:28農業科技企業|Microsoft 採購專案
 https://www.webplus.com.tw/wp-content/uploads/2026/09/cs2609100_pre.jpg
800
800
Linda
/wp-content/uploads/2024/10/資產-17@300x.png
Linda2026-09-10 18:42:062026-09-18 18:43:38科技製造企業|資安事件後威脅痕跡盤點與分析專案
 https://www.webplus.com.tw/wp-content/uploads/2026/09/it260902-evergreen-logistics-iso-27001.jpg
1024
1024
webplus.tw
/wp-content/uploads/2024/10/資產-17@300x.png
webplus.tw2026-09-02 15:33:342026-09-04 09:12:53長榮物流攜手鑫捷科技、亞瑞仕國際驗證,成功取得 ISO 27001 認證
讓鑫捷科技幫助您推動企業數位轉型,提升企業效率與競爭力。
立即聯繫,獲得量身打造的資訊解決方案!
鑫捷科技(Webplus)專精於AI整合、資訊安全、系統與網路建置、虛擬化、大數據分析及軟體開發,提供一站式企業IT解決方案,服務涵蓋從網路連線到端點安全,涵括雲端資訊整合、資料備份、系統備援規劃等,協助臺灣及海外政府機關與中大型企業客戶規劃與整合資訊系統,共創資訊科技新未來。

 佐登妮絲|伺服器建置案