解決方案

DLP|資料防外洩

DLP / Data Loss Prevention

資料防外洩

從重要資料辨識、使用與傳輸情境到安全政策,協助企業掌握資料流向,兼顧保護與日常工作需求。

填寫需求表單 →
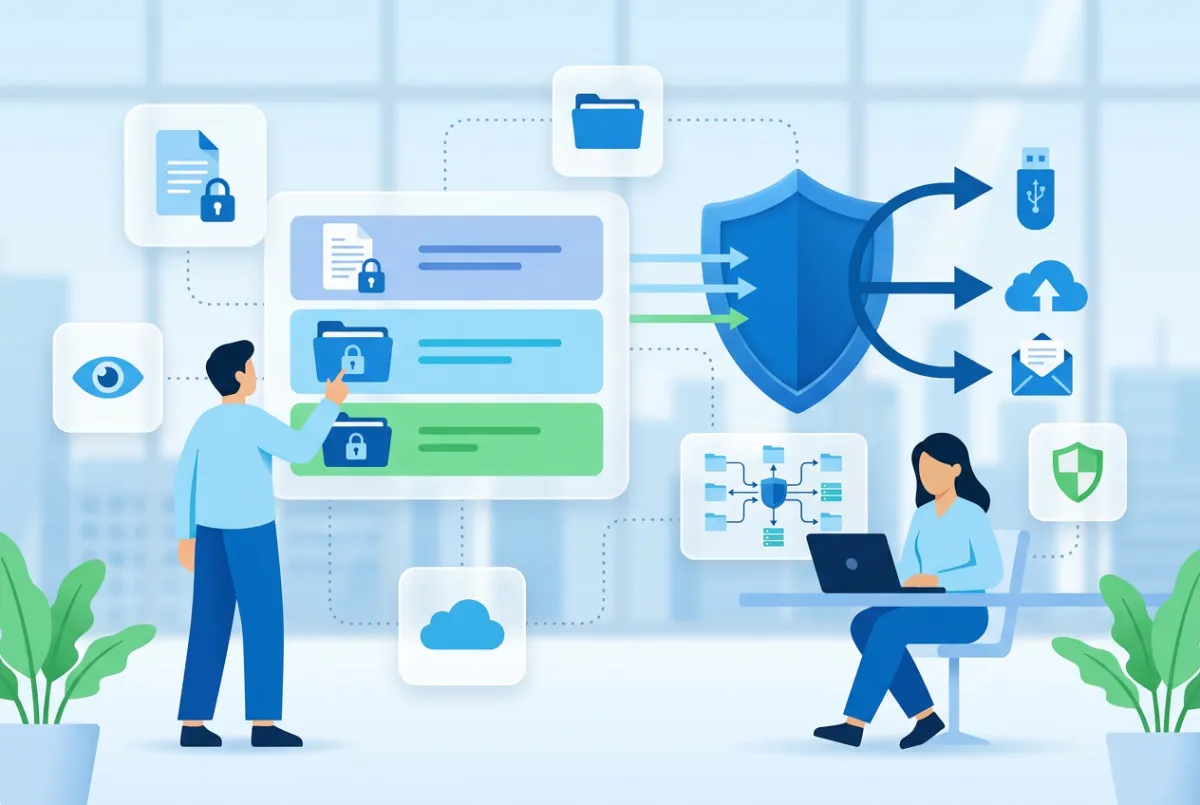
機敏文件分級加密,外傳管道由防護盾攔截
01 / WHY IT MATTERS

掌握重要資料流向,降低外洩風險

01

重要資料分散在不同設備與服務

02

資料可能透過郵件、USB、網路或雲端傳輸

03

正常工作與高風險行為不易辨別

04

事件後需要掌握資料使用與傳輸線索

02 / METHOD

從需求出發,逐步建立處理機制

持續循環:辨識資料 → 分類資料 → 掌握流向 → 防護外洩 → 持續改善

確認重要資料與保護需求
03 / SERVICE SCOPE

依企業需求,規劃合適的服務內容

01敏感資料辨識

確認優先保護的資料類型與使用情境。

02資料使用與傳輸監控

依部署能力掌握端點及傳輸通道活動。

03資料防護政策

依企業規範規劃提醒、限制或處置措施。

04事件追蹤與改善

檢視可疑活動並調整資料管理政策。

04 / PROCESS

服務流程

01
資料與環境盤點

依企業現況與需求展開。

02
分類與政策規劃

依規劃逐步執行與檢視。

03
防護策略導入

依規劃逐步執行與檢視。

04
監控與事件處理

依規劃逐步執行與檢視。

05
持續調校

確認結果並整理後續改善方向。

05 / RELATED SERVICES

DLP 如何與其他防護互相補足?

透過常見情境,看看 DLP 如何與其他服務分工合作。

以下為服務組合示意,實際搭配需依企業環境、產品能力、資料來源與服務範圍評估,不代表所有系統都會自動串接。

情境 01

員工不慎將機密資料寄給外部對象

從資料傳送、存取權限到異常事件分析,建立多層次管理。

1DLP

掌握資料流向

依企業政策辨識、監控或限制敏感資料的傳送。

2IAM / PAM

管理存取權限

依人員角色與工作需求,減少不必要的資料存取。

3MDR / SOC

事件分析

在相關資料已納入監控範圍時,協助分析可疑活動與事件線索。

組合效果從資料傳送、誰能存取到異常如何被掌握,形成互補的防護環節。
情境 02

重要資料從員工電腦被大量複製或傳送

把資料行為、端點活動與網路/應用情境放在一起看。

1DLP

資料使用與傳輸政策

依部署能力監控或限制符合政策條件的資料活動。

2EDR

端點活動偵測

協助檢視端點上的可疑操作與相關活動。

3WAF / IPS

網路與應用防護

針對其部署範圍內的網路或應用流量提供防護,並非取代 DLP。

組合效果DLP 聚焦資料本身及其流向;EDR 與 WAF / IPS 分別補充端點、網路與應用層的觀察。

建立符合企業需求的資料防護機制

歡迎說明企業現況與需求,鑫捷科技將進一步聯繫,討論適合的服務方向。

    姓名*
    電話*

    E-mail*

    所屬公司名稱與部門*

    請詳細寫下您的需求,將有專人與您聯絡*