


鑫捷科技(Webplus)專精於AI整合、資訊安全、系統與網路建置、虛擬化、大數據分析及軟體開發,提供一站式企業IT解決方案,服務涵蓋從網路連線到端點安全,涵括雲端資訊整合、資料備份、系統備援規劃等,協助臺灣及海外政府機關與中大型企業客戶規劃與整合資訊系統,共創資訊科技新未來。
從 Veeam 漏洞看企業備份防護:透過「備份、驗證、還原」三部曲,全面檢視資料保護流程。
在資訊安全環境日益嚴峻的今天,企業普遍已建立備份機制,但真正關鍵的是——這樣的備份能用嗎?夠安全嗎?能還原嗎?
Veeam 在 2025 年上半年釋出多項安全更新,修補了包括遠端程式碼執行、SSRF、中間人攻擊等漏洞,讓業界再次警覺:備份系統本身也是攻擊者的首要目標之一。
透過「備份三部曲」——備份、驗證、還原,我們帶您全面檢視資料保護流程中容易忽略但致命的環節。
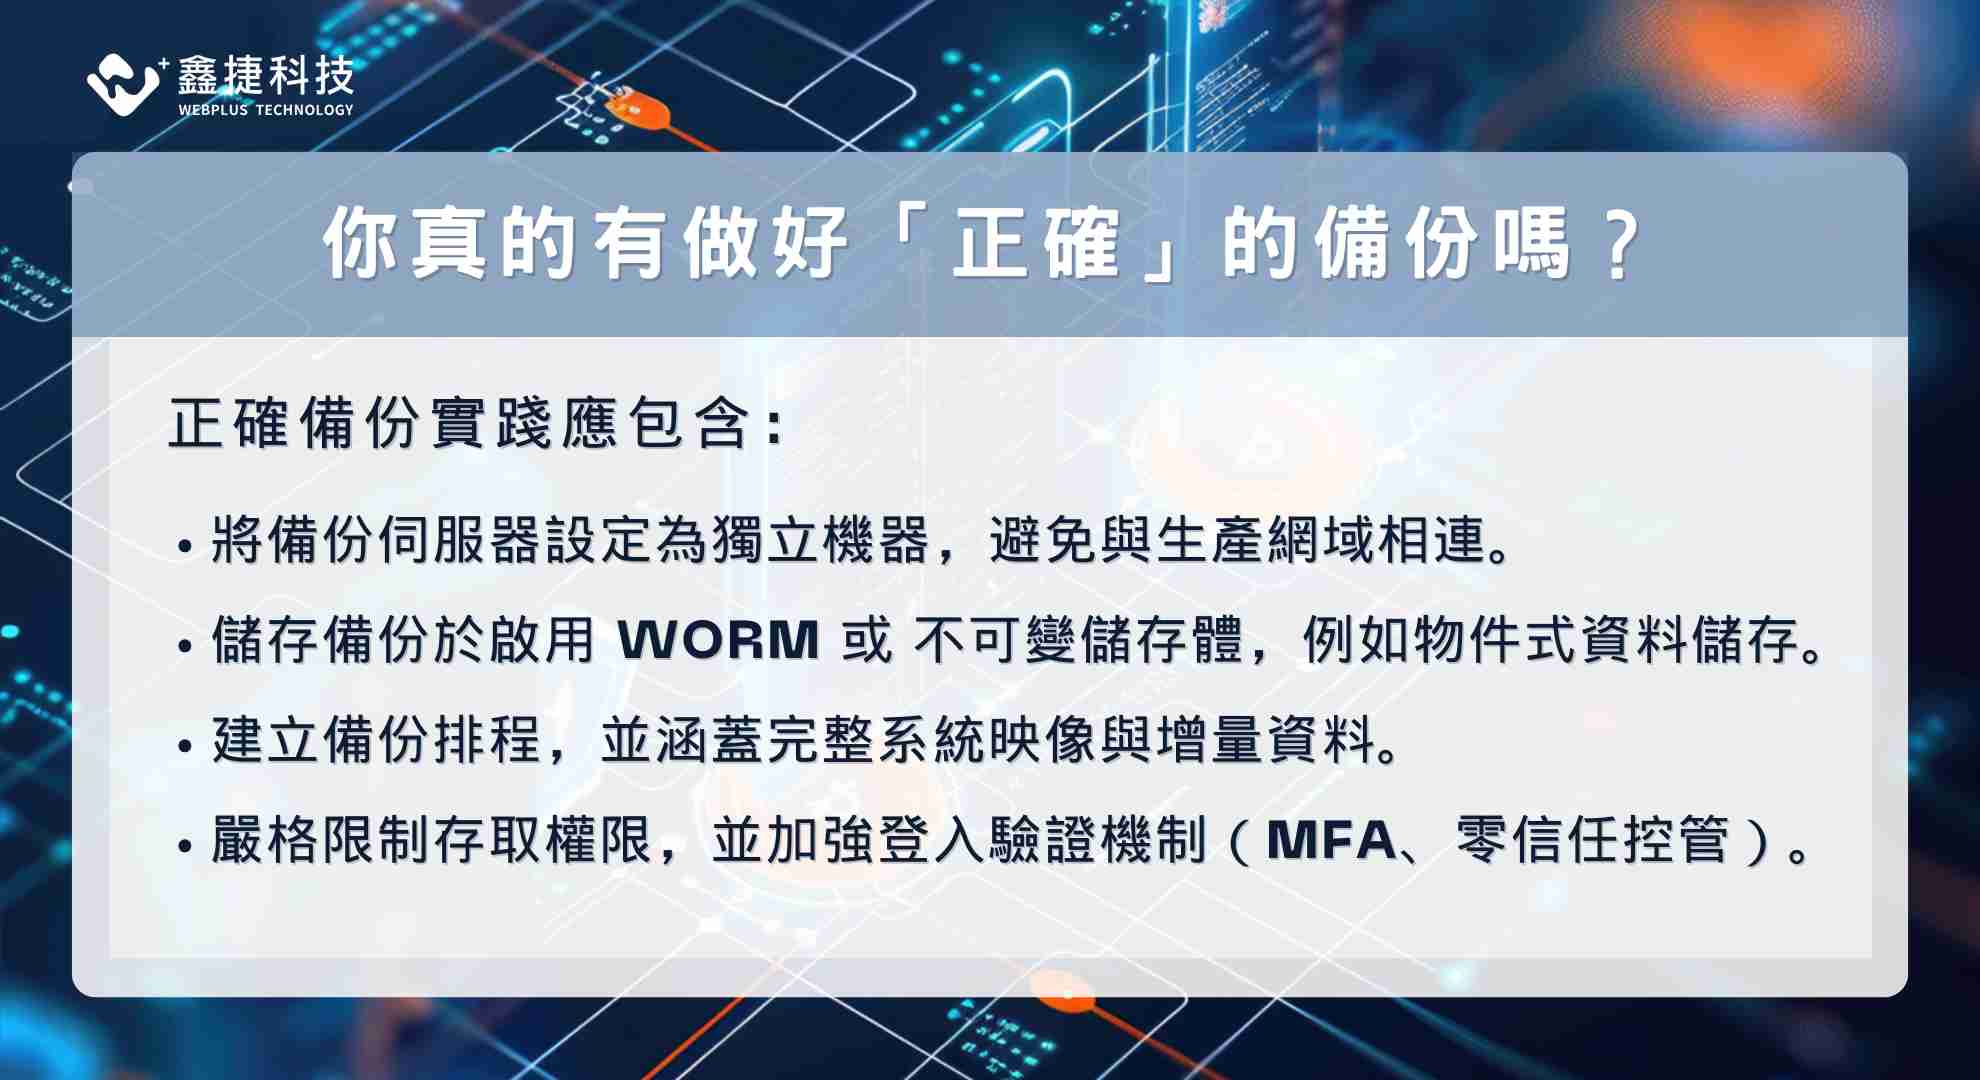
備份 Backup:你真的有做好「正確」的備份嗎?
許多企業認為「只要有備份,就算完成防護任務」。事實上,備份不只是資料複製,更需要考量存放位置、系統隔離、身份控管與變造防範等多層次安全。
Veeam 最新 CVE‑2025‑23121 高風險漏洞即指出:攻擊者可透過合法網域帳號,遙控執行惡意程式碼於備份伺服器中,導致資料遺失、被植入或被加密。
這樣的風險主要來自:
正確備份實踐應包含:
備份是基礎,但唯有從「架構面」與「行為面」一起強化,才真正具備抗災能力。
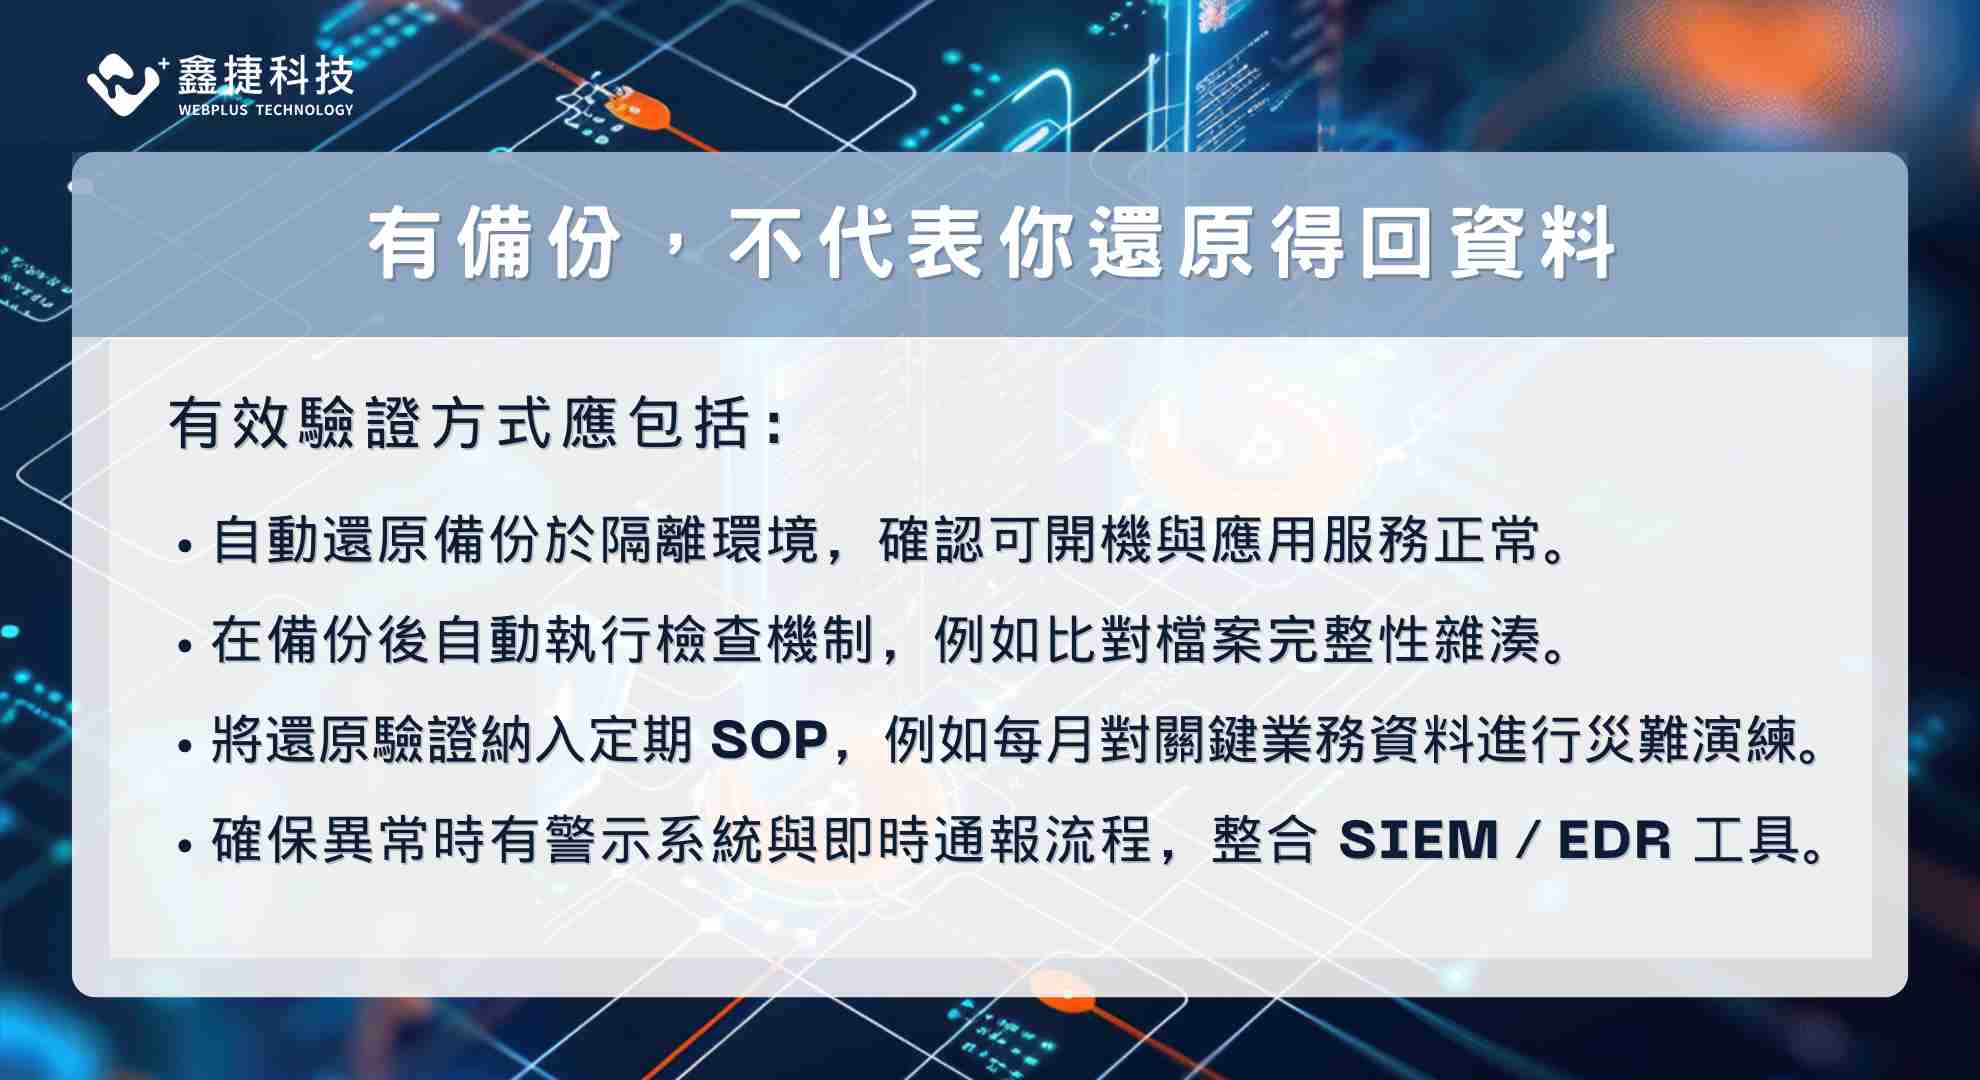
驗證 Verification:有備份,不代表你還原得回資料
根據 Veeam 2025 年度趨勢報告,有超過 50% 的企業雖定期備份,但卻從未執行過完整還原驗證流程。這代表,當災難發生時,這些備份資料可能早已損毀、加密、或與系統不相容,導致關鍵資料無法復原。
驗證階段的主要問題包括:
有效驗證方式應包括:
備份成功 ≠ 還原成功。唯有透過驗證,才能從根本上確認備份的可用性與信賴度。
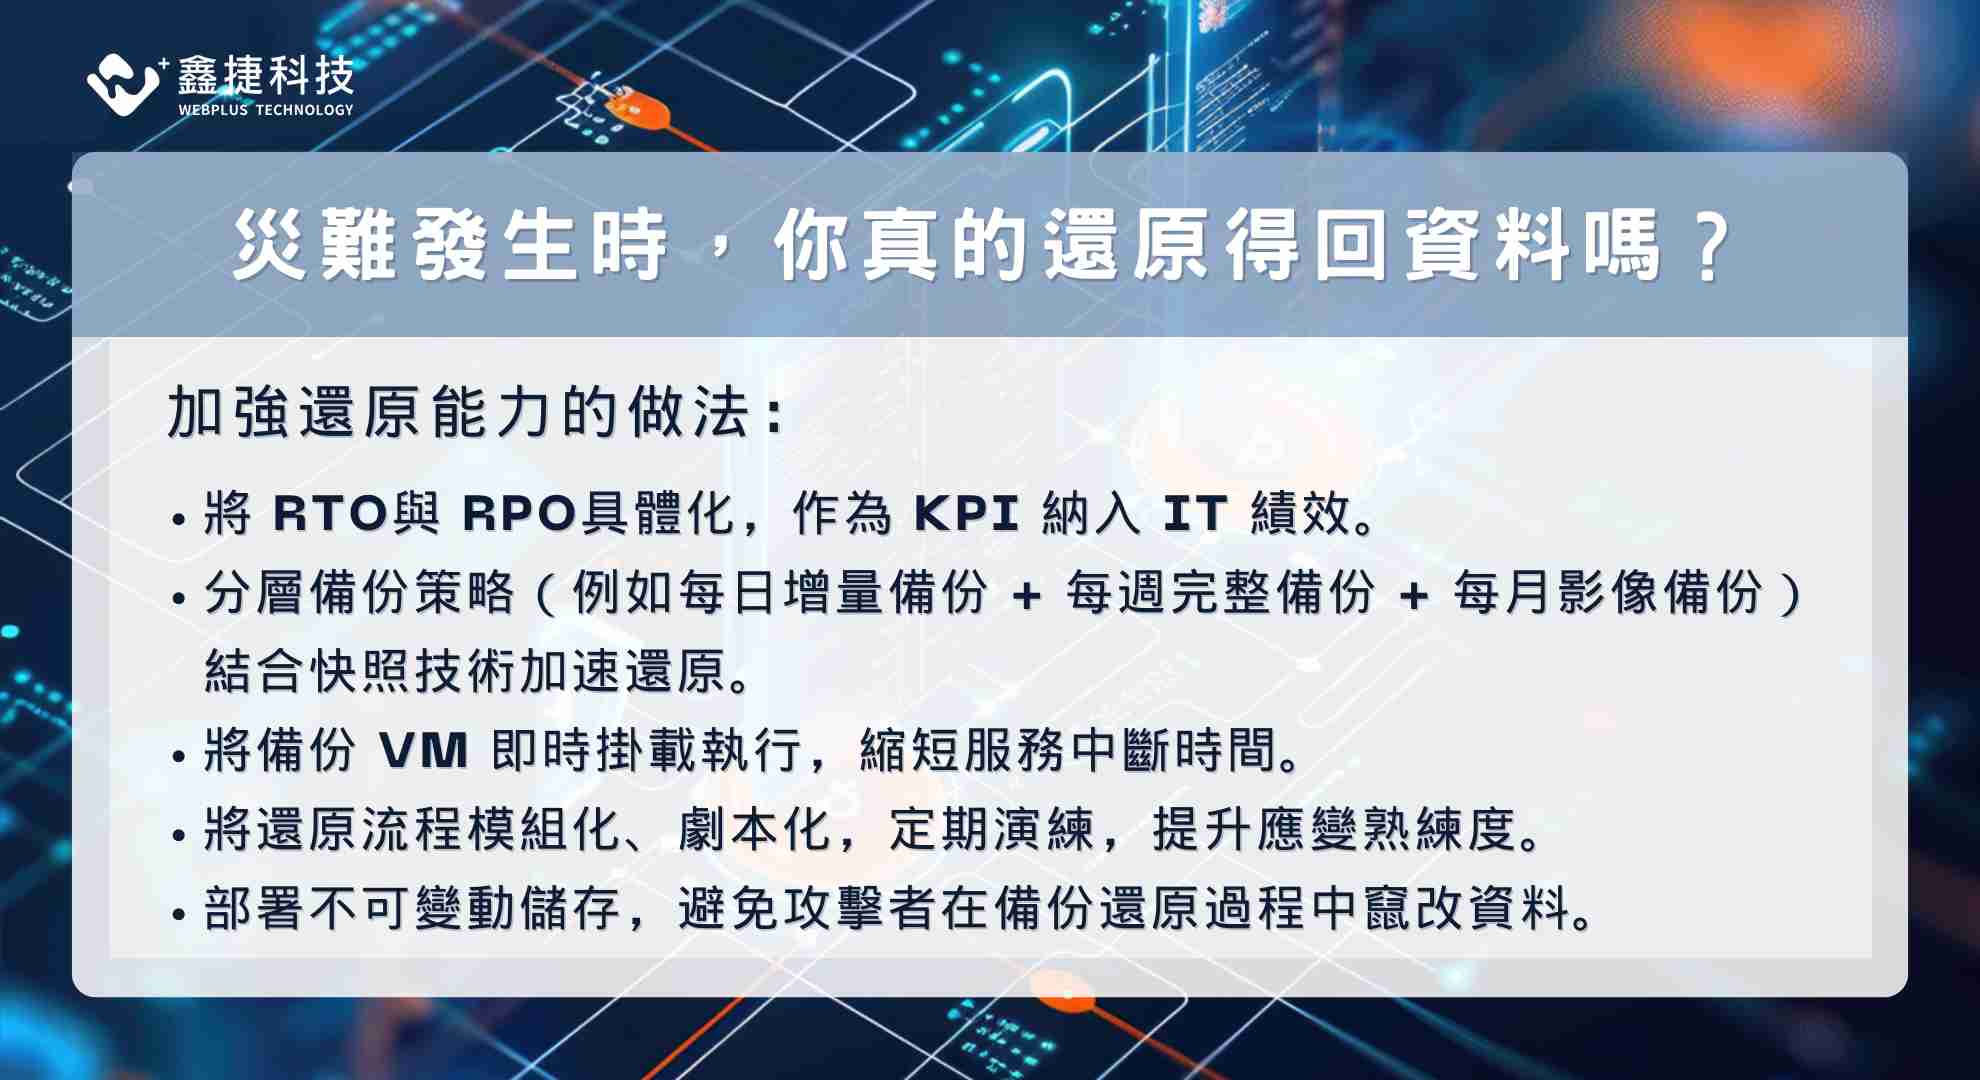
還原 Restore:災難發生時,你真的還原得回資料嗎?
在勒索病毒頻傳的現在,企業最大的挑戰是「還原速度」與「還原可信度」。
研究指出,僅 32% 的企業能在一小時內完成關鍵系統的還原,其餘皆因流程不熟、架構太複雜或資料過於分散,導致災難恢復失敗或延誤。
還原階段常見挑戰:
加強還原能力的做法:
資料還原,不僅是備援最後一道防線,也是信譽與營運持續的關鍵。
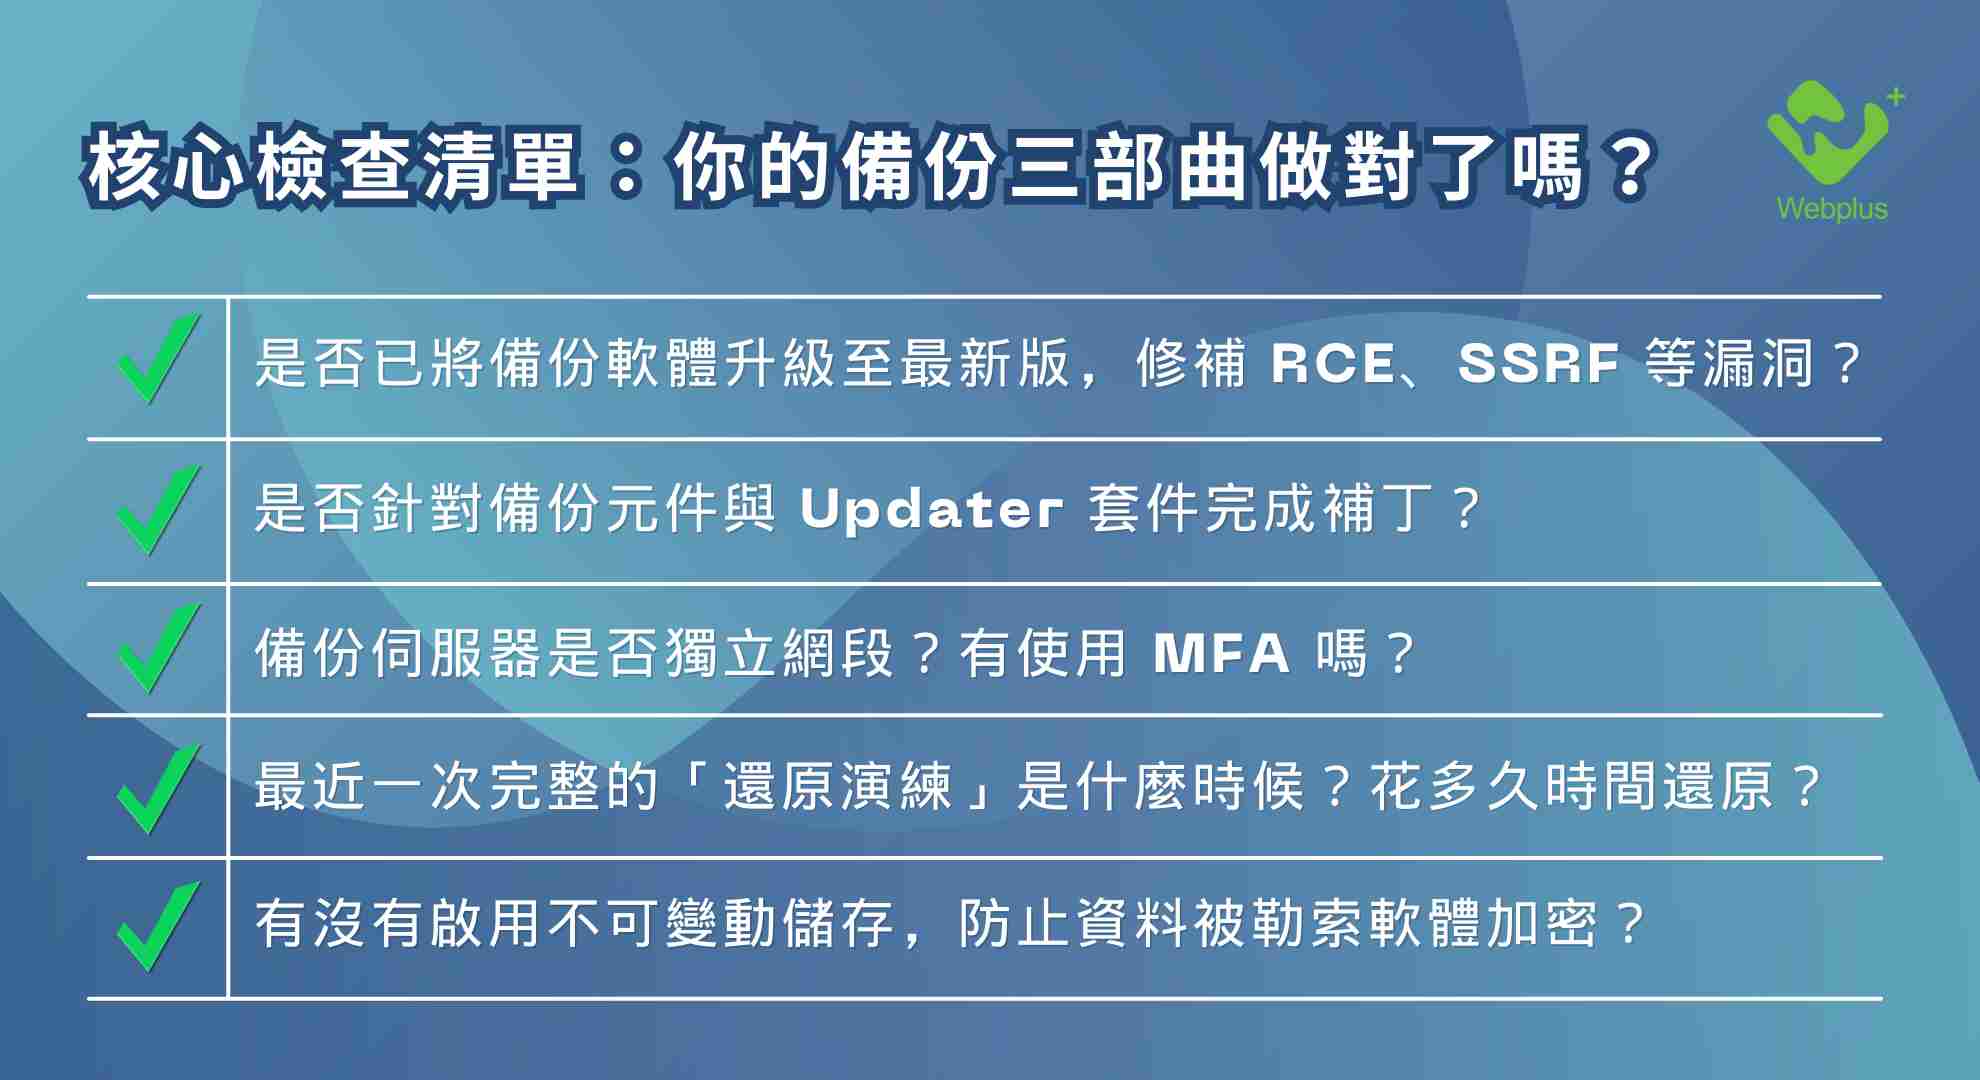
核心檢查清單:你的備份三部曲做對了嗎?
從 Veeam 近期數起高風險漏洞事件中可見:即使是全球領先的備份平台,也可能成為駭客攻擊的突破口。企業若僅止於「備份有做」,卻未落實驗證與還原機制,面對勒索軟體、資料毀損或停電災難時,最終依然會失守。
只有備份、驗證、還原三部曲都到位,才能建立真正韌性的 IT 架構。
想了解企業級備份架構設計與安全加固方案?歡迎聯繫【鑫捷科技】,我們提供從備份部署、驗證流程、還原演練,到異地備援與資安整合的全方位服務。
鑫捷科技提供多種 IT解決方案,歡迎填寫表單與我們聯繫>>立即聯絡


 https://www.webplus.com.tw/wp-content/uploads/2026/10/it261027-php2shell-rce-vulnerability-featured.jpg
1000
1000
Linda
/wp-content/uploads/2024/10/資產-17@300x.png
Linda2026-10-27 15:49:192026-10-27 15:58:21【技術快訊】PHP2Shell 重大資安漏洞通知:兩項 PHP 核心 RCE 漏洞,企業應儘速修補
 https://www.webplus.com.tw/wp-content/uploads/2026/10/it261019-vmware-to-proxmox-ve-migration-featured.jpg
900
900
Linda
/wp-content/uploads/2024/10/資產-17@300x.png
Linda2026-10-19 00:06:112026-10-19 16:25:56VMware 如何移轉到 Proxmox VE?企業實際移轉流程與注意事項
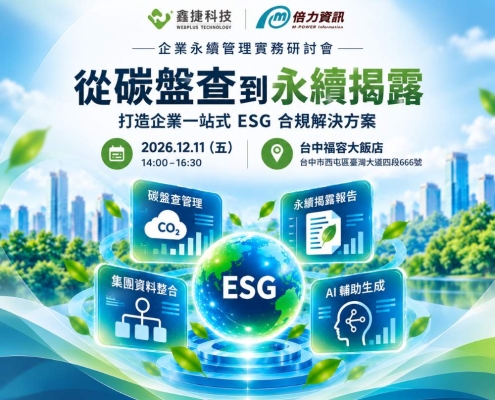 https://www.webplus.com.tw/wp-content/uploads/2026/10/w261211-esg-seminar-carbon-disclosure-featured.jpg
1000
1000
Linda
/wp-content/uploads/2024/10/資產-17@300x.png
Linda2026-10-16 13:42:052026-10-16 15:10:14從碳盤查到永續揭露:打造企業一站式 ESG 合規解決方案
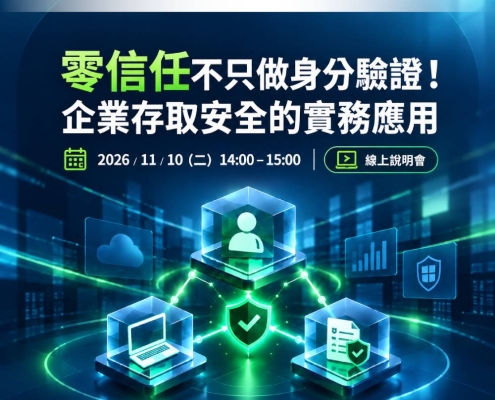 https://www.webplus.com.tw/wp-content/uploads/2026/10/w261110-zero-trust-access-security-seminar-featured.jpg
1000
1000
Linda
/wp-content/uploads/2024/10/資產-17@300x.png
Linda2026-10-16 11:29:452026-10-16 11:29:45【線上】零信任不只做身分驗證!企業存取安全的實務應用
 https://www.webplus.com.tw/wp-content/uploads/2026/10/cs2610271_pre.jpg
900
900
Linda
/wp-content/uploads/2024/10/資產-17@300x.png
Linda2026-10-27 16:05:502026-10-30 16:06:18電子材料科技企業|弱點掃描服務專案
 https://www.webplus.com.tw/wp-content/uploads/2026/10/cs2610272_pre.jpg
900
900
Linda
/wp-content/uploads/2024/10/資產-17@300x.png
Linda2026-10-27 16:04:132026-10-30 16:05:47廣告設計企業|FortiGate 71G 防火牆採購案
 https://www.webplus.com.tw/wp-content/uploads/2026/10/cs2610221_pre.jpg
900
900
Linda
/wp-content/uploads/2024/10/資產-17@300x.png
Linda2026-10-22 16:03:362026-10-30 16:04:04食品製造企業|Veeam 備份續約服務
 https://www.webplus.com.tw/wp-content/uploads/2026/10/cs2610201_pre.jpg
900
900
Linda
/wp-content/uploads/2024/10/資產-17@300x.png
Linda2026-10-20 16:03:082026-10-30 16:03:33機械製造企業|機房整併與 Proxmox VE 虛擬化建置專案
讓鑫捷科技幫助您推動企業數位轉型,提升企業效率與競爭力。
立即聯繫,獲得量身打造的資訊解決方案!
鑫捷科技(Webplus)專精於AI整合、資訊安全、系統與網路建置、虛擬化、大數據分析及軟體開發,提供一站式企業IT解決方案,服務涵蓋從網路連線到端點安全,涵括雲端資訊整合、資料備份、系統備援規劃等,協助臺灣及海外政府機關與中大型企業客戶規劃與整合資訊系統,共創資訊科技新未來。

 遊戲開發公司|高效能伺服器採購案