


鑫捷科技(Webplus)專精於AI整合、資訊安全、系統與網路建置、虛擬化、大數據分析及軟體開發,提供一站式企業IT解決方案,服務涵蓋從網路連線到端點安全,涵括雲端資訊整合、資料備份、系統備援規劃等,協助臺灣及海外政府機關與中大型企業客戶規劃與整合資訊系統,共創資訊科技新未來。
隨著企業數位行銷的蓬勃發展,許多台灣企業依賴 Facebook 粉絲專頁進行品牌宣傳和顧客互動,卻也因此成為駭客攻擊的主要目標。最近,一批尚未辨識的駭客發動了專門針對台灣企業粉絲專頁和廣告管理員的網路釣魚攻擊,目的是散布 Lumma 和 Rhadamanthys 等資訊竊取惡意軟體。這些駭客透過精心偽裝的郵件和高階技術手段,意圖隱匿行蹤並避開資安偵測,使得台灣企業面臨的資安風險顯著上升。

這波針對性攻擊的主要目標是台灣企業的粉絲專頁管理員和廣告管理員。由於這些管理員擁有許多敏感資訊的存取權限,包括顧客資料、行銷策略和預算等,因此一旦帳號遭入侵,駭客能取得大量機密資訊並進一步散播惡意軟體。據資安研究報告指出,駭客尤其利用釣魚郵件瞄準這些管理員,試圖騙取帳號憑證,或是直接散佈內含惡意軟體的檔案,以對企業造成損害。
駭客透過一系列精心設計的網路釣魚郵件引誘受害者,這些郵件中包含誘餌連結,當受害者點擊後,會被引導至知名的 Dropbox 或 Google Appspot 網域,並觸發惡意軟體的下載行為。下載的檔案通常為 RAR 壓縮檔,其中包含偽裝為 PDF 的執行檔。為增加誘騙成功率,駭客經常假冒受害公司內部的法律部門或知名品牌,聲稱受害者存在侵權行為,並要求下載「相關文件」以進一步處理。這些假冒的郵件內容有明確的法律措辭,並設定了24小時的時間壓力,試圖透過「即時行動」的緊迫感來引誘受害者執行惡意程式。
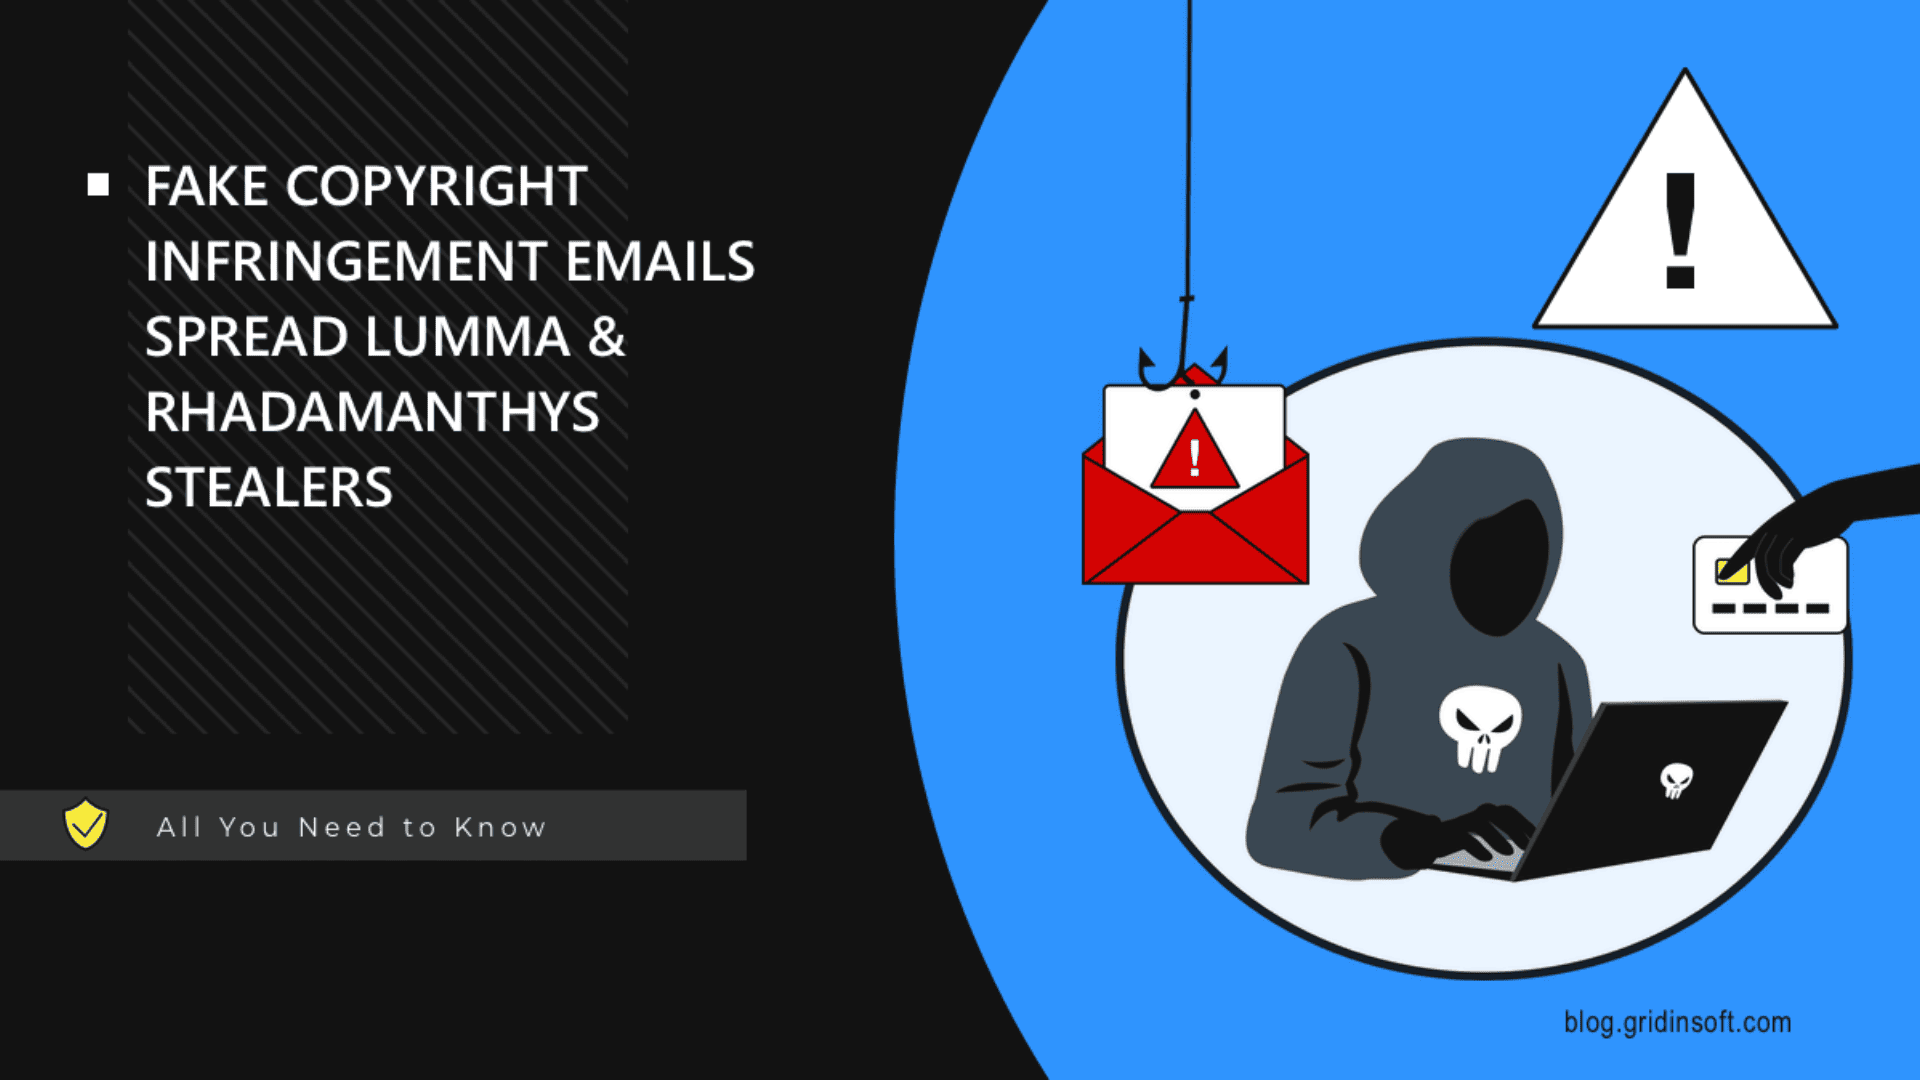
Lumma 和 Rhadamanthys 是駭客主要使用的兩款高階資訊竊取軟體,具有收集豐富資訊的功能。Lumma 能夠從受感染系統中竊取系統詳情、瀏覽器資料以及各種擴充功能中的資料,極大地增加了企業數據洩漏的風險。Rhadamanthys 則是一款在地下論壇上販售的惡意軟體,自首次出現以來即被廣泛用於竊取各類資訊,目標包括帳戶憑證、加密貨幣錢包、Cookies 等敏感資料。這些資訊竊取工具的高階性和隱蔽性,使駭客能迅速取得目標數據,並且難以被偵測到。
針對資安偵測,駭客採用了多種規避技術來隱匿惡意行為。攻擊者利用了 Shellcode 加密和程式碼混淆等手段,藉此有效地避開了防毒軟體和沙箱分析的偵測。特別的是,這些竊資軟體被嵌入在合法的系統程式之中,使其難以被識別。這些技術能讓惡意程式隱藏於系統中,不易被防毒軟體查出,進而延長了駭客能夠在受害系統中取得資訊的時間。
 攻擊行動持續進行中:自7月以來未曾間斷
根據 Cisco Talos 的資安情資團隊所言,這波攻擊至少自2024年7月起便已持續進行,顯示出駭客的行動有明顯的長期性。攻擊主要透過釣魚郵件附帶的惡意軟體下載連結發動,並且針對使用繁體中文的台灣用戶,表明其明確的目標。從此次行動可見,攻擊者的目的並非短期利益,而是試圖在長時間內潛入企業網絡,持續獲取企業內部的敏感數據。
除了針對台灣的行動,駭客也利用了假冒知名品牌來進行網路釣魚,全球企業均受到波及。針對全球目標,駭客假冒 OpenAI 等品牌,指示企業用戶更新付款資訊,並引導其點擊混淆連結以進行詐騙活動。據 Barracuda 報告指出,此類釣魚郵件使用了多個超連結以規避偵測,並通過 DKIM 和 SPF 驗證,顯示該郵件來源經過授權,進一步提高其可信度,使得全球企業面臨更為嚴峻的資安挑戰。
此次針對台灣企業粉絲專頁和管理員的網路釣魚攻擊暴露了企業面對的資安挑戰和駭客手法的演進。從假冒部門或知名品牌、緊急時間壓力,到利用合法平台進行惡意下載,駭客的技術和策略日益成熟,對企業的資安防護構成了極大的威脅。
台灣企業應該加強資安意識,對此類網路釣魚郵件提高警覺,並引入更先進的偵測技術來防範駭客的入侵。強化企業內部的資安教育、引進行為分析等技術手段、及時更新防毒軟體,都將是應對此類攻擊的重要措施。企業唯有不斷提高自我防護能力,才能有效應對資訊安全領域不斷升級的威脅。
資料來源:iThome
 https://www.webplus.com.tw/wp-content/uploads/2026/10/it261027-php2shell-rce-vulnerability-featured.jpg
1000
1000
Linda
/wp-content/uploads/2024/10/資產-17@300x.png
Linda2026-10-27 15:49:192026-10-27 15:58:21【技術快訊】PHP2Shell 重大資安漏洞通知:兩項 PHP 核心 RCE 漏洞,企業應儘速修補
 https://www.webplus.com.tw/wp-content/uploads/2026/10/it261019-vmware-to-proxmox-ve-migration-featured.jpg
900
900
Linda
/wp-content/uploads/2024/10/資產-17@300x.png
Linda2026-10-19 00:06:112026-10-19 16:25:56VMware 如何移轉到 Proxmox VE?企業實際移轉流程與注意事項
 https://www.webplus.com.tw/wp-content/uploads/2026/10/w261211-esg-seminar-carbon-disclosure-featured.jpg
1000
1000
Linda
/wp-content/uploads/2024/10/資產-17@300x.png
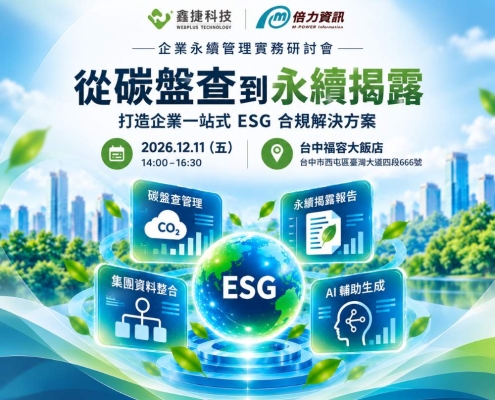
Linda2026-10-16 13:42:052026-10-16 15:10:14從碳盤查到永續揭露:打造企業一站式 ESG 合規解決方案
 https://www.webplus.com.tw/wp-content/uploads/2026/10/w261110-zero-trust-access-security-seminar-featured.jpg
1000
1000
Linda
/wp-content/uploads/2024/10/資產-17@300x.png
Linda2026-10-16 11:29:452026-10-16 11:29:45【線上】零信任不只做身分驗證!企業存取安全的實務應用
 https://www.webplus.com.tw/wp-content/uploads/2026/10/cs2610271_pre.jpg
900
900
Linda
/wp-content/uploads/2024/10/資產-17@300x.png
Linda2026-10-27 16:05:502026-10-30 16:06:18電子材料科技企業|弱點掃描服務專案
 https://www.webplus.com.tw/wp-content/uploads/2026/10/cs2610272_pre.jpg
900
900
Linda
/wp-content/uploads/2024/10/資產-17@300x.png
Linda2026-10-27 16:04:132026-10-30 16:05:47廣告設計企業|FortiGate 71G 防火牆採購案
 https://www.webplus.com.tw/wp-content/uploads/2026/10/cs2610221_pre.jpg
900
900
Linda
/wp-content/uploads/2024/10/資產-17@300x.png
Linda2026-10-22 16:03:362026-10-30 16:04:04食品製造企業|Veeam 備份續約服務
 https://www.webplus.com.tw/wp-content/uploads/2026/10/cs2610201_pre.jpg
900
900
Linda
/wp-content/uploads/2024/10/資產-17@300x.png
Linda2026-10-20 16:03:082026-10-30 16:03:33機械製造企業|機房整併與 Proxmox VE 虛擬化建置專案
讓鑫捷科技幫助您推動企業數位轉型,提升企業效率與競爭力。
立即聯繫,獲得量身打造的資訊解決方案!
鑫捷科技(Webplus)專精於AI整合、資訊安全、系統與網路建置、虛擬化、大數據分析及軟體開發,提供一站式企業IT解決方案,服務涵蓋從網路連線到端點安全,涵括雲端資訊整合、資料備份、系統備援規劃等,協助臺灣及海外政府機關與中大型企業客戶規劃與整合資訊系統,共創資訊科技新未來。

 「加密事件管理」資安研討會成功舉辦,感謝各位的熱情...