


鑫捷科技(Webplus)專精於AI整合、資訊安全、系統與網路建置、虛擬化、大數據分析及軟體開發,提供一站式企業IT解決方案,服務涵蓋從網路連線到端點安全,涵括雲端資訊整合、資料備份、系統備援規劃等,協助臺灣及海外政府機關與中大型企業客戶規劃與整合資訊系統,共創資訊科技新未來。


 根據 iThome 與 Mandiant 最新觀察,企業雲端環境的入侵手法在2026年已完成結構性轉變。過去以漏洞利用與電子郵件釣魚為主的攻擊模式,正快速被語音釣魚(Vishing)與帳密濫用所取代。
這代表資安風險的本質已改變。攻擊者不再從系統弱點切入,而是直接利用企業內部人員與信任流程作為突破口,使傳統以設備與邊界為主的防禦逐漸失效。
2026核心變化:
從全球與台灣資安觀察可發現,雲端入侵手法已高度集中於「身份型攻擊」。語音釣魚之所以躍升第一,是因為它能直接繞過多數技術防護,並快速取得帳號控制權。
對台灣企業而言,這樣的風險更加明顯。由於SaaS與遠端工作普及,帳號已成為企業營運核心,一旦被入侵,影響將從單一系統擴散至整體營運。
雲端入侵手法排名:
台灣常見風險:
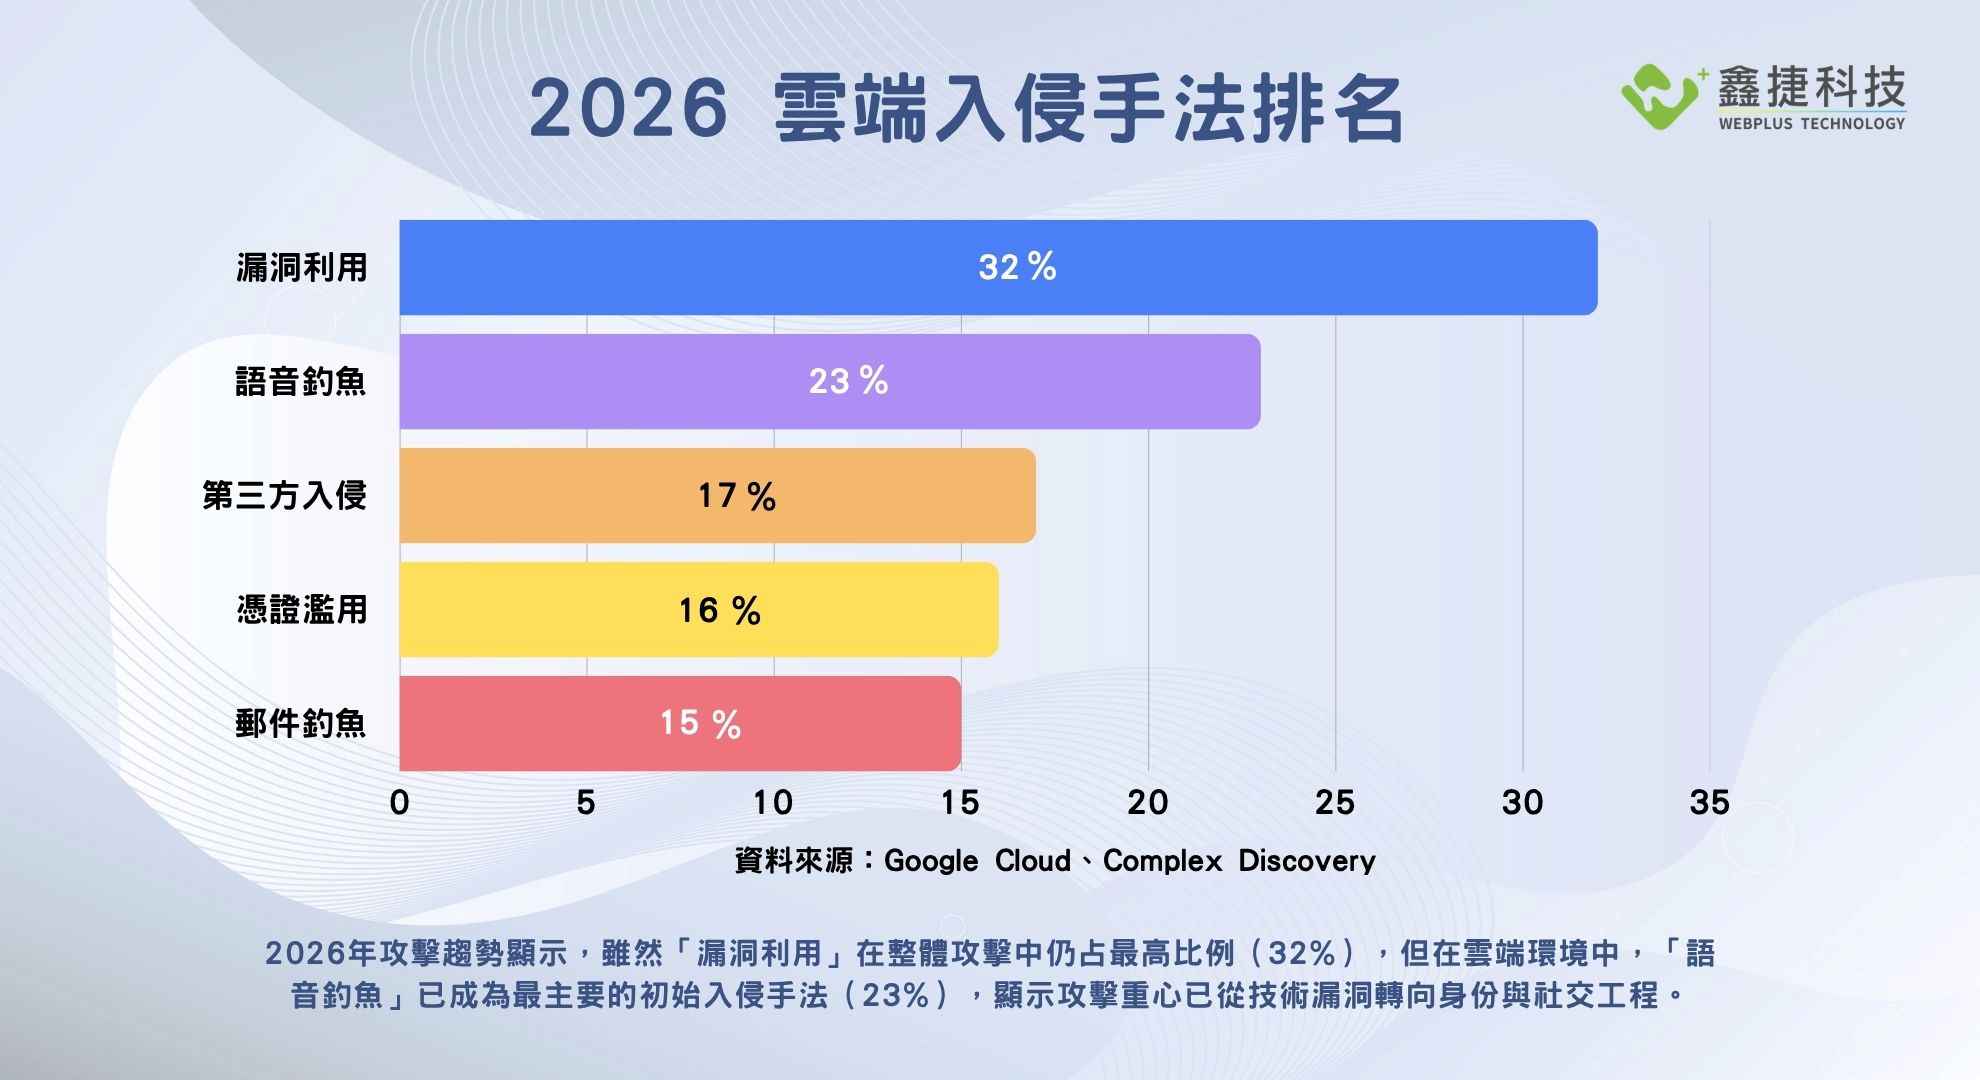
2026年雲端入侵手法排名長條圖,顯示語音釣魚、漏洞利用、憑證濫用與供應鏈攻擊等占比比較
語音釣魚的崛起,反映出企業防禦策略與攻擊模式之間的長期演化。當企業持續強化郵件安全與端點防護後,攻擊者自然轉向更難被偵測的管道,例如電話與即時互動。
此外,雲端環境中的操作仍高度依賴人工流程,例如帳號重設與權限開通,這些環節一旦被操控,就可能直接繞過所有技術防護。再加上AI技術的應用,使社交工程攻擊更具真實性與成功率。
主要原因:
雲端架構透過SSO與API整合,大幅提升企業效率,但同時也讓單一帳號成為高價值攻擊目標。一旦帳號遭到入侵,攻擊者可快速橫向存取多個系統,形成連鎖影響。
2026年另一個關鍵變化,是攻擊速度的極速化。從入侵到橫向移動甚至資料存取,已壓縮至極短時間,使企業難以及時反應。
雲端風險與攻擊變化:
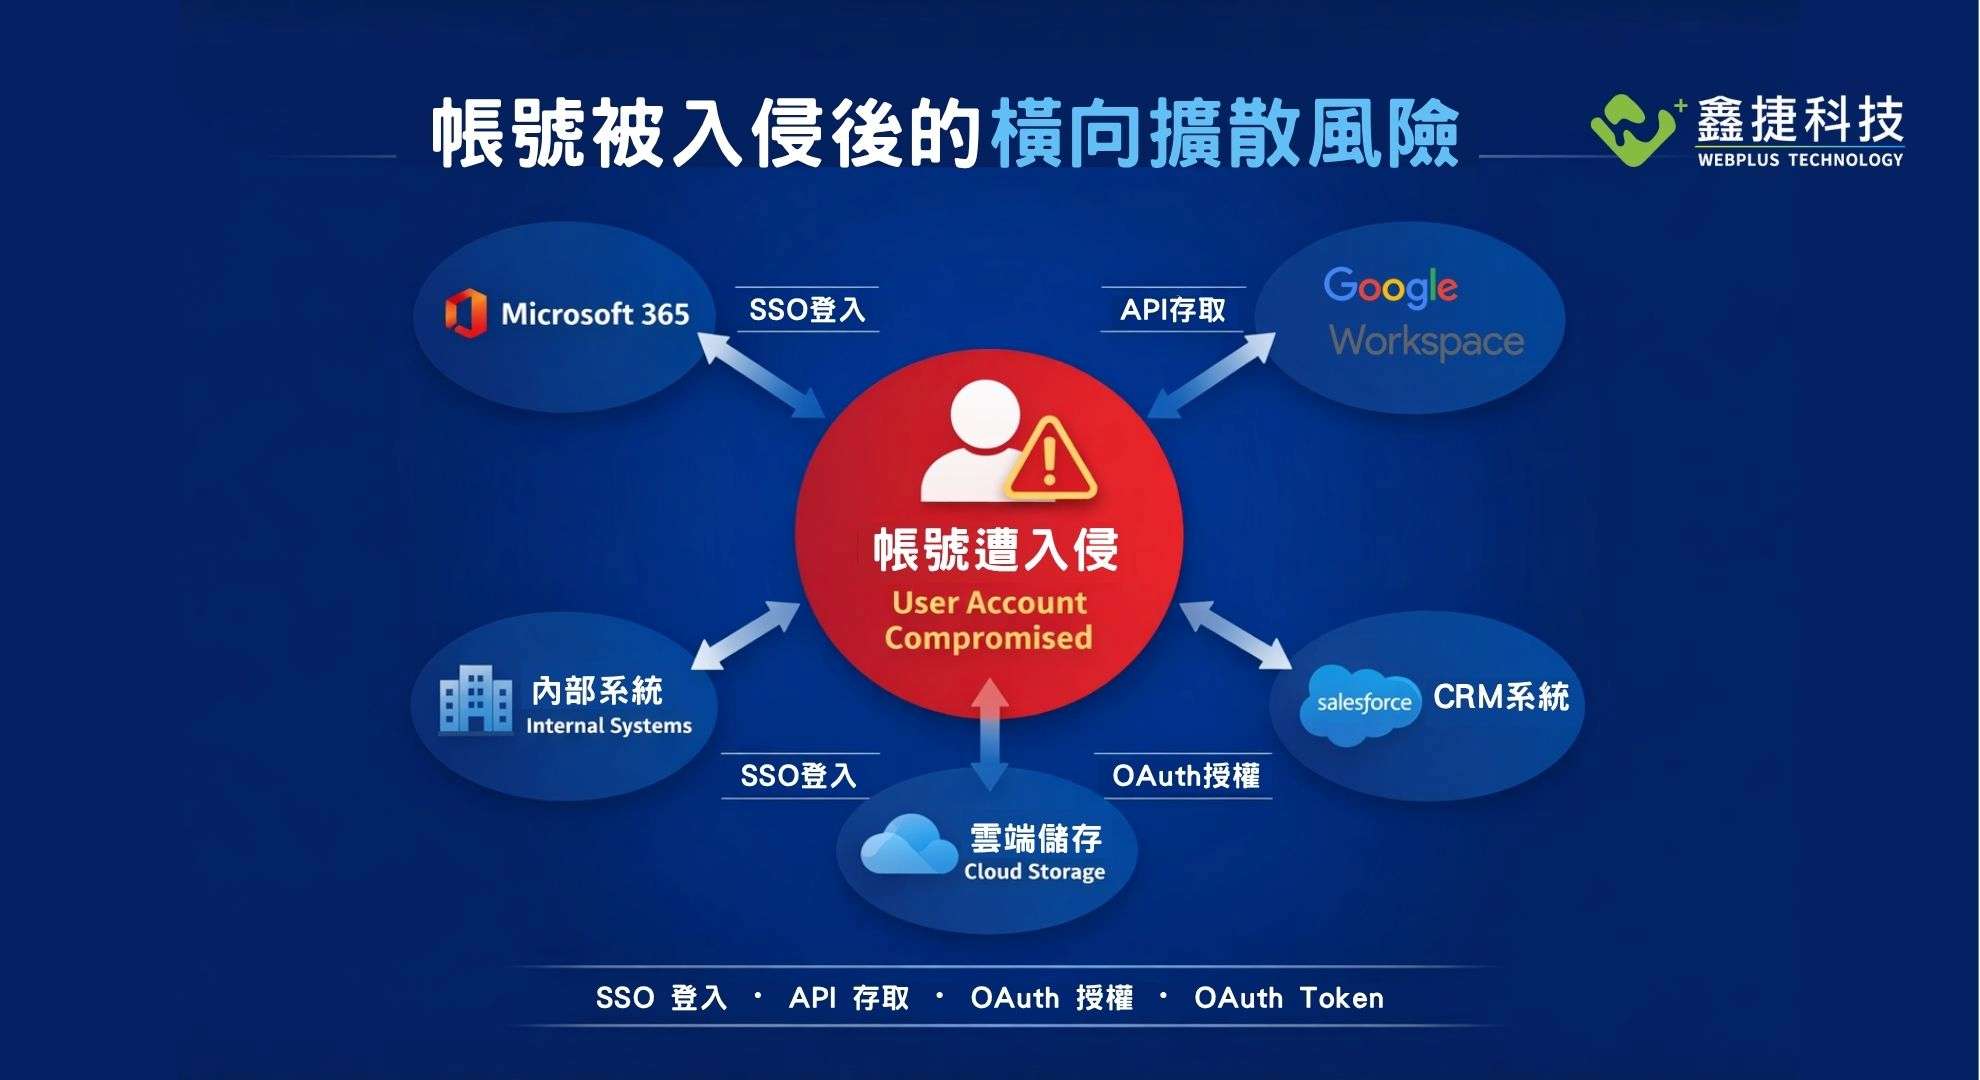
雲端帳號入侵後的橫向擴散示意圖,顯示攻擊者透過SSO、API與OAuth存取企業系統
面對身份導向攻擊,企業資安策略必須從「防堵攻擊」轉向「控管身份與流程」。單一工具已無法應對,需要整合身份管理、雲端治理與即時監控能力。
同時,從2026的發展來看,2027攻擊將進一步結合AI與自動化,形成更高擬真與規模化的威脅環境。企業若未提前部署相關機制,將面臨更高營運風險。
企業應對策略:
雲端治理重點:
2027趨勢:
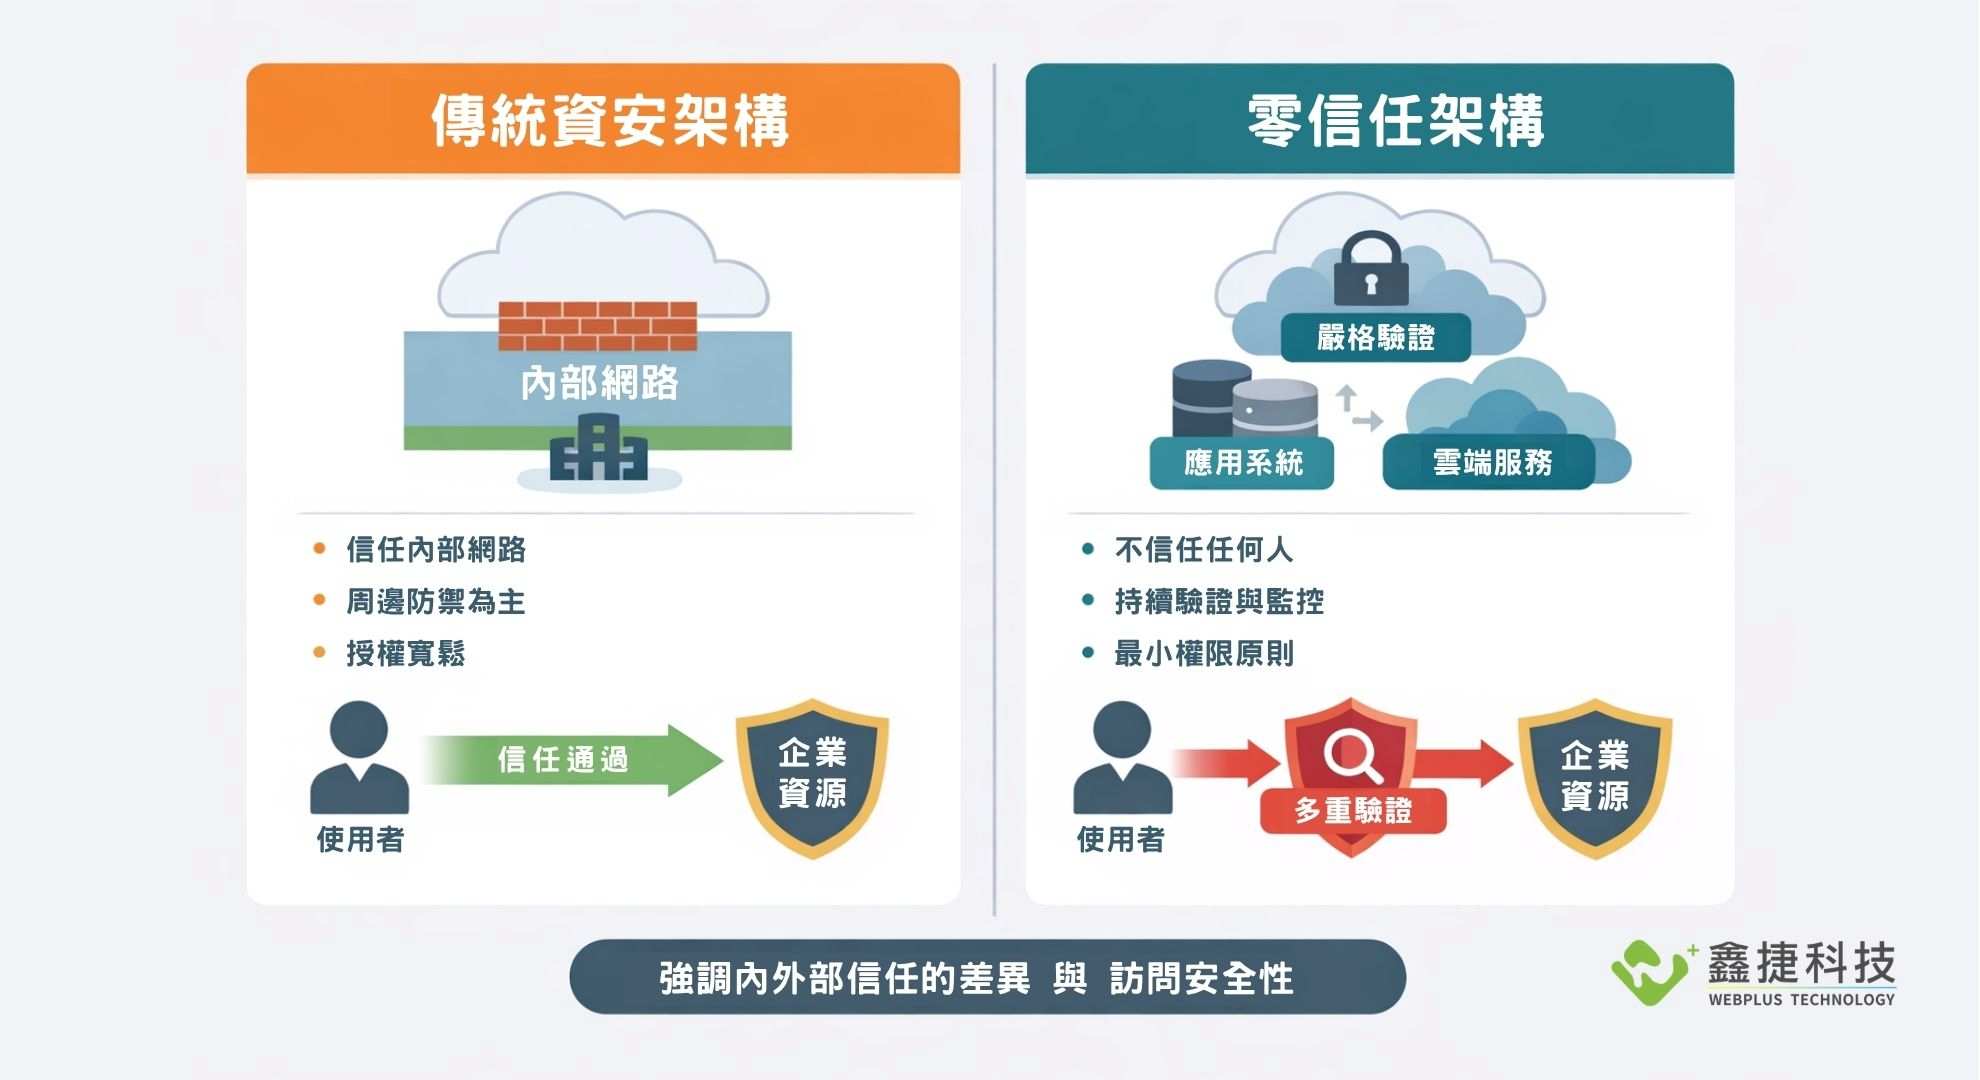
傳統資安架構與零信任架構對比圖,展示防火牆防護與身份驗證機制差異
 https://www.webplus.com.tw/wp-content/uploads/2026/11/it261116-business-vulnerability-scanning-featured.jpg
1000
1000
Linda
/wp-content/uploads/2024/10/資產-17@300x.png
Linda2026-11-16 00:43:512026-11-13 09:49:50企業為什麼需要定期弱點掃描?從資安防護到持續改善
 https://www.webplus.com.tw/wp-content/uploads/2026/11/it261113-microsoft-365-global-outage-security-news.jpg
1000
1000
Linda
/wp-content/uploads/2024/10/資產-17@300x.png
Linda2026-11-13 10:22:342026-11-13 10:35:49【資安快訊】Microsoft 365 全球服務異常!Outlook、Teams 等服務受影響
 https://www.webplus.com.tw/wp-content/uploads/2026/11/it261112-ai-edr-evasion-autobypass-featured.jpg
1000
1000
Linda
/wp-content/uploads/2024/10/資產-17@300x.png
Linda2026-11-12 00:38:072026-11-13 09:50:22AI 正在改變 EDR 規避方式?從 AutoBypass 研究看企業端點防護的新挑戰
 https://www.webplus.com.tw/wp-content/uploads/2026/11/it261105-veeam-backup-replication-13-security-update-featured.jpg
900
900
Linda
/wp-content/uploads/2024/10/資產-17@300x.png
Linda2026-11-05 00:35:172026-11-13 09:54:33【技術快訊】Veeam Backup & Replication 發布安全性更新!
 https://www.webplus.com.tw/wp-content/uploads/2026/10/cs2610271_pre.jpg
900
900
Linda
/wp-content/uploads/2024/10/資產-17@300x.png
Linda2026-10-27 16:05:502026-10-30 16:06:18電子材料科技企業|弱點掃描服務專案
 https://www.webplus.com.tw/wp-content/uploads/2026/10/cs2610272_pre.jpg
900
900
Linda
/wp-content/uploads/2024/10/資產-17@300x.png
Linda2026-10-27 16:04:132026-10-30 16:05:47廣告設計企業|FortiGate 71G 防火牆採購案
 https://www.webplus.com.tw/wp-content/uploads/2026/10/cs2610221_pre.jpg
900
900
Linda
/wp-content/uploads/2024/10/資產-17@300x.png
Linda2026-10-22 16:03:362026-10-30 16:04:04食品製造企業|Veeam 備份續約服務
 https://www.webplus.com.tw/wp-content/uploads/2026/10/cs2610201_pre.jpg
900
900
Linda
/wp-content/uploads/2024/10/資產-17@300x.png
Linda2026-10-20 16:03:082026-10-30 16:03:33機械製造企業|機房整併與 Proxmox VE 虛擬化建置專案
讓鑫捷科技幫助您推動企業數位轉型,提升企業效率與競爭力。
立即聯繫,獲得量身打造的資訊解決方案!
鑫捷科技(Webplus)專精於AI整合、資訊安全、系統與網路建置、虛擬化、大數據分析及軟體開發,提供一站式企業IT解決方案,服務涵蓋從網路連線到端點安全,涵括雲端資訊整合、資料備份、系統備援規劃等,協助臺灣及海外政府機關與中大型企業客戶規劃與整合資訊系統,共創資訊科技新未來。

 臺中榮民總醫院|員工教育訓練管理平台建置