


鑫捷科技(Webplus)專精於AI整合、資訊安全、系統與網路建置、虛擬化、大數據分析及軟體開發,提供一站式企業IT解決方案,服務涵蓋從網路連線到端點安全,涵括雲端資訊整合、資料備份、系統備援規劃等,協助臺灣及海外政府機關與中大型企業客戶規劃與整合資訊系統,共創資訊科技新未來。
UAT-5918 新興駭客組織針對臺灣關鍵基礎設施的攻擊
近期,思科旗下的威脅情報團隊 Talos 揭露了一個新興駭客組織 UAT-5918,該組織自 2023 年起專門針對臺灣的關鍵基礎設施(Critical Infrastructure, CI)發動攻擊,目標涵蓋電信、醫療保健、資訊科技等產業。
UAT-5918 主要利用尚未修補的已知漏洞,對外部曝露的網站或應用程式伺服器進行初步入侵。
成功入侵後,駭客會部署 Web Shell,並使用開源工具進行內部偵察,以建立持續存取受害組織的途徑,最終目的是竊取機敏資訊。
值得注意的是,UAT-5918 的戰略、手段和流程(TTP)與多個知名的中國駭客組織,如 Volt Typhoon、Flax Typhoon、Earth Estries、Tropic Trooper 和 Dalbit 等有相似之處,這引發了對其可能與中國有關聯的猜測。
UAT-5918 的攻擊流程包括:
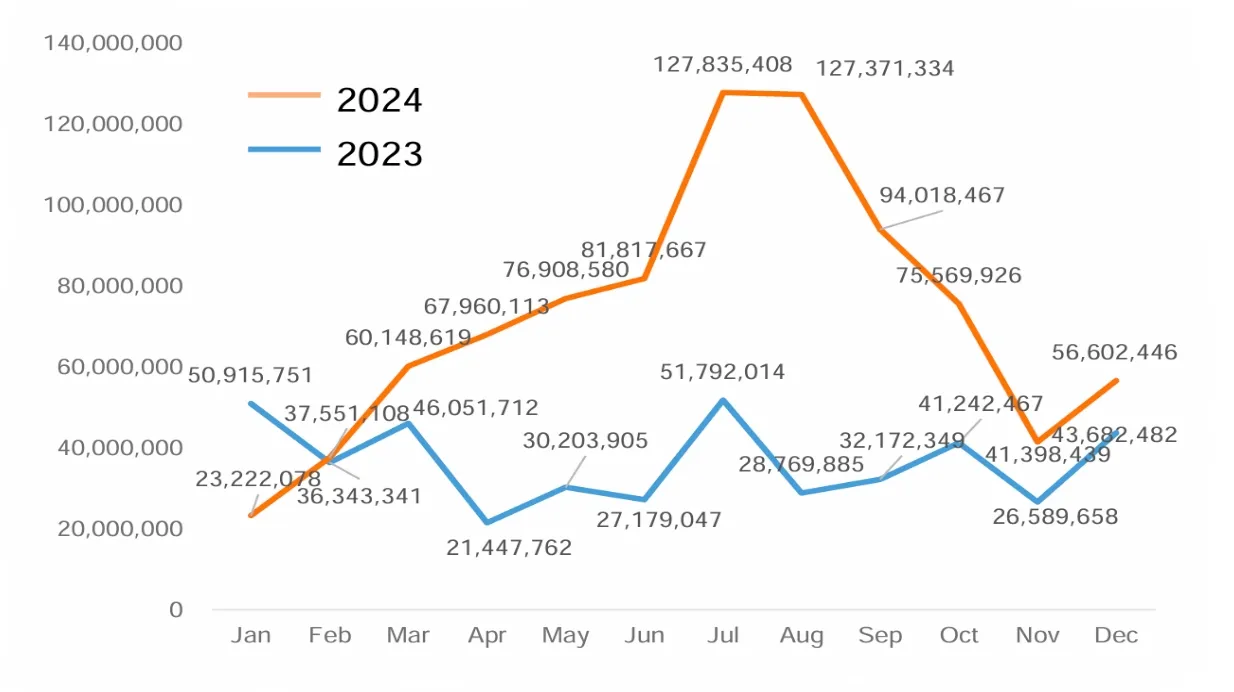
2024年,台灣遭受來自中國的攻擊次數是前一年的兩倍,夏季攻擊次數激增。 資料來源:台灣國家統計局、圖片來源:DARK READING
針對 UAT-5918 的攻擊行為,企業和組織應採取以下措施:
面對日益增加的網路威脅,企業應該積極強化資安防護,防範潛在攻擊。參考資料:iThome、THN、Tech Informed、DARK READING
鑫捷科技提供多種 IT解決方案,歡迎填寫表單與我們聯繫>>立即聯絡


 https://www.webplus.com.tw/wp-content/uploads/2026/10/it261027-php2shell-rce-vulnerability-featured.jpg
1000
1000
Linda
/wp-content/uploads/2024/10/資產-17@300x.png
Linda2026-10-27 15:49:192026-10-27 15:58:21【技術快訊】PHP2Shell 重大資安漏洞通知:兩項 PHP 核心 RCE 漏洞,企業應儘速修補
 https://www.webplus.com.tw/wp-content/uploads/2026/10/it261019-vmware-to-proxmox-ve-migration-featured.jpg
900
900
Linda
/wp-content/uploads/2024/10/資產-17@300x.png
Linda2026-10-19 00:06:112026-10-19 16:25:56VMware 如何移轉到 Proxmox VE?企業實際移轉流程與注意事項
 https://www.webplus.com.tw/wp-content/uploads/2026/10/w261211-esg-seminar-carbon-disclosure-featured.jpg
1000
1000
Linda
/wp-content/uploads/2024/10/資產-17@300x.png
Linda2026-10-16 13:42:052026-10-16 15:10:14從碳盤查到永續揭露:打造企業一站式 ESG 合規解決方案
 https://www.webplus.com.tw/wp-content/uploads/2026/10/w261110-zero-trust-access-security-seminar-featured.jpg
1000
1000
Linda
/wp-content/uploads/2024/10/資產-17@300x.png
Linda2026-10-16 11:29:452026-10-16 11:29:45【線上】零信任不只做身分驗證!企業存取安全的實務應用
 https://www.webplus.com.tw/wp-content/uploads/2026/10/cs2610271_pre.jpg
900
900
Linda
/wp-content/uploads/2024/10/資產-17@300x.png
Linda2026-10-27 16:05:502026-10-30 16:06:18電子材料科技企業|弱點掃描服務專案
 https://www.webplus.com.tw/wp-content/uploads/2026/10/cs2610272_pre.jpg
900
900
Linda
/wp-content/uploads/2024/10/資產-17@300x.png
Linda2026-10-27 16:04:132026-10-30 16:05:47廣告設計企業|FortiGate 71G 防火牆採購案
 https://www.webplus.com.tw/wp-content/uploads/2026/10/cs2610221_pre.jpg
900
900
Linda
/wp-content/uploads/2024/10/資產-17@300x.png
Linda2026-10-22 16:03:362026-10-30 16:04:04食品製造企業|Veeam 備份續約服務
 https://www.webplus.com.tw/wp-content/uploads/2026/10/cs2610201_pre.jpg
900
900
Linda
/wp-content/uploads/2024/10/資產-17@300x.png
Linda2026-10-20 16:03:082026-10-30 16:03:33機械製造企業|機房整併與 Proxmox VE 虛擬化建置專案
讓鑫捷科技幫助您推動企業數位轉型,提升企業效率與競爭力。
立即聯繫,獲得量身打造的資訊解決方案!
鑫捷科技(Webplus)專精於AI整合、資訊安全、系統與網路建置、虛擬化、大數據分析及軟體開發,提供一站式企業IT解決方案,服務涵蓋從網路連線到端點安全,涵括雲端資訊整合、資料備份、系統備援規劃等,協助臺灣及海外政府機關與中大型企業客戶規劃與整合資訊系統,共創資訊科技新未來。

 佐登妮絲|伺服器建置案