


鑫捷科技(Webplus)專精於AI整合、資訊安全、系統與網路建置、虛擬化、大數據分析及軟體開發,提供一站式企業IT解決方案,服務涵蓋從網路連線到端點安全,涵括雲端資訊整合、資料備份、系統備援規劃等,協助臺灣及海外政府機關與中大型企業客戶規劃與整合資訊系統,共創資訊科技新未來。
駭客利用合法的 EDR 代理程式安裝檔(BYOI)繞過防護,成功部署 Babuk 勒索軟體。
近期,保險業者怡安(Aon)旗下的事件回應服務團隊 Stroz Friedberg 發現,駭客利用合法的 EDR(端點偵測與回應)代理程式安裝檔,繞過資安防護機制,成功部署勒索軟體 Babuk。這種手法被稱為「自帶安裝程式」(Bring Your Own Installer, BYOI),是對過往「自帶驅動程式」(Bring Your Own Driver, BYOVD)攻擊方式的變形。
駭客透過執行 EDR 安裝程式,觸發系統更新流程,暫時停用 EDR 服務,進而避開偵測與防竄改機制。研究人員指出,駭客可能利用本機升級、降級過程出現的弱點,繞過 EDR 系統的防護。
目前已知此手法針對 SentinelOne 的代理程式進行攻擊。SentinelOne 已發布緩解指引,建議企業啟用「線上批准」(Online Authorization)機制,審核所有升級或降級操作。
為防範此類利用合法工具繞過防護機制的攻擊手法,建議企業採取以下資安措施:
參考資源:
鑫捷科技提供多種 IT解決方案,歡迎填寫表單與我們聯繫>>立即聯絡


 https://www.webplus.com.tw/wp-content/uploads/2026/10/it261027-php2shell-rce-vulnerability-featured.jpg
1000
1000
Linda
/wp-content/uploads/2024/10/資產-17@300x.png
Linda2026-10-27 15:49:192026-10-27 15:58:21【技術快訊】PHP2Shell 重大資安漏洞通知:兩項 PHP 核心 RCE 漏洞,企業應儘速修補
 https://www.webplus.com.tw/wp-content/uploads/2026/10/it261019-vmware-to-proxmox-ve-migration-featured.jpg
900
900
Linda
/wp-content/uploads/2024/10/資產-17@300x.png
Linda2026-10-19 00:06:112026-10-19 16:25:56VMware 如何移轉到 Proxmox VE?企業實際移轉流程與注意事項
 https://www.webplus.com.tw/wp-content/uploads/2026/10/w261211-esg-seminar-carbon-disclosure-featured.jpg
1000
1000
Linda
/wp-content/uploads/2024/10/資產-17@300x.png
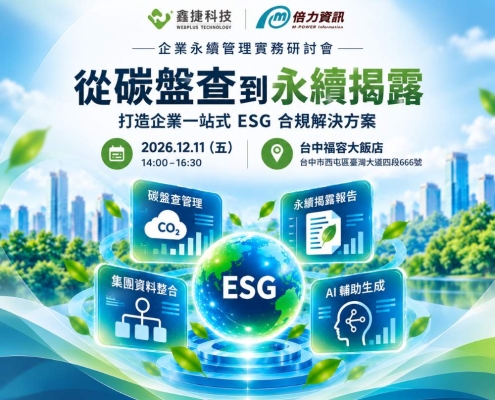
Linda2026-10-16 13:42:052026-10-16 15:10:14從碳盤查到永續揭露:打造企業一站式 ESG 合規解決方案
 https://www.webplus.com.tw/wp-content/uploads/2026/10/w261110-zero-trust-access-security-seminar-featured.jpg
1000
1000
Linda
/wp-content/uploads/2024/10/資產-17@300x.png
Linda2026-10-16 11:29:452026-10-16 11:29:45【線上】零信任不只做身分驗證!企業存取安全的實務應用
 https://www.webplus.com.tw/wp-content/uploads/2026/10/cs2610271_pre.jpg
900
900
Linda
/wp-content/uploads/2024/10/資產-17@300x.png
Linda2026-10-27 16:05:502026-10-30 16:06:18電子材料科技企業|弱點掃描服務專案
 https://www.webplus.com.tw/wp-content/uploads/2026/10/cs2610272_pre.jpg
900
900
Linda
/wp-content/uploads/2024/10/資產-17@300x.png
Linda2026-10-27 16:04:132026-10-30 16:05:47廣告設計企業|FortiGate 71G 防火牆採購案
 https://www.webplus.com.tw/wp-content/uploads/2026/10/cs2610221_pre.jpg
900
900
Linda
/wp-content/uploads/2024/10/資產-17@300x.png
Linda2026-10-22 16:03:362026-10-30 16:04:04食品製造企業|Veeam 備份續約服務
 https://www.webplus.com.tw/wp-content/uploads/2026/10/cs2610201_pre.jpg
900
900
Linda
/wp-content/uploads/2024/10/資產-17@300x.png
Linda2026-10-20 16:03:082026-10-30 16:03:33機械製造企業|機房整併與 Proxmox VE 虛擬化建置專案
讓鑫捷科技幫助您推動企業數位轉型,提升企業效率與競爭力。
立即聯繫,獲得量身打造的資訊解決方案!
鑫捷科技(Webplus)專精於AI整合、資訊安全、系統與網路建置、虛擬化、大數據分析及軟體開發,提供一站式企業IT解決方案,服務涵蓋從網路連線到端點安全,涵括雲端資訊整合、資料備份、系統備援規劃等,協助臺灣及海外政府機關與中大型企業客戶規劃與整合資訊系統,共創資訊科技新未來。

 向上國際|無線設備維護案